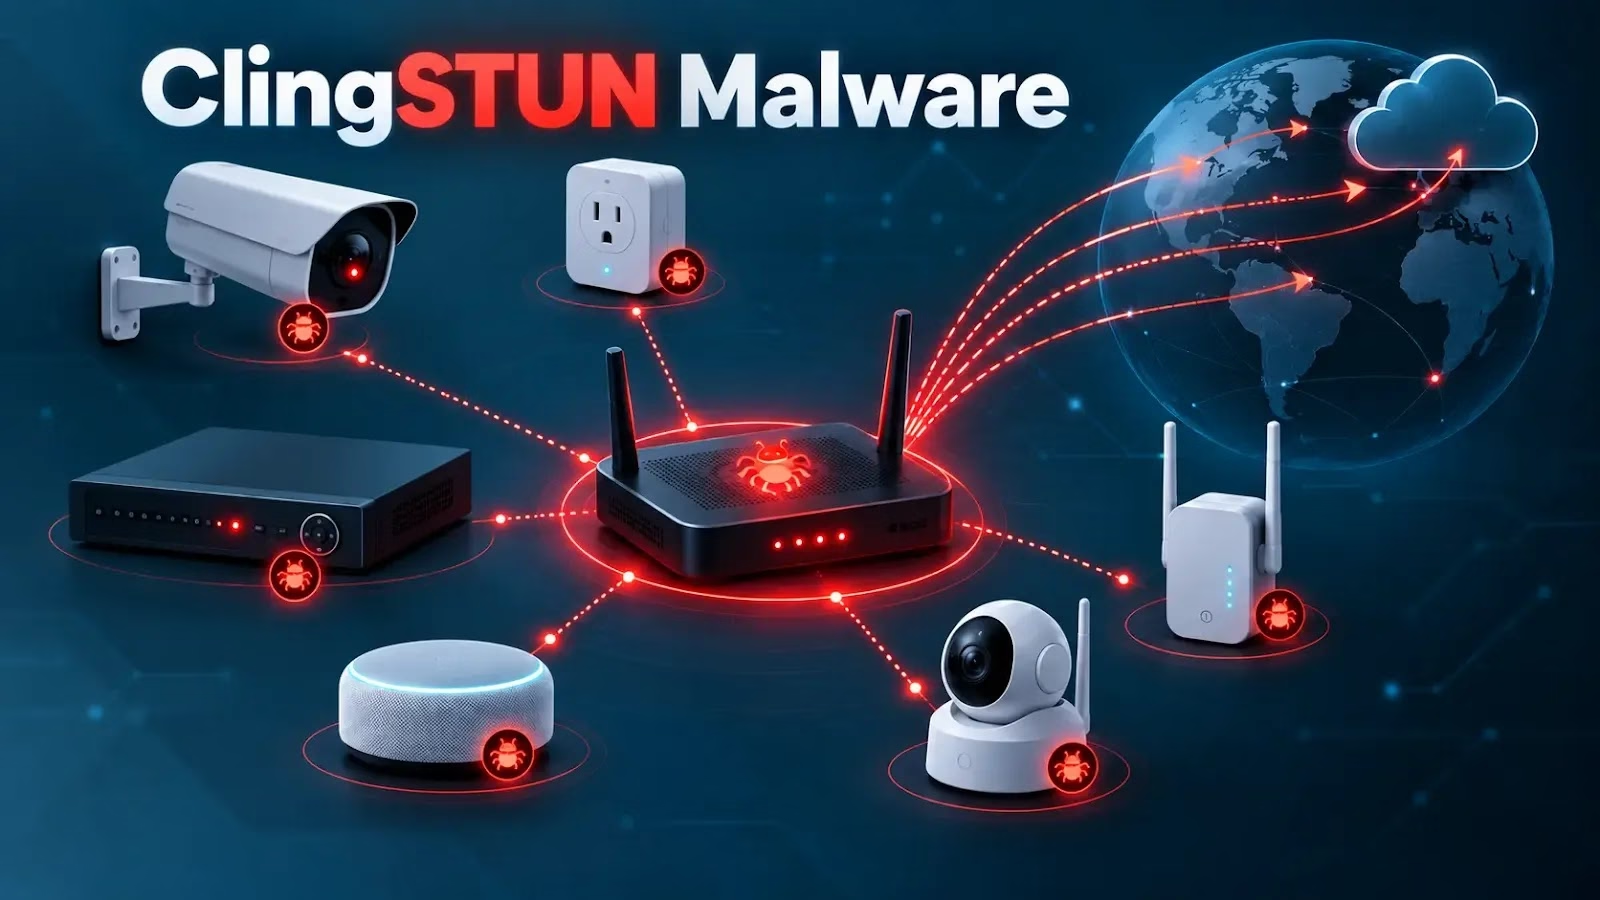
Linux向けバックドア「ClingSTUN」が確認されました。パッチ未適用でインターネットに公開されている機器を悪用し、永続的に遠隔操作できるプロキシノードに変えてしまいます。
このマルウェアは、起動時の永続化、プロセスの隠蔽、競合プロセスの強制終了、リモートコマンド実行といった機能を備えています。さらに正規のSTUNインフラを利用し、ネットワークアドレス変換(NAT)越しの通信を確保します。
10月5日に公開された調査では、3つの攻撃期間が確認されました。期間ごとにペイロードサーバーが入れ替わり、悪用する脆弱性も拡大しています。
最大の特徴は、新たな脆弱性を突く点ではありません。既知の攻撃手法と公開NAT越えサービスを組み合わせ、悪意ある通信を通常のVoIPやWebRTCの通信に見せかけられる点にあります。
CVEデータベースへのアクセス
この配布フェーズは2日間続いた後、攻撃者は222[.]223[.]152[.]97に切り替えました。最後に確認されたダウンロード元は118[.]145[.]196[.]225です。
その後の攻撃では、CVE-2025-34035によるEnGeniusのクラウドサービスと、CVE-2024-23625によるD-LinkのUPnPが標的となりました。さらに対象を広げ、Realtek SDK、TP-Link Archer AX21、AVTECHのカメラ、Linearのアクセス制御システムなどにも及んでいます。
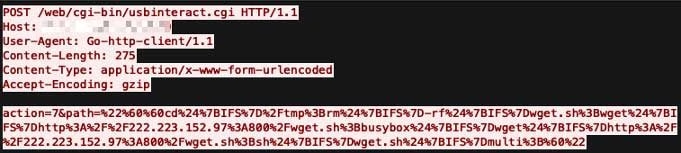
FortiGuardがGBhackersに共有したレポートによると、最初の攻撃ではClingSTUNを124[.]163[.]212[.]119から配布していました。悪用したのは、Hytec Inter製ルーターHWL-2511-SSに影響するコマンドインジェクションの脆弱性CVE-2022-36553です。
悪用する脆弱性の範囲は、Ivantiのアプライアンスやテンダ(Tenda)の機器にも広がっています。
ClingSTUNマルウェア
標的となった脆弱性の1つ、CVE-2023-1389は、TP-Link Archer AX21の脆弱なファームウェアで、認証なしのコマンドインジェクションを可能にします。
CISAは2023年5月1日、この脆弱性を悪用が確認された脆弱性(KEV)カタログに追加しました。過去に報告された脆弱性が、進化を続けるマルウェアの攻撃で今も有効な侵入口になっていることがわかります。
初期のダウンローダーは、ARM、Intel 80386、MIPS R3000、PowerPC、AMD x86-64に対応したアーキテクチャ別のペイロードを実行します。
3番目のダウンローダーは、より積極的なクリーンアップ機能を備えています。マウント済みのパスを調べ、不審なマウントや/tmp配下の実行ファイルに関連するプロセスを終了させます。
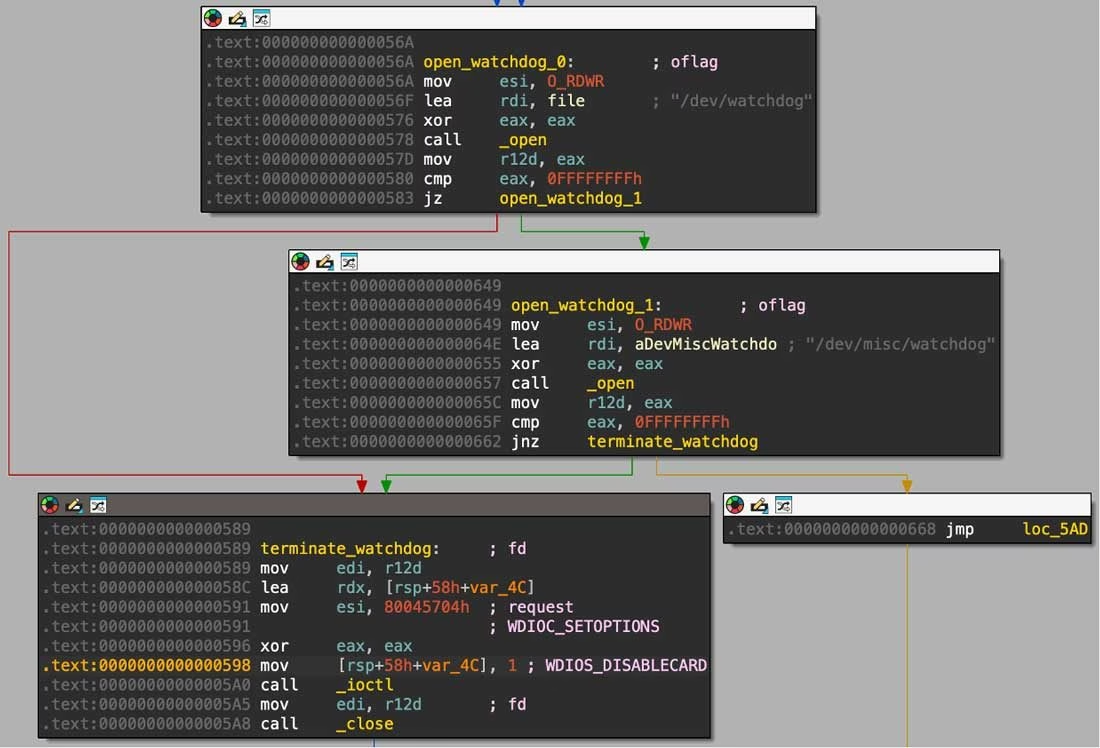
ClingSTUNは、/dev/watchdogと/dev/misc/watchdogに対するioctl操作でウォッチドッグタイマーを無効化します。
また、/procを列挙して実行パスやコマンドラインを調べ、特定のプロセスを強制終了します。この中には、一時ディレクトリから動作する競合マルウェアも含まれる可能性があります。
永続化のため、バックドアは自身を/root/.clingと/usr/local/bin/.clingにコピーし、実行権限を付与します。さらに/etc/inittab、/etc/init.d/rcS、/etc/rc.d/rc.bootを書き換え、起動時に自動実行されるようにします。
続いてマルウェアは、元のコマンドライン引数を消去します。
root権限で動作している場合は、/proc/1/から一部のメタデータを/tmpにコピーします。そのディレクトリを自身のプロセスエントリにバインドマウントし、initプロセスに関連するデータの陰にプロセス情報を隠します。
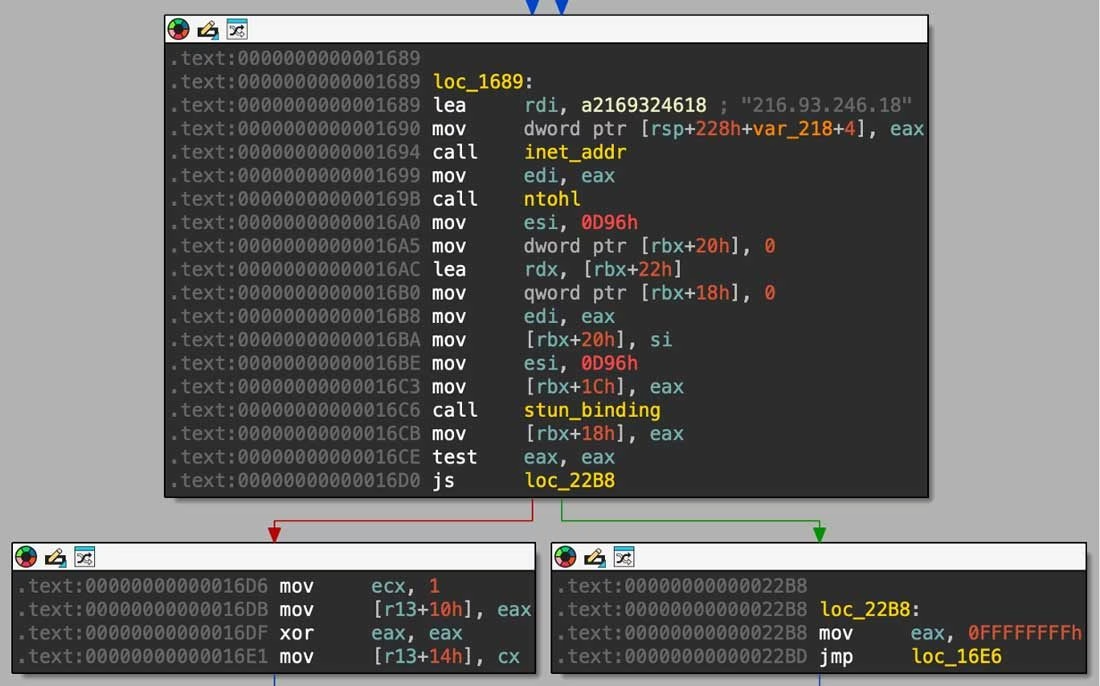
ClingSTUNはUDPソケットをランダムなローカルポートにバインドし、標準的な20バイトのSTUNバインディングリクエストを送信します。
第2世代では24のパブリックエンドポイントに接続し、少なくとも半数の成功を要件とします。第3世代では対象を13に絞り込み、すべてのエンドポイントへの接続成功を求めます。
その後は、グループ識別子とマッピング済みポートの一覧を、これらのエンドポイントに定期的に送信します。
研究者らは、この経路で別個の調整サーバーへの登録を確認できていません。オペレーターがどのようにマッピング情報を入手し、NAT越しに制御通信を届けているのかも、検証されていません。
20バイトのオペレーターパケットによって、追加機能が有効になります。コマンド1は、指定されたエンドポイントへの外向きTCP接続を開始し、コマンドを取得して実行します。組み込まれた7つのエクスプロイトは、自己増殖にも使われます。
防御側は、想定外のSTUN通信を、定期的なUDPキープアライブ、起動ファイルの変更、隠し.clingバイナリ、不審なプロセスマウントと突き合わせて確認する必要があります。
正規の公開STUNサーバー自体は、攻撃者が管理する侵害指標(IoC)ではありません。正確な資産管理、ファームウェアの迅速な更新、インターネットへの公開範囲の縮小が、この攻撃を成立させる条件への直接的な対策となります。
IOC(侵害指標)
| 種類 | インジケーター |
|---|---|
| ホスト | 124[.]163[.]212[.]119 |
| ホスト | 222[.]223[.]152[.]97 |
| ホスト | 118[.]145[.]196[.]225 |
| ファイルハッシュ | dc892f5013edb0aa1e61e808511387373d8d120348b5be0929621d21e6e9946a |
| ファイルハッシュ | a297eddfa7abea8d411afc0f150f8f6f30e470a77204de87e3b0815fa9bb8a84 |
| ファイルハッシュ | 4fbd61cb9181ebbc4fe9a6e59d3c346dc00001da48d66bd890556fc6fad22b07 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。元の形式に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理されたスレットインテリジェンスプラットフォーム内に限ってください。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
コンピューターセキュリティ
翻訳元: https://gbhackers.com/clingstun-malware/