
FortiMailのゼロデイ脆弱性(CVE-2026-104286)が悪用される、深刻度は最大級
Fortinetは、同社のメールセキュリティゲートウェイ「FortiMail」のゼロデイ脆弱性(CVE-2026-104286)が攻撃に悪用されているとして、顧客に注意を呼びかけています。 Fortinetによると、この脆弱性は実際の攻撃で悪用されているとの報告があります。同社は、修正版が公開されるまでの間、案内し
Fortinetは、同社のメールセキュリティゲートウェイ「FortiMail」のゼロデイ脆弱性(CVE-2026-104286)が攻撃に悪用されているとして、顧客に注意を呼びかけています。 Fortinetによると、この脆弱性は実際の攻撃で悪用されているとの報告があります。同社は、修正版が公開されるまでの間、案内し
AIが加速させているのは、ゼロデイの発見よりも既知の脆弱性の悪用Googleは、公開された脆弱性と実環境での悪用が急増していることを確認nデイの武器化が加速するなか、防御側はインテリジェンス主導のパッチ適用を優先する必要がある人工知能(AI)は、サイバー犯罪者がソフトウェアのバグをより速く、より容易に発見して悪用
Cisco(シスコ)は、Cisco Catalyst SD-WAN Managerに存在する重大な認証バイパスの脆弱性が、実際の攻撃で悪用されていると警告しました。この脆弱性を突かれると、認証されていないリモートの攻撃者が、影響を受けるシステムに管理者権限でアクセスできるおそれがあります。 この脆弱性は「CVE-20
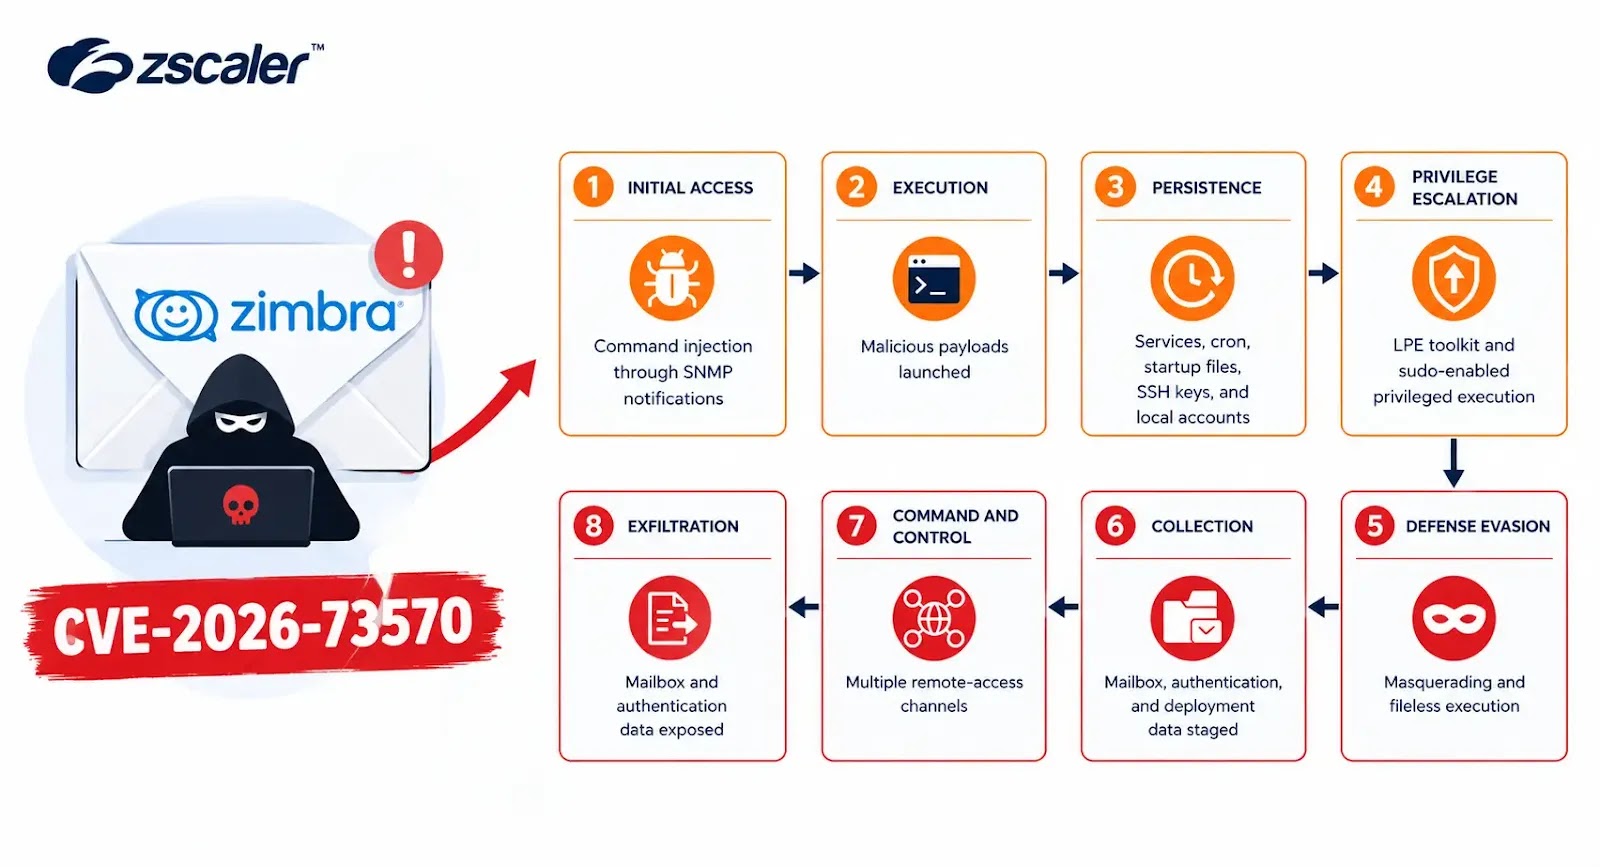
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
執筆者: Robin Grunewald、Supriya Mazumdar、Kelli Vanderlee はじめに Google Threat Intelligence Group(GTIG)は、脆弱性の開示件数と悪用件数の統計を分析し、人工知能(AI)が脆弱性をめぐる脅威の状況に与える影響を評価しました。その結果
Mandiantの最高技術責任者(CTO)であるCharles Carmakal氏は、最近公表されたNetScalerの2件の脆弱性のうち、ゼロデイとして悪用されたCVE-2026-88772を突いた初期の標的型侵入について、「高度で、国家の支援を受けているとみられる攻撃者」が背後にいる可能性が高いと
OpenInfra Foundationの欧州拠点であるOpenInfra Europeは、自組織が運用するセルフホスト型のJFrog Artifactoryインスタンスが攻撃者に侵害されたと、ホームページ上に大きく掲示したセキュリティ告知で警告しました。 OpenInfra Europeのセキュリ
Citrix NetScaler ADC(旧Citrix ADC)とCitrix NetScaler Gateway(旧Citrix Gateway)に存在する2件の重大なゼロデイ脆弱性が、すでに悪用されています。早急なパッチ適用が必要です。これらの脆弱性は、Citrixが2026年9月27日に
Citrixは週末にかけて、すでに悪用が確認されているNetScalerの重大なゼロデイ脆弱性2件に対するパッチを急ぎ公開しました。 同社のセキュリティ情報では、NetScaler ADCおよびNetScaler Gatewayに影響する8件の脆弱性を取り上げています。リモートコード実行、HTTPリクエストスマグリン
Citrix NetScalerに、未修正のゼロデイ脆弱性が2件存在し、すでに攻撃で悪用されているとの情報が伝えられています。サイバーセキュリティ機関やセキュリティ研究者、ITプロバイダーは、パッチが来週にも公開される見通しであることを踏まえ、非公開で各組織に注意を促しています。 この問題の兆候は、Citrixの管理
すべての記事を読み込みました