
CloudSyncD、不可視のUnicode文字でフィッシングしたMacのパスワードを「隠したまま」保存
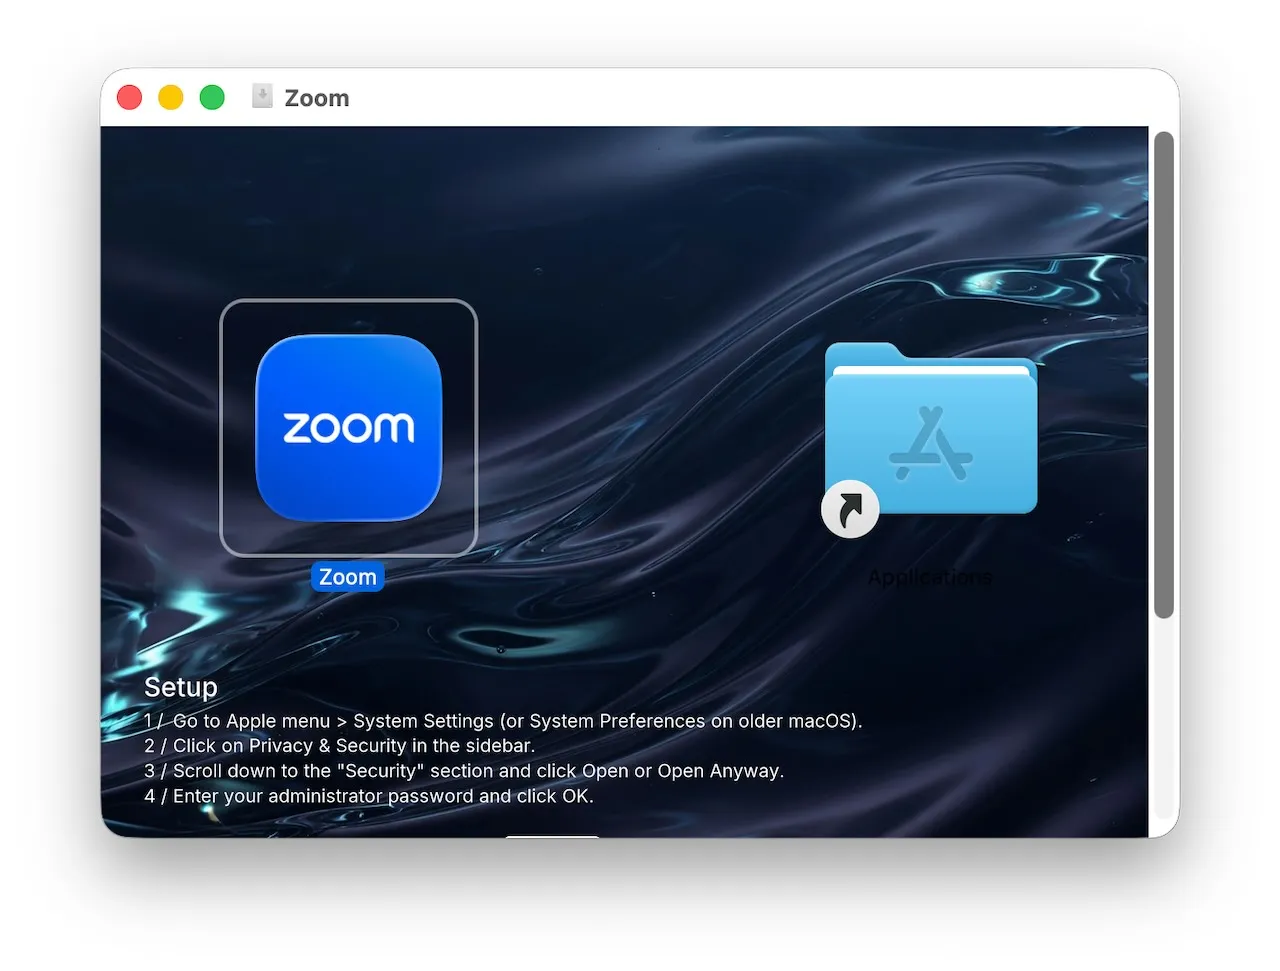
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
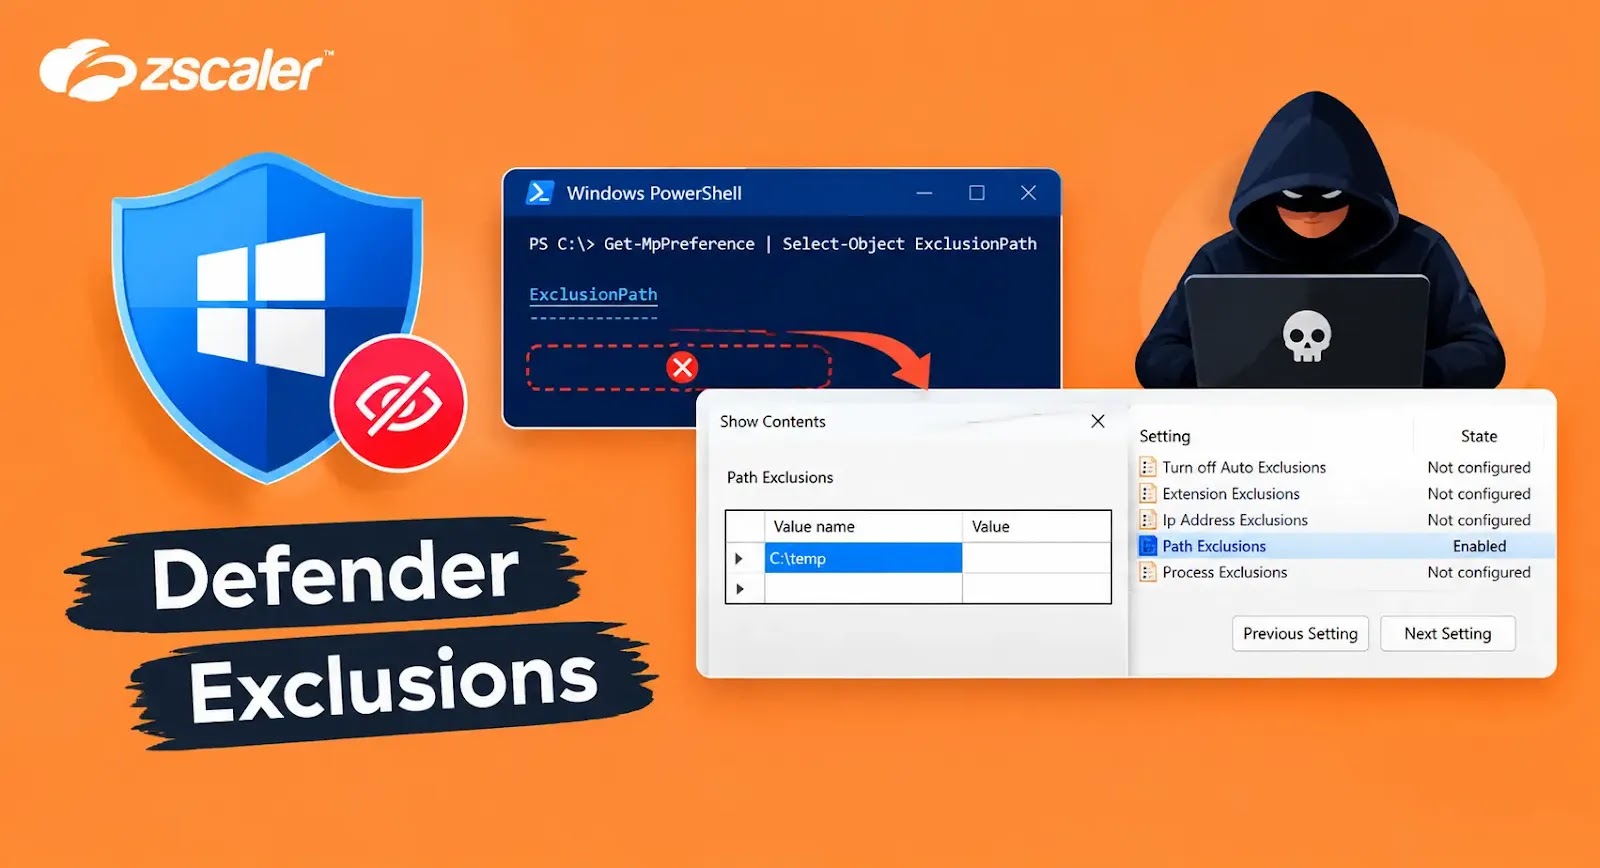
Microsoft Defender Antivirusでは、管理者が除外設定を作成することで、特定のファイル、フォルダー、プロセス、IPアドレスをスキャン対象から外せます。 信頼できるアプリケーションには便利な機能ですが、悪用されると危険です。Defenderがサポートする除外の種類は、主にプロセス、パス、拡張子、
攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加攻撃者がカスタムGPTとGoogleのサービスを組
サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています
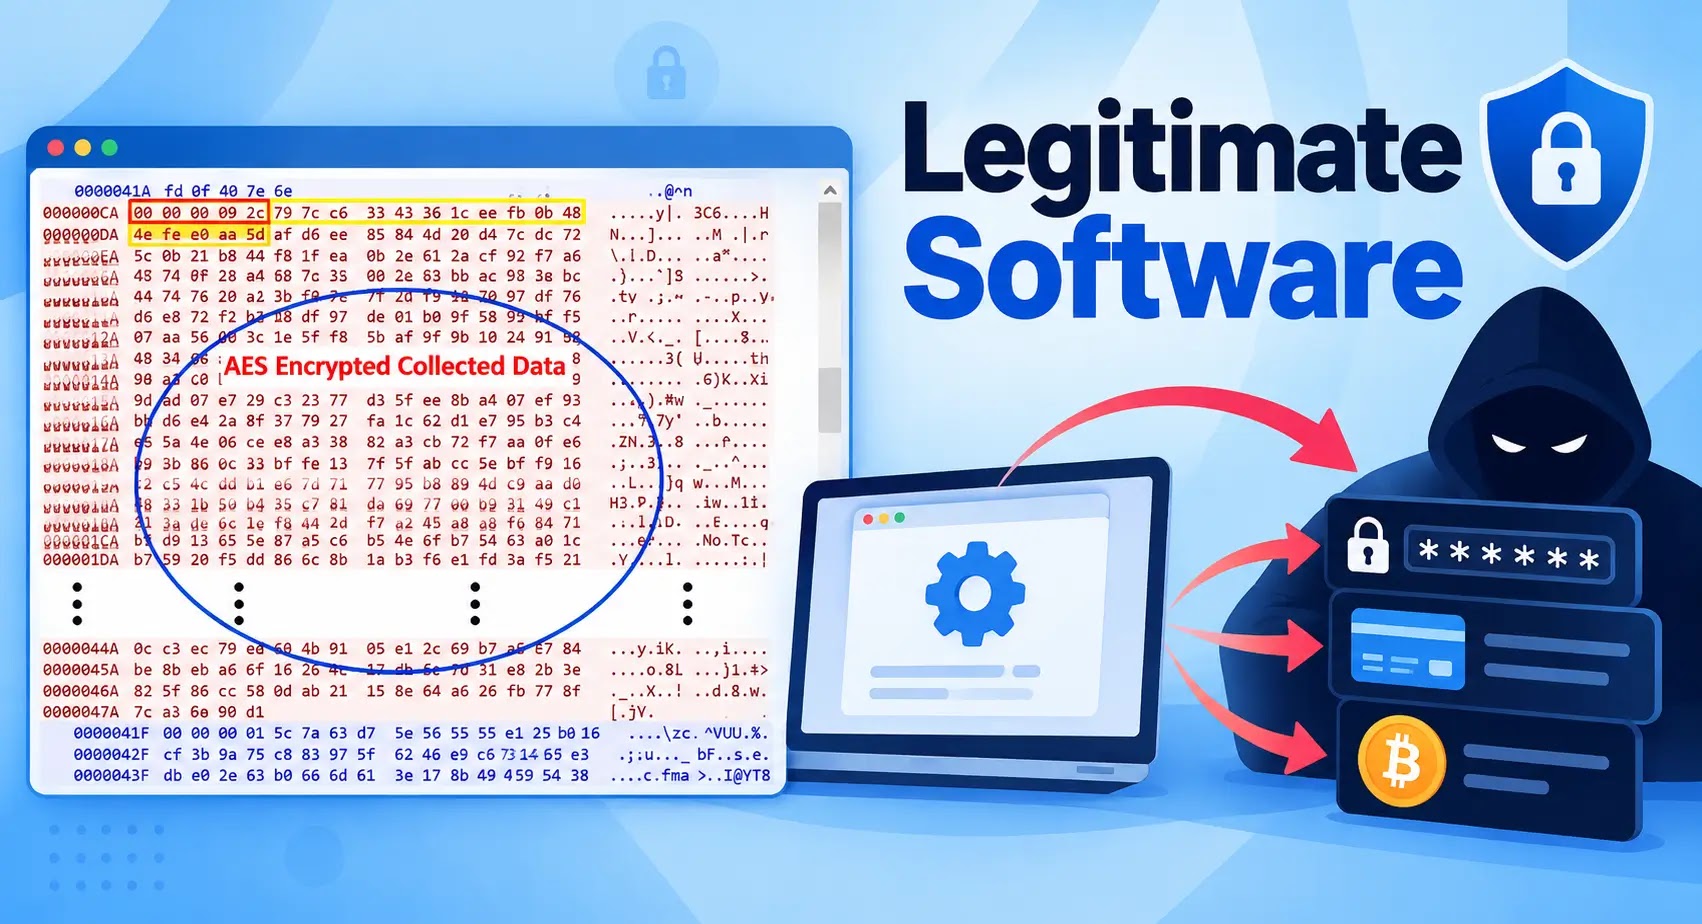
FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
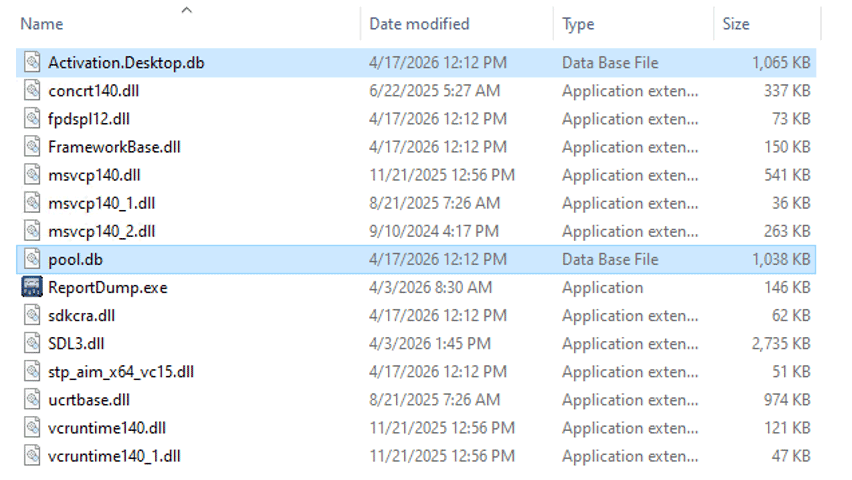
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
Microsoftのサイバーセキュリティ研究者は、巧妙な新種のマルウェアフレームワークにより、攻撃者が侵害したネットワーク内に長期間潜伏できるとして警告を発しました。 「NeedyMantis」と名付けられたこのマルウェアは、少なくとも2025年10月から活動しています。 Microsoft Threat
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
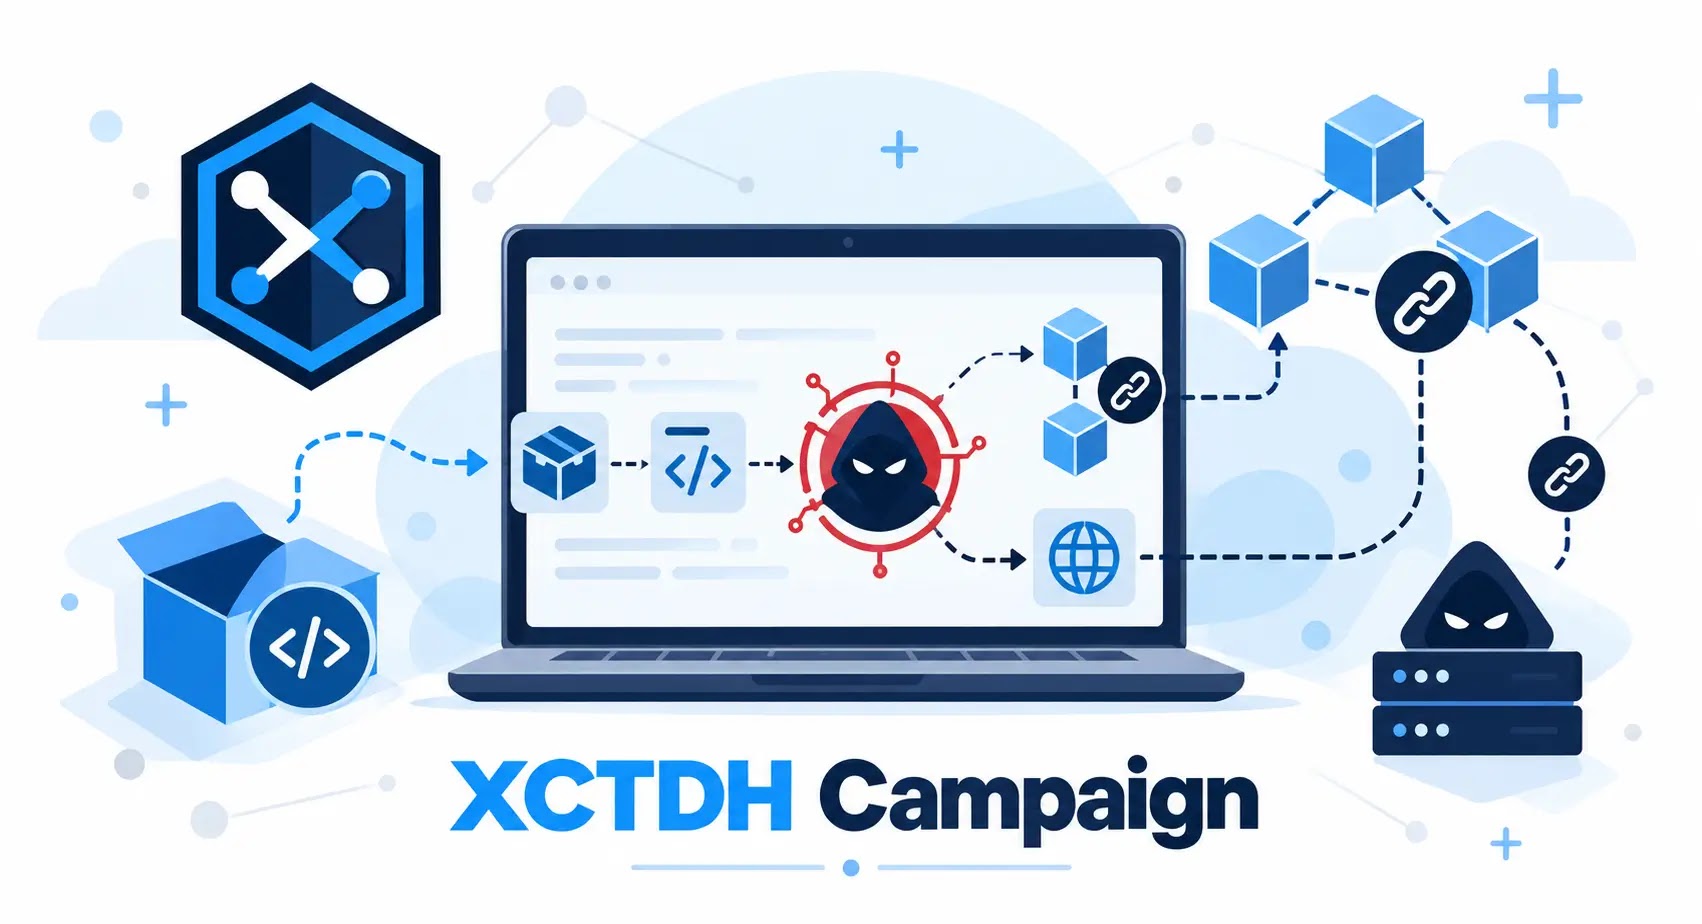
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
これまで確認されていなかったマルウェアファミリーが、標的ネットワークへいったん侵入した攻撃者に、長期にわたるステルスアクセスを与えていることがわかりました。防御側は初期侵入への対策に重点を置きがちですが、侵害後の活動に対する死角が存在する可能性を示しています。「NeedyMantis」と名付けられたこのマルウェアはモジ
すべての記事を読み込みました