- ハッカーが運用状況を公開するオンラインダッシュボードを経由して、富岳のネットワークに侵入
- 日本の高性能スーパーコンピュータは、サイバー攻撃の疑いを受けて停止したまま
- 数千人の登録ユーザーのログイン認証情報が流出した可能性
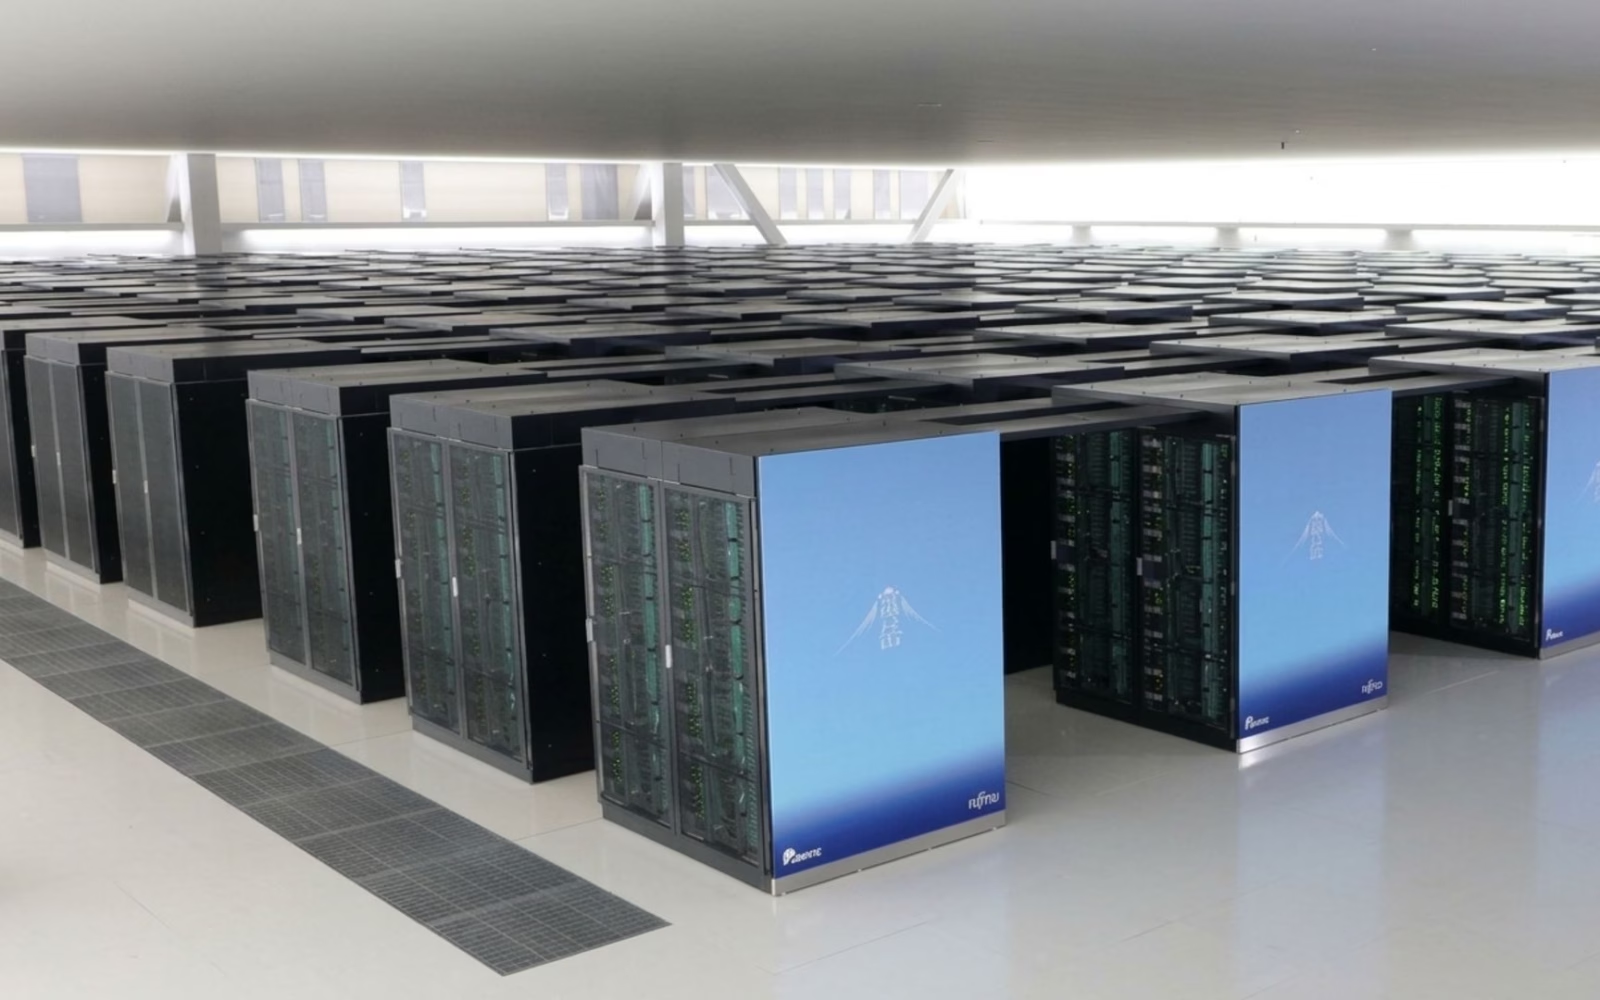
サイバー攻撃の疑いにより、日本のスーパーコンピュータ「富岳」が停止に追い込まれました。侵入者がユーザー情報を保管するシステムにアクセスしたためです。
富岳は世界でも屈指の性能を誇る科学計算施設であり、このような形で攻撃を受けうることは懸念されます。
富岳を運用する研究機関の理化学研究所(RIKEN)は、攻撃者がネットワークのどこまで侵入し、どのようなデータを入手したのか、現在も調査を続けています。ただし、身元不明の何者かが2026年11月10日から13日にかけてサービスを攻撃し、その後、登録ユーザーの情報を保管するサーバに到達したとみています。
侵害されたダッシュボードから認証情報とユーザー情報が流出
これまでの調査により、攻撃は富岳の運用状況を表示するオンラインダッシュボードが標的となったところから始まったことが判明しています。
侵害されたシステムには、氏名、メールアドレス、そして富岳や外部組織が運用する計算サービスにアクセスするためのログイン認証情報が保存されていました。
調査担当者は、影響を受けたサーバ上でマルウェアも発見しました。攻撃がダッシュボードだけにとどまらなかったことを示しています。
RIKENは、富岳のユーザー4,222人と、小規模なシステム「Rikyu」のユーザー375人が、情報流出の影響を受けた可能性があると特定しています。
2026年11月13日には、何者かが侵害された認証情報を使って富岳へのアクセスを試みました。これを受けてRIKENは直ちに、マシンを停止しました。
RIKENは、影響を受けたサーバに保存されていた認証情報を通じてサービスが危険にさらされた可能性のある、他のスーパーコンピュータの運用者にも連絡を取っています。
各組織は不正アクセスの有無を確認しているところですが、RIKENはこれらの外部計算システムへの侵入を確認していません。
調査が続く中、富岳の停止で研究に支障
今回の停止は膨大な計算能力を持つ施設に及んでおり、あらかじめ利用を予約していた研究者に大きな混乱が生じています。
富岳は158,976個の計算ノードで構成され、各ノードには48コアのプロセッサと、使用可能な32GiBのメモリが搭載されています。
これらを合わせると、科学計算向けに7,630,848個のプロセッサコアと5ペタバイト超のメモリを利用できます。
富岳は2020年から2022年にかけて、スーパーコンピュータの国際ランキング「TOP500」で2年連続の首位に立ちました。
最新版では9位に位置しています。一方、RIKENの小規模システムであるRikyuは、28万8,000の処理コアで稼働しています。
両システムの計算能力と、機密性の高い研究環境へのアクセス権を考えれば、いずれかで不正なワークロードが実行された場合、深刻な問題を引き起こしかねません。
RIKENは、研究データセットが漏えいした形跡は見つかっていないとしています。ただし、どのような情報がシステムから外部に流出したのかは、まだ特定できていません。
RIKENはあわせて、流出した記録に外部の組織や個人の情報が含まれていなかどうかも調べています。
今回の事件の前にも、ここ数カ月で日本の企業、通信事業者、クラウドサービス、公的機関を狙ったサイバー攻撃が相次いでいます。
これを受けて東京の政府は、国のサイバーセキュリティ能力を強化するための緊急予算を計上しました。
情報元: The Register