
MicrosoftとグローバルL法執行機関、PhaaS帝国を解体
携帯電話に料金所の通行料や荷物の配送手数料、緊急の銀行通知を装った不審なSMSが届いても、多くの人は送信元をブロックするか、メッセージを削除するだけでしょう。しかし、こうした一見ばらばらに見える詐欺の裏には、「Phishing-as-a-Service(PhaaS)」と呼ばれる、緻密に組織化された
携帯電話に料金所の通行料や荷物の配送手数料、緊急の銀行通知を装った不審なSMSが届いても、多くの人は送信元をブロックするか、メッセージを削除するだけでしょう。しかし、こうした一見ばらばらに見える詐欺の裏には、「Phishing-as-a-Service(PhaaS)」と呼ばれる、緻密に組織化された
Microsoftは、日本の当局、Health-ISAC、複数のサイバーセキュリティ企業と協力し、中国語圏のサイバー犯罪ツールやサービスから成る広範なエコシステムを解体したと、水曜日に発表しました。これらは一見すると互いに無関係に見えるものでした。 今年初めからこれまでに、中国語を話す攻撃者グループが開発・販売したカ
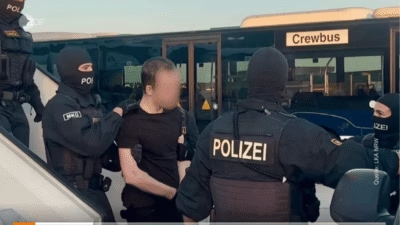
日本での一見のどかな休暇は、帰国便ではなく、ドイツの捜査当局への迅速な身柄引き渡しで幕を閉じました。悪名高いQilin(キリン)グループの一員とみられる容疑者が、そのような結末を迎えたのです。日本の警察庁は、ドイツの逮捕状に基づき、28歳の男を大阪で拘束したことを正式に認めました。男はその後ドイツ
日本の大手エンターテインメントシステムメーカーである第一興商は、委託先の日本コロムビアでマルウェア感染が発生し、顧客・従業員あわせて870万件超の情報が漏えいした可能性があると公表しました。 同社は日本最大手のカラオケメーカーで、国内の人気カラオケチェーン「ビッグエコー」をはじめ、全国で521店舗のカラオケ施設を運営
日本の大手クラウド・デジタルインフラ企業であるIDCフロンティアは、同社のクラウドサービス「IDCFクラウド」がランサムウェア攻撃を受け、東日本地域のデータセンター群で障害が発生したと公表しました。 同社によると、攻撃は10月7日の現地時間午前3時40分に始まり、ネットワークとシステムの停止を余儀なくされました。 I
ランサムウェアグループQilinのメンバーとされる人物が日本で逮捕され、その後ドイツへ引き渡されました。 容疑者はロシア国籍の28歳の男で、5月に大阪で身柄を拘束されました。報道によると、10月2日にドイツ当局へ引き渡されたとのことです。 この男はランサムウェア集団の中核メンバーとみられています。2024年9月に物流
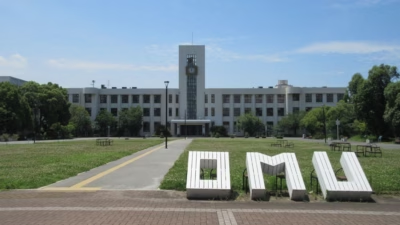
日本有数の規模を誇る大学の一つが、先週末に始まったランサムウェア攻撃の疑いを受け、授業を休講とし、IT基盤の大部分を停止しました。 大阪公立大学(OMU)は火曜日、この障害により、学内ネットワークやメール、各種の事務・教務システムが利用できなくなったと発表しました。 OMUはランサムウェアが原因とみており、外部の
京王電鉄(Keio Corporation)は、ランサムウェア攻撃によりグループのインフラの一部でシステム障害が発生し、関連会社の一部業務システムに影響が出たと発表しました。 この日本の鉄道事業者によると、列車の運行は通常どおり継続しており、データ漏えいは現時点で確認されていません。Datagovernance co
日本の首都圏で大手鉄道事業者2社が、重大なサイバー攻撃を受けたことを公表しました。ただし、乗客の運行には影響していません。 東京メトロは、首都で特に利用者の多い地下鉄路線を運営しており、1日あたりの利用者は700万人を超えます。 同社は9月27日の声明で、第三者による不正アクセスを受け、会員制度「Metpo
日本の大手私鉄である京王電鉄(Keio Corporation、以下京王)は、週末にネットワークがランサムウェア攻撃を受け、一部の業務システムに障害が発生したと明らかにしました。 同社は土曜日の未明にシステム障害が起きたことを受け、攻撃を確認しました。被害の拡大を防ぐため、ネットワークを遮断しています。 現在、影響の
すべての記事を読み込みました