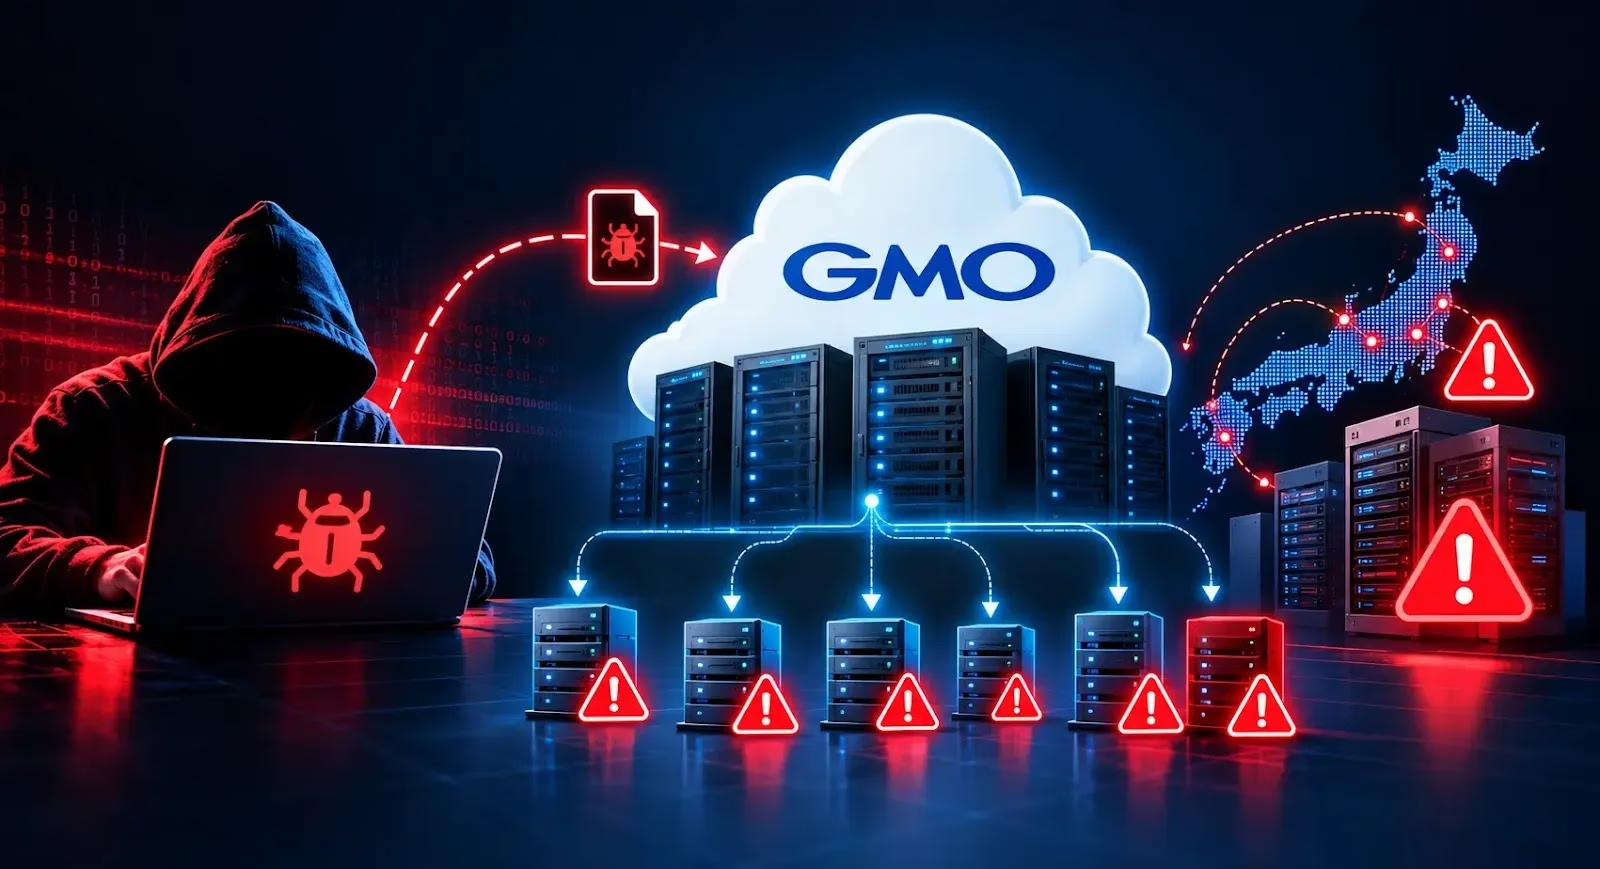
GMOは、影響を受けた可能性があるサーバーとして26,739台を特定しました。ただし、すべてのサーバーが侵害されたことを確認したわけではありません。
2026年10月21日付のお知らせによると、第三者が顧客の一部のサーバー環境に不正なプログラムを設置しました。
GMOは10月20日にこの不審な活動を確認し、被害の拡大を防ぐため、10月21日午前4時からサーバーの停止を開始しました。
停止の対象は、お名前.comデスクトップクラウドのプランすべてです。サーバーが停止している間、顧客はサービスを利用できません。お知らせには復旧の見通しは示されておらず、確認でき次第あらためて案内するとしています。
確認されているのは、顧客の一部のサーバーに不正なソフトウェアが設置されたという事実です。GMOは、これらの環境内に保存されていた情報が攻撃者に閲覧された可能性があると説明しています。
ただし、お知らせは情報にアクセスされた可能性と、データの窃取が確認された事実を区別しています。発表時点で、GMOに預けられた顧客の個人情報の漏えいや、閲覧された可能性のある情報の悪用は確認されていません。
GMOはまた、クレジットカード情報を含む決済情報は保有していないと述べています。これはあくまで同社が保有する情報についての説明です。お知らせは、顧客のサーバー内に保存されていたデータの全容までは示していません。
26,739という数字は、影響を受ける可能性のあるサーバーの台数です。マルウェアに感染したことを確認した台数でも、盗まれたレコードの件数でも、被害を受けた人数でもありません。同社は、顧客環境に対する調査は継続中だとしています。
技術面では、いくつもの疑問が未解明のままです。お知らせは、マルウェアの種類や機能、攻撃者がどのように侵入したのか、侵入に利用された脆弱性について触れていません。攻撃者の特定や、侵害指標(IoC)の提示もありません。
今回の発表で明らかになったのは、不正なプログラムの設置と、保存情報へのアクセスの可能性にとどまります。攻撃の全体像と被害の範囲は、まだ解明されていません。
GMOは顧客に対し、サーバー上に保存または使用しているIDなどの認証情報やパスワードを、速やかに変更するよう呼びかけています。ほかのサービスで同じパスワードを使い回している場合は、そちらも変更するよう求めています。
同社は、この事案に便乗したフィッシングメールや不審な連絡にも注意を促しています。社員がメールや電話でパスワードやクレジットカード情報を尋ねることは決してないとしています。
これらの呼びかけは、お知らせに記された2つの別々の懸念に対応するものです。1つは顧客環境内で認証情報が漏えいした可能性、もう1つは障害による混乱につけ込む詐欺的なメッセージです。
顧客は、お名前.comの問い合わせフォームのほか、電話番号03-5456-2560でも問い合わせできます。公式サポートページによると、電話の受付時間は平日の午前10時から午後6時までです。デスクトップクラウドに関する問い合わせは、サーバーサポートの区分を選ぶよう案内されています。help.onamae
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームで試す
翻訳元: https://cyberpress.org/gmo-shuts-malware-hit-cloud/