by
Nam Phong
·
ファイアウォールの欠陥がランサムウェアの武器に
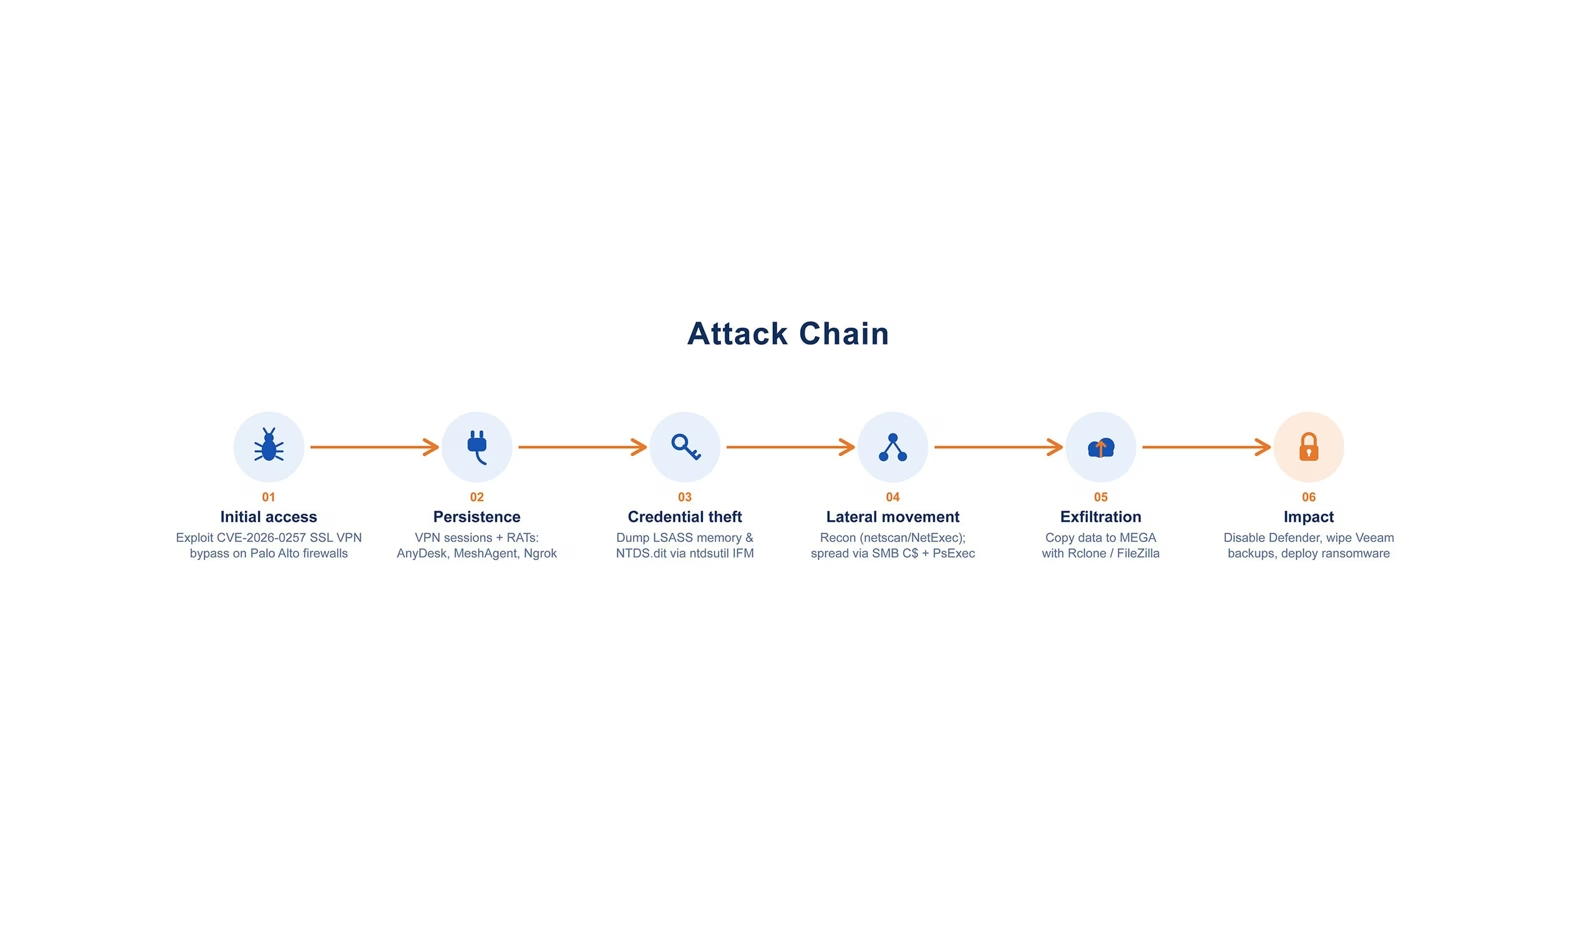
Palo Alto Networksの企業向けファイアウォールにある脆弱性が、本格的なランサムウェア攻撃の足がかりとして使われています。攻撃者はこの欠陥を突くことで、パスワードなしで保護されたネットワークに侵入できます。Unit 42は、QilinとIncの両グループがPAN-OSのこの脆弱性を悪用して認証を回避し、企業のインフラ内を移動していることを確認しました。
CVE-2026-0257について
CVE-2026-0257として追跡されているPAN-OS GlobalProtectの脆弱性は、CVSS 4.0のスコアが7.8です。影響を受けるのは、従業員がVPN経由で社内ネットワークに接続する際に使うGlobalProtectのポータルとゲートウェイです。
特定の構成では、攻撃者が認証チェックを飛ばしてVPN接続を確立できます。そこから内部ネットワークに到達でき、多要素認証さえも突破されます。
攻撃の背後にいるのは誰か
研究者は、この攻撃キャンペーンを、Qilinとして知られるSpikey Scorpiusと、Incランサムウェアを使うTarnished Scorpiusに結び付けています。公開されている報告では、Settraの運営者も関与が指摘されています。
Unit 42は2026年6月上旬からこうした攻撃を調査してきました。被害を受けたのは、医療機関、銀行、製造業、政府機関などの業種です。
侵入後に起きること
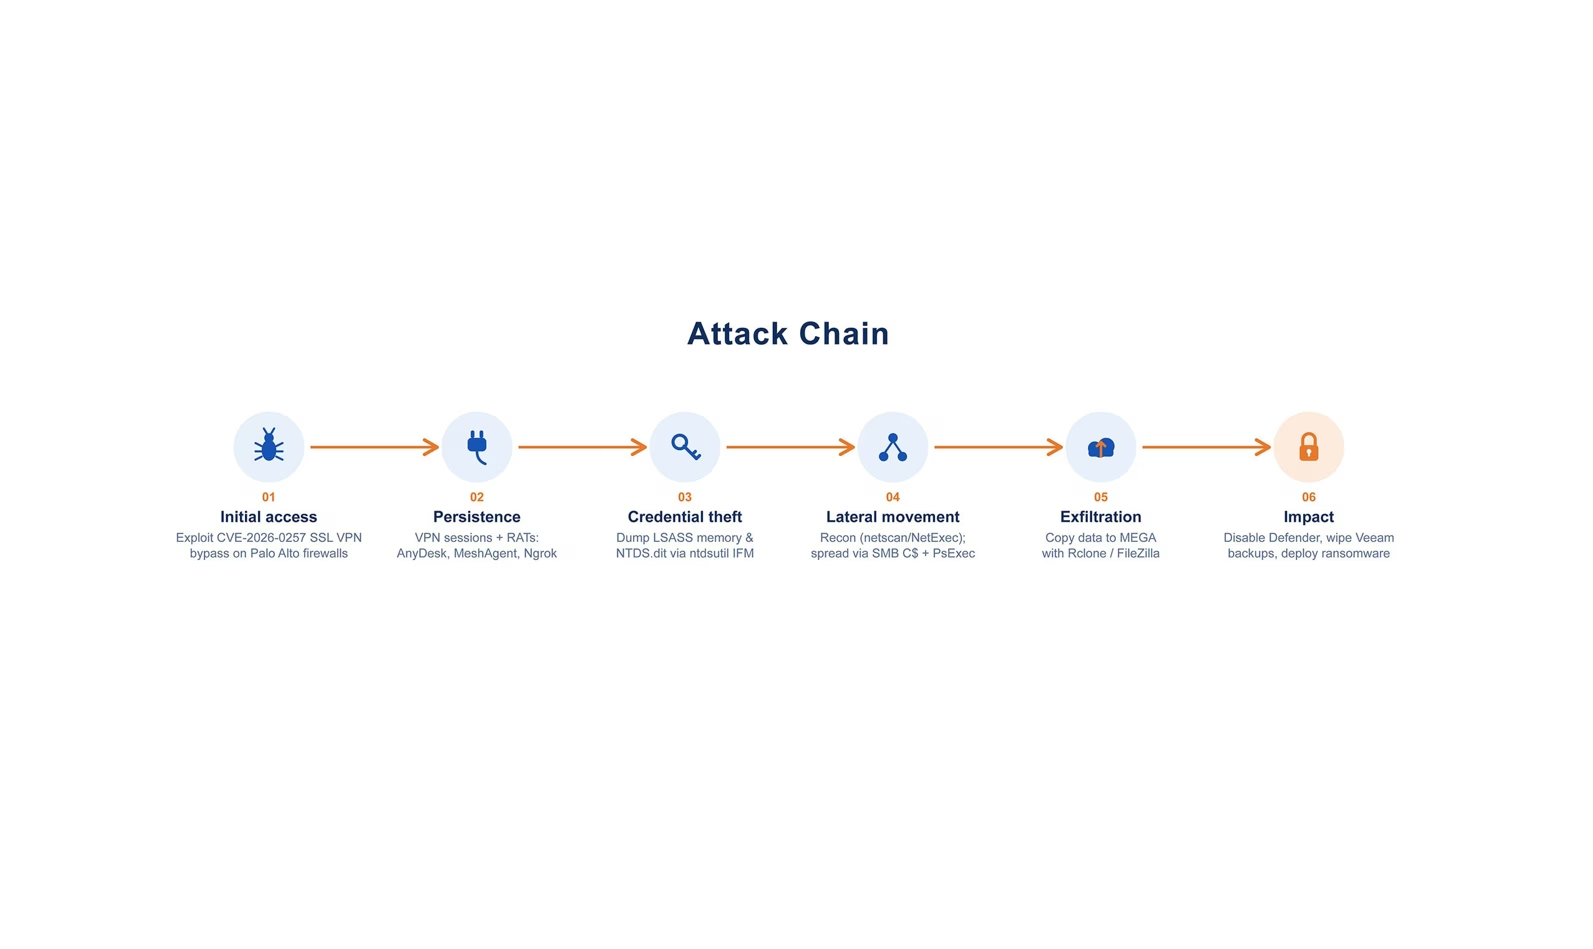
侵入に成功したランサムウェアグループは、正規のリモート管理ツールを使って内部ネットワークを調べ上げます。次にRDPやSMBを使い、マシン間を移動します。認証情報の窃取やデータ持ち出しのためのツールも準備します。最終段階では、暗号化ツールを展開することもあります。
仮想化基盤での危険な事例
Unit 42は、仮想化基盤への攻撃で特に危険なシナリオを確認しました。侵入者はVPNゲートウェイから入り込んだ後、VMware vCenter管理サーバーに到達しました。そしてESXiハイパーバイザーの保護機能execInstalledOnlyを無効にしました。
続いて専用のプログラムが、ドメインコントローラーのVMDK仮想ディスクから直接認証情報を抜き取りました。この手法により、ゲストシステム内の脅威検知ツールは回避されました。
バックアップソフトのもう一つの脆弱性
攻撃者は、PAN-OSという侵入口にVeeamバックアップ基盤のCVE-2023-27532も組み合わせていました。この脆弱性のスコアはCVSS 3.1で7.5です。両者を併用すると、ネットワーク境界を突破した後の攻撃者の行動範囲が広がります。
Unit 42は、被害を受けた組織の数や、確認したランサムウェアの展開件数を明らかにしていません。
パッチと緩和策
この問題は5月に表面化し、サポート対象のPAN-OSバージョン向けに修正が提供されています。脆弱な構成は、GlobalProtectでCookieベースの再認証を使っているものです。
Palo Alto Networksは次の対応を推奨しています。
- アップデートを適用する。
- リスクのある機能を無効にするか、別の証明書を使う。
- VPN接続ログを確認する。
- 管理インターフェースがポート4443と3879で到達可能かどうかを確認する。
翻訳元: https://meterpreter.org/pan-os-globalprotect-vulnerability/