
数カ月前のPalo Alto VPN脆弱性、ランサムウェアグループの標的であり続ける
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ランサムウェア攻撃者が、Palo Alto NetworksのPAN-OS GlobalProtectおよびPrisma Accessに影響する認証バイパスの脆弱性「CVE-2026-0257」を積極的に悪用しています。 Qilin やSettraランサムウェア攻撃グループを含む複数の脅威グループが、この脆弱性を悪用
ランサムウェアの攻撃者が、Palo Alto Networks PAN-OSのGlobalProtectおよびPrisma Accessに影響する認証バイパス脆弱性「CVE-2026-0257」を積極的に悪用しています。 この脆弱性を突かれると、不正なVPNセッションを確立され、社内ネットワークに侵入されるおそれが
「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。 このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わ
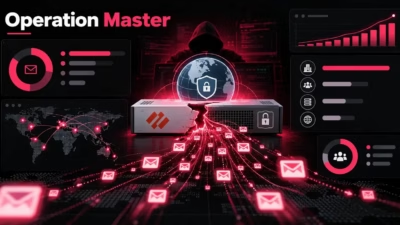
「Operation Master」の背後にいるハッカーは、Palo Alto Networks製GlobalProtectの認証バイパス脆弱性を悪用して企業ネットワークに侵入し、請求データを盗み出したうえで、大規模な請求書詐欺を実行しました。 攻撃グループは4カ国の7つのゲートウェイを通じて、VPNアクセスを確保し
企業環境で広く導入されているVPN・エンドポイントエージェント、Palo Alto Networks GlobalProtectにおいて、新たに5件の脆弱性が明らかになりました。 今回の発見には、ローカル権限昇格の欠陥に加え、影響を受けるデバイスからActive Directoryのパスワードを窃取できるとされる認証
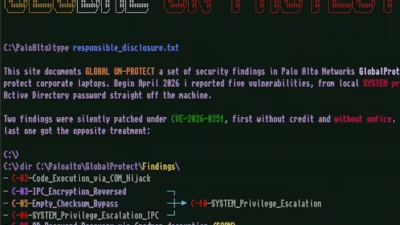
セキュリティ研究者のMartijn van Ramesdonk氏は、Windows、macOS、Linuxの企業環境で広く利用されているエンタープライズVPN・エンドポイントエージェントであるPalo Alto NetworksのGlobalProtectに影響する5件の脆弱性を公表しました。クラウドセキュリティサー
Palo Alto Networksは、GlobalProtectアプリに存在する複数の脆弱性に関するセキュリティアドバイザリを公開しました。これらの脆弱性を悪用されると、ローカル攻撃者がWindows上ではSYSTEM権限、LinuxおよびmacOSシステムではroot権限にまで権限を昇格させられるおそれがあります
パロアルト、フォーティネット、シトリックス、チェック・ポイントのセキュリティ製品に存在する欠陥を標的とするキャンペーンは、サイバー犯罪者が企業ネットワークへの足場を築く手口として、この傾向が高まっていることを浮き彫りにしています。
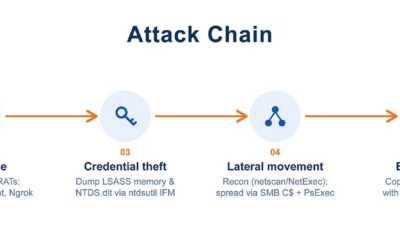
脆弱なVPNゲートウェイが1台あるだけで、企業ネットワーク全体が危険にさらされる可能性があります。Qilin恐喝グループのアフィリエイトは、新たに発見されたPAN-OS GlobalProtectの欠陥をまさにその目的で悪用し始めています。 Arctic Wolfの専門家は、2026年6月に発生し
すべての記事を読み込みました