
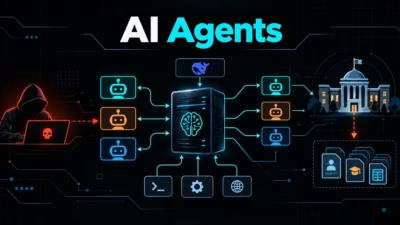
スキルの低いハッカーがAIエージェントを使って大学をハッキング、数千件のレコードを窃取
Palo Alto NetworksのUnit 42によると、スキルの低いハッカーが人工知能(AI)アシスタントを使ってインドの大学を攻撃し、個人情報を含む5,200件以上のレコードを盗み出しました。 「BUGSTER」を名乗る攻撃者は、AIが生成したスクリプトや偵察レポート、対話形式の指示を駆使していました。本来で
Palo Alto NetworksのUnit 42によると、スキルの低いハッカーが人工知能(AI)アシスタントを使ってインドの大学を攻撃し、個人情報を含む5,200件以上のレコードを盗み出しました。 「BUGSTER」を名乗る攻撃者は、AIが生成したスクリプトや偵察レポート、対話形式の指示を駆使していました。本来で
ランサムウェアの攻撃者が、2026年5月に修正されたGlobalProtect VPNの脆弱性を引き続き狙っています。企業の仮想化基盤にまで侵入が及んだ事例も確認されています。Palo Alto NetworksのUnit 42は2026年10月19日の更新情報で、QilinとIncのランサムウェア攻撃者がCV
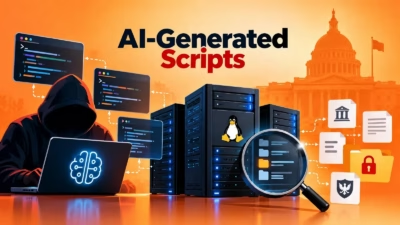
ハッカーがAIによって生成されたとみられるスクリプトを使い、政府系のLinuxインフラに侵入していたことがわかりました。「CL-UNK-1211」として追跡されているこの攻撃キャンペーンでは、認証情報の窃取に加え、機密性の高いデータベースや公的機関のメールボックスが狙われました。Ethicalhacking tool
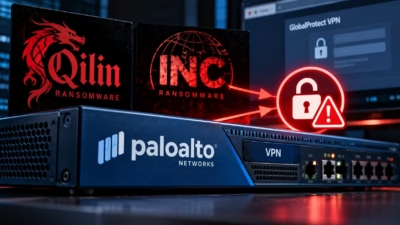
QilinとINCのランサムウェア運営グループが、PAN-OSの脆弱性(CVE-2026-0257)を悪用してVPNに侵入し、その後VMwareの仮想ディスクからドメイン認証情報を窃取しています。 Palo Alto Networksの脅威インテリジェンスチーム「Unit 42」が公開した最新の調査ブログによると、攻
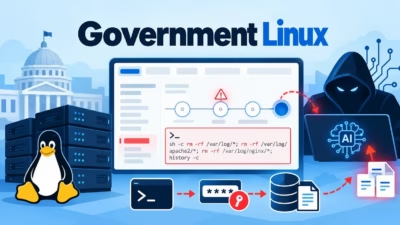
ハッカーがAIで生成したとみられるスクリプトを使い、政府機関のLinuxサーバーを標的にしてパスワードを盗み、機密データの持ち出しを準備していたことが分かりました。Palo Alto Networksが明らかにしました。 「CL-UNK-1211」として追跡されているこの攻撃キャンペーンは、2025年10月から202
by Nam Phong · 2026年10月22日
複数のランサムウェアグループが、Palo Alto NetworksのPAN-OS GlobalProtectに存在する認証バイパスの脆弱性「CVE-2026-0257」を悪用し、医療や教育から政府、エネルギーまで幅広い分野の組織に侵入しています。この脆弱性は5月にパッチが公開されています。 CVE
サイバー犯罪
Palo Alto Networksの研究者は、同社のGlobalProtectポータルに存在する深刻度の高い脆弱性について、公表から数カ月が経過した現在、ランサムウェア攻撃者による悪用が活発化していると警告しました。 この認証バイパスの脆弱性はCVE-2026-0257として追跡されています。攻撃者はこ
ランサムウェアの攻撃者が、Palo Alto Networks製PAN-OSの認証バイパスの脆弱性を悪用しています。この問題により、不正なVPNセッションの確立や多要素認証(MFA)の回避が可能となり、企業ネットワークへ侵入される恐れがあります。ExploitPrevention Tools Unit 42の10月1
すべての記事を読み込みました