Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。
Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建設、有線通信機器製造の3業種で、少なくとも3組織が被害を受けています。
標的となったのは、韓国で広く使われる銀行や政府機関のウェブサイトへのアクセスに必須の金融セキュリティアプリケーション「CrossWeb EX」です。
このソフトはユーザーを守るどころか、感染チェーンの一部となり、悪意あるコードをメモリ上で実行しました。そのため、調査担当者が調べられるファイルはほとんど残りませんでした。
Kasperskyがこの活動を調査したのは2026年1月です。研究者らは、共通するマルウェアや似通った標的、韓国製セキュリティアプリケーションの繰り返しの悪用を根拠に、過去のLazarusの作戦との関連を指摘しています。ただし、CrossWeb EXをどのように悪用したのか、具体的な手口は分かっていません。
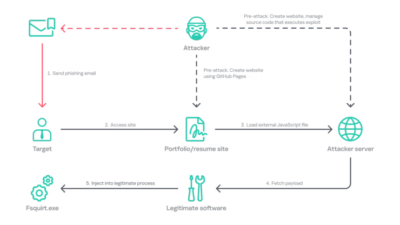
研究者らは、被害者にスピアフィッシングメールが届き、GitHub Pages上に用意された細工済みのウェブサイトへ誘導されたとみています。
これらのページには、開発者の履歴書やインテリアデザインのポートフォリオが表示され、標的となった業界の従業員の関心に合わせてありました。埋め込まれたスクリプトは、感染プロセスに関与するとみられる外部のJavaScriptを読み込みます。
履歴書ページには、人工知能(AI)で生成された疑いのある写真が使われていました。
ほかにも、攻撃者がAIでウェブサイトを作成したうえで内容を調整したことをうかがわせる点がありました。ただし、これは説得力のあるおとりの作成にAIを使ったことを示すにとどまり、AIが攻撃を制御していた証拠ではありません。
最初の侵害後、CrossWeb EXのプロセスは正規のWindows実行ファイル「fsquirt.exe」を起動しました。
攻撃者はこのプロセスにシェルコードを注入し、ダウンローダー「TechHub」を読み込ませました。TechHubは感染したシステムの情報収集と、追加ペイロードの取得を担います。初期の実行チェーンはすべてメモリ上で動作していました。
TechHubは、パーソナルアクセストークンを使ってプライベートなGitHubリポジトリと通信します。暗号化したファイルをやり取りし、通信の過程でGitHubのIssueも利用しており、正規の開発基盤をコマンド制御用のチャネルに変えていました。
攻撃者は、TouchHubとTouchShiftを使って永続化を確立しました。TouchHubは正規のWindows実行ファイルを別のディレクトリにコピーしてサービスとして登録し、その隣に悪意あるmscoree.dllを配置します。
この配置により、信頼されたアプリケーションが攻撃者の用意したライブラリを読み込むDLLサイドローディングが可能になります。
ツールキットにはほかに、Cubridge、ClientHub、LPEClientが含まれます。Cubridgeは、ファイルの収集、コマンドの実行、画面のキャプチャ、ブラウザーの認証情報の収集ができるプラグインやモジュールを統括します。
ClientHubはウェブサイトまたはDropbox経由の通信をサポートします。LPEClientは、感染したコンピューターとそのセキュリティ保護機能に関する詳細な情報を収集すると、Securelistは説明しています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)してあります。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-weaponize-banking-software/