
北朝鮮ハッカー、銀行向けセキュリティソフトをマルウェア拡散の道具に悪用
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
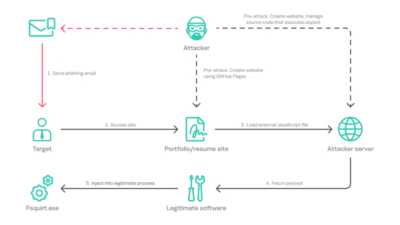
北朝鮮と関連のあるLazarus Group(ラザルス・グループ)が、韓国の組織を狙ったサイバースパイ活動でポスト量子暗号を使用していたことがわかりました。多段階の感染チェーンを通じて、マルウェアの通信やペイロードを隠蔽していました。 「Operation FlashHole」と名付けられたこの攻撃活動では、スピアフ
Lazarusはゼロデイ脆弱性、新型バックドア、高度なリレー技術を用いて「Dream Job」作戦を拡大偽の求人、トロイの木馬化されたPDF、なりすましサイトによって高度な侵害を実現標的には防衛・航空宇宙関連企業が含まれ、より強固なフィッシング対策の必要性が浮き彫りにCheck Point Researchのセキ
マイクロソフトは火曜日、419件のセキュリティ脆弱性に対する修正プログラムを公開しました。これは過去最大級の月間件数であり、人工知能によってセキュリティチームが対処すべきソフトウェアの欠陥数が劇的に増加していることを示す最新の兆候です。 マイクロソフトが137件の脆弱性に対するパッチを提供した5月の時点で、同社は業
連邦政府機関に対し、北朝鮮のハッカーが防衛・航空宇宙業界への就職応募者を狙う際に利用していたWindowsの脆弱性へのパッチ適用が命じられました。 米サイバーセキュリティ・インフラセキュリティ庁(CISA)とMicrosoftは火曜日、CVE-2026-68820が悪用されていることを確認したと発表しま
米連邦政府機関と韓国警察庁は、Gunraランサムウェアによる攻撃からシステムを守るよう、世界各国の政府機関および重要インフラ組織に警告しました。 月曜日に発表された共同勧告によれば、このランサムウェアグループは、2022年2月に流出したConti ransomwareのソースコードを基にしたマルウェア亜種を使用し、医
Gunraランサムウェア集団が、有名ブランドのファイアウォール製品の脆弱性を悪用して重要インフラ組織に侵入していると、FBIと韓国政府が月曜日に警告しました。 サイバーセキュリティ勧告の中で、米国の法執行機関と韓国の国家警察庁は、2025年4月に登場し、2022年に流出したContiランサムウェアのソー
米国と韓国のサイバー当局は月曜日、政府機関や重要インフラ組織を標的とするランサムウェア・アズ・ア・サービス集団「Gunra」について警告を発しました。Gunraは倫理的ハッカーやペネトレーションテスターをリクルートしているとされ、北朝鮮政府とつながりのあるハッカー集団のツールから恩恵を受けているといいます。 Gunr
北朝鮮、テックセクターへのサイバー侵害の約半数を占めるAIを悪用したITワーカー工作、発見が困難に取得した資金、新たな大量破壊兵器の開発に充当CrowdStrikeが公開した最新レポートによると、米国のテック企業を標的とした国家支援型攻撃の約半数(47%)が、北朝鮮の単一グループによるものであることが判明しました
BLOGPUBLISHED JUN 3, 2026 BY Rubrik Zero LabsRubrik Zero Labsは、4月下旬から5月下旬にかけてのインサイトを発表し、サイバーセキュリティの状況における重大な変化を明らかにしています。BLOG5月の脅威動向レポート:AI生成ゼロデイ、サプライチェーンワーム、大規
すべての記事を読み込みました