
フィリピン国税庁、1,000万件規模のデータ漏えい疑惑を調査
実在する納税者情報があれば、本物と見分けがつかない偽の税務通知を作れてしまいます。フィリピン内国歳入庁(BIR)が、約1,000万件の個人納税者記録に関わるデータ漏えいの疑いについて調査を進めています。サイバーセキュリティ監視グループのDeep Web Konekが報告した情報によるものです。BIRは、納税者情報が
実在する納税者情報があれば、本物と見分けがつかない偽の税務通知を作れてしまいます。フィリピン内国歳入庁(BIR)が、約1,000万件の個人納税者記録に関わるデータ漏えいの疑いについて調査を進めています。サイバーセキュリティ監視グループのDeep Web Konekが報告した情報によるものです。BIRは、納税者情報が
NVIDIAの取締役会は、創業者兼CEOのジェンスン・フアン氏が外国の諜報活動の標的になったとの疑惑が報じられたことを受け、独立した調査を開始しました。 取締役会は2026年11月8日付の声明で、社外の独立した法律顧問の支援を受けながら、独立取締役で構成する委員会が調査を監督すると述べました。 この発表により正式な調
攻撃者が、企業向けIDプロバイダーのWorkOSの社内システムに侵入しました。侵入者は、ARTEXと呼ばれる自律型の人工知能(AI)ツールを使用していました。この侵害により、企業顧客のディレクトリ情報と、社内のサポート関連のやり取りが流出しました。その結果、著名なテクノロジー企業の顧客は、標的型ソ
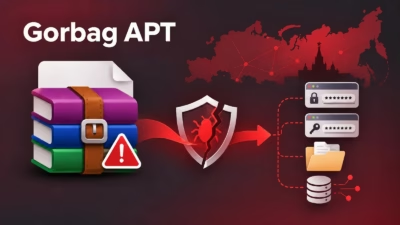
ロシア寄りの脅威アクター「Gorbag」が、WinRARの脆弱性CVE-2025-8088を悪用し、ウクライナの組織を標的にBeautyStealerを展開する、標的型のサイバースパイ活動を行っています。 このグループは少なくとも2025年2月から活動しています。法執行機関、司法機関、前線の地方行政当局、防衛関連組織
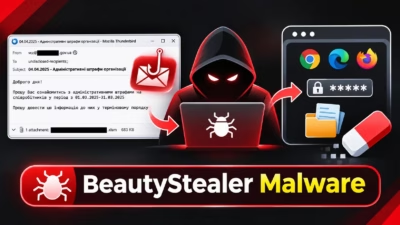
ESETの研究者は、ロシアと連携する脅威グループ「Gorbag」の活動を明らかにしました。このグループは、情報窃取マルウェア「BeautyStealer」を使ってウクライナの組織からブラウザのパスワードや機密ファイルを盗み出し、その後マルウェア自身を削除します。Gorbagは少なくとも2025年2月から活動しており、
ESETの研究者は、ロシアに協調する脅威アクターを追跡しており、「Gorbag」と名付けました。このグループが使うツールの一部は、すでに公開レポートに登場しています。特にインフォスティーラー「GIFTEDCROOK」は、CERT-UAがUAC-0226の仕業としているもので、過去にも報告されています(関連レポ
ESETは、ロシア寄りの攻撃グループ「Gorbag」の動向を追跡しています。このグループは少なくとも2025年2月以降、スピアフィッシングの添付ファイルと、データを窃取したあとに自らを消去するスティーラーを使い、ウクライナの組織に侵入を繰り返してきました。 侵害されたメール送信元から届いたスピアフィ
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
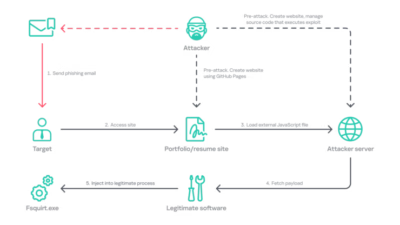
北朝鮮と関連のあるLazarus Group(ラザルス・グループ)が、韓国の組織を狙ったサイバースパイ活動でポスト量子暗号を使用していたことがわかりました。多段階の感染チェーンを通じて、マルウェアの通信やペイロードを隠蔽していました。 「Operation FlashHole」と名付けられたこの攻撃活動では、スピアフ
1,000万ドル超のフィッシング詐欺 ありふれたフィッシングメールが、還付金や政府融資を狙った数百万ドル規模の詐欺に発展しました。米連邦裁判所は、Chukwuemeka Victor Amachukwu被告(40)に禁錮8年の判決を言い渡しました。同被告は、税務関連企業へのハッキング、個人情報の窃
すべての記事を読み込みました