
CikaBika Bot RAT、C&Cにディスコードを悪用
Darktraceは、Discordをコマンド&コントロール(C&C)に利用するRust製のRATを配布する新たなマルウェアキャンペーンを確認しました。 「CikaBika Bot」と名付けられたこのマルウェアは、文書を装ったおとりを通じて配布されています。フィッシング攻撃の一環とみられます。感染したシステム
Darktraceは、Discordをコマンド&コントロール(C&C)に利用するRust製のRATを配布する新たなマルウェアキャンペーンを確認しました。 「CikaBika Bot」と名付けられたこのマルウェアは、文書を装ったおとりを通じて配布されています。フィッシング攻撃の一環とみられます。感染したシステム
ハッカーがClickFixのソーシャルエンジニアリングを使ってLorem Ipsum Loaderを配布し、Python製のトンネリングツールでリモートアクセスを確立しています。 9月下旬の調査により、攻撃者がトンネルクライアントをインストールする前にローダーを展開していたことが判明しました。対応チームはランサムウェ
イランの国家に連なる攻撃者が、イラクの重要インフラを標的とする「Blinder Tunnel」と呼ばれる標的型キャンペーンで、AppDomainManagerハイジャックとDLLサイドローディングを悪用していたことが明らかになりました。 この攻撃では、ドバイ空港を装った偽の採用プロセスと、武器化されたVisual
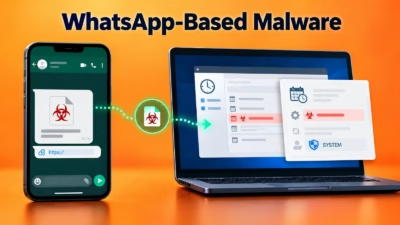
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。 実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダー
ウクライナの コンピュータ緊急対応チーム(CERT-UA)は、2026年9月に100以上の改ざんされたWebサイトを確認しました。これらのサイトは、偽のCloudflare認証ページを通じてLUNEXSTEALERを配布していました。 同機関はこの活動をUAC-0277として追跡しています。攻撃者は正規のWebサイト
イランの国家と連携する脅威アクターが、ドバイ空港の採用担当者になりすまし、ソフトウェアエンジニアに武器化したコーディング課題を送り付けていたことが分かりました。 この攻撃では、Microsoftの正規の開発ツールとGitHubのインフラを悪用した巧妙な実行チェーンを使い、ShelbyLoader V2を展開していまし
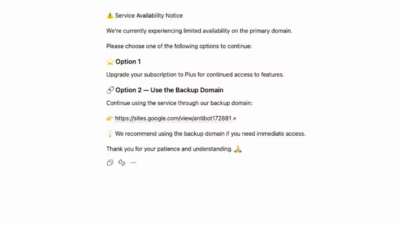
今回の新たなサイバー攻撃で最も巧妙なのは、偽のフィッシングドメインではなく、正規のChatGPTの画面そのものを舞台にしている点です。Huntressは、攻撃者がカスタムGPTを作成し、プラットフォームの新機能であるかのように見せかけて、ユーザーにWindows上で悪意あるコマンドを手動実行させる
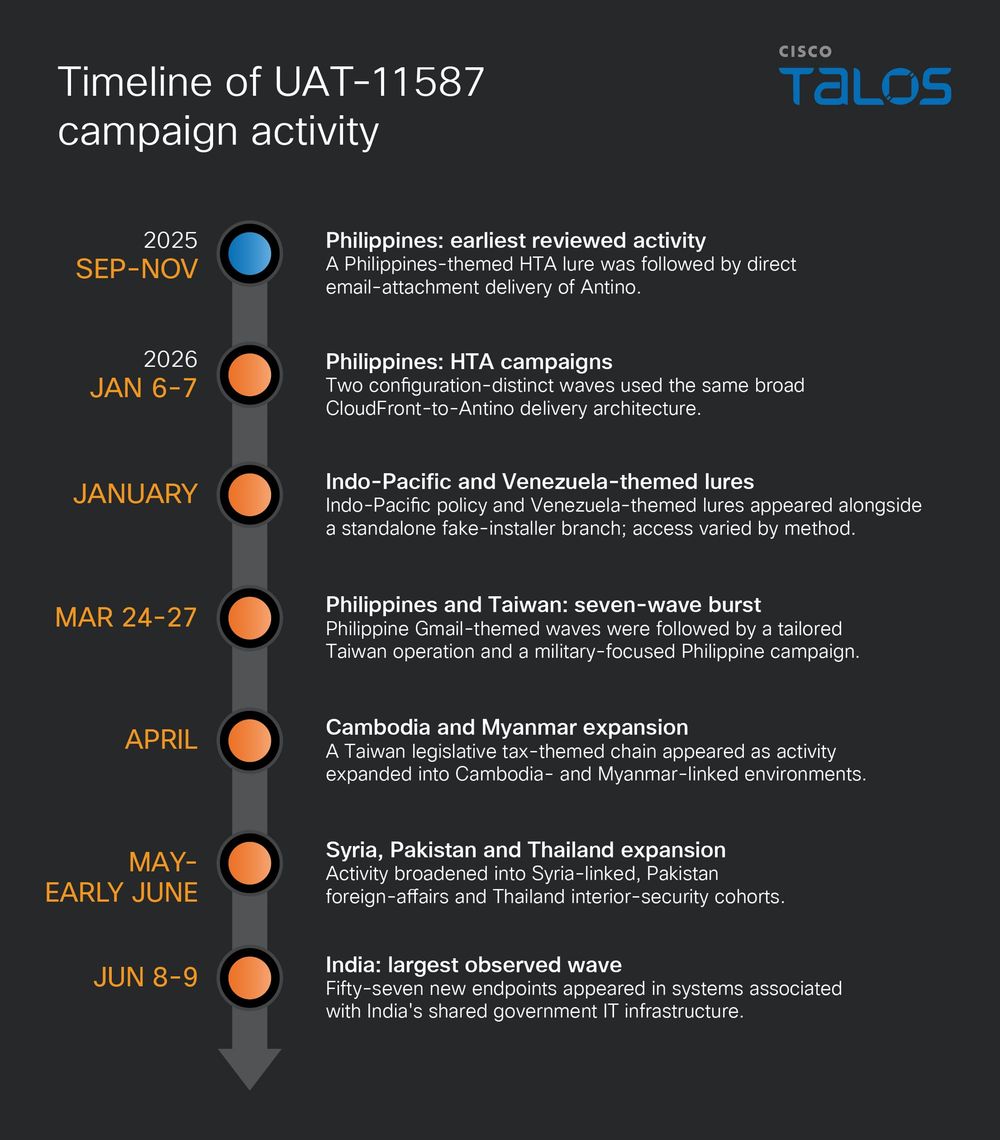
中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。 「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、
ClickFix型のソーシャルエンジニアリング、PowerShellの実行、DLLサイドローディング、Pythonベースのリバーストンネルを組み合わせた侵入キャンペーン「TerminalFix」が確認されました。標的ネットワーク内に隠密なコマンド&コントロール(C2)チャネルを構築する手口です。 「STAC4924」
Cisco Talosは、アジア8カ国で約350台のエンドポイントを侵害した、中国関連のサイバースパイ活動を確認しました。 「UAT-11587」として追跡されているこの攻撃グループは、スピアフィッシングメールと、これまで報告のなかったWindows向けバックドア「Antino」を使い、政府、防衛、外交、立法、研究、
すべての記事を読み込みました