
Kimsuky、偽のZoomインストーラーと悪意あるLNKファイルでマルウェアを配信
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
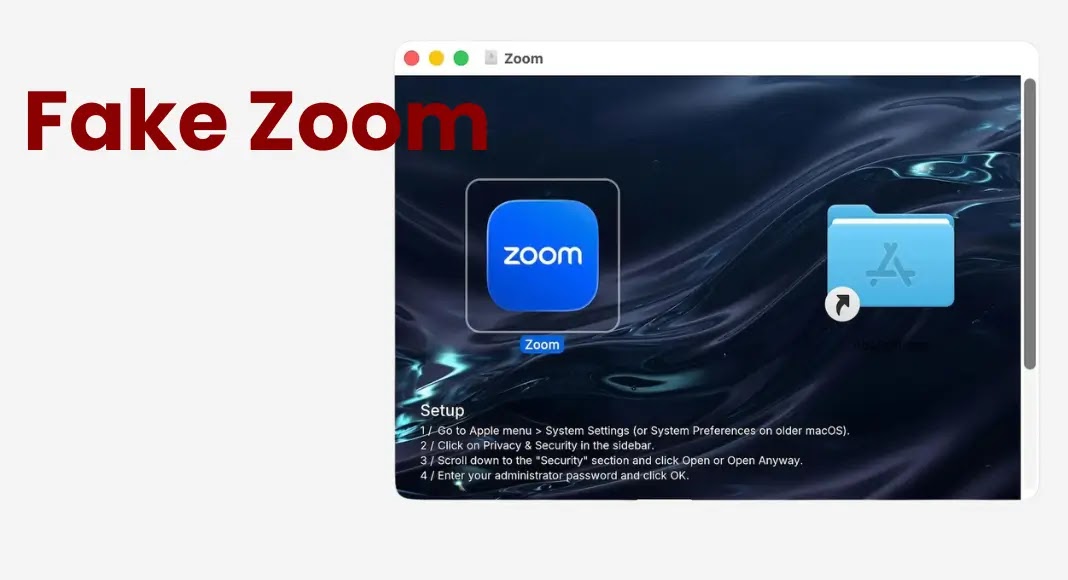
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す

正規のZoomインストーラーを装ってオープンソースのリモートアクセス型トロイの木馬(RAT)「Overlord」をmacOSおよびWindowsの両方に展開する、クロスプラットフォーム型のマルウェアキャンペーンが確認されました。 Jamfが報告したところによると、GoやRustを使ってクロスプラットフォーム対応を図る