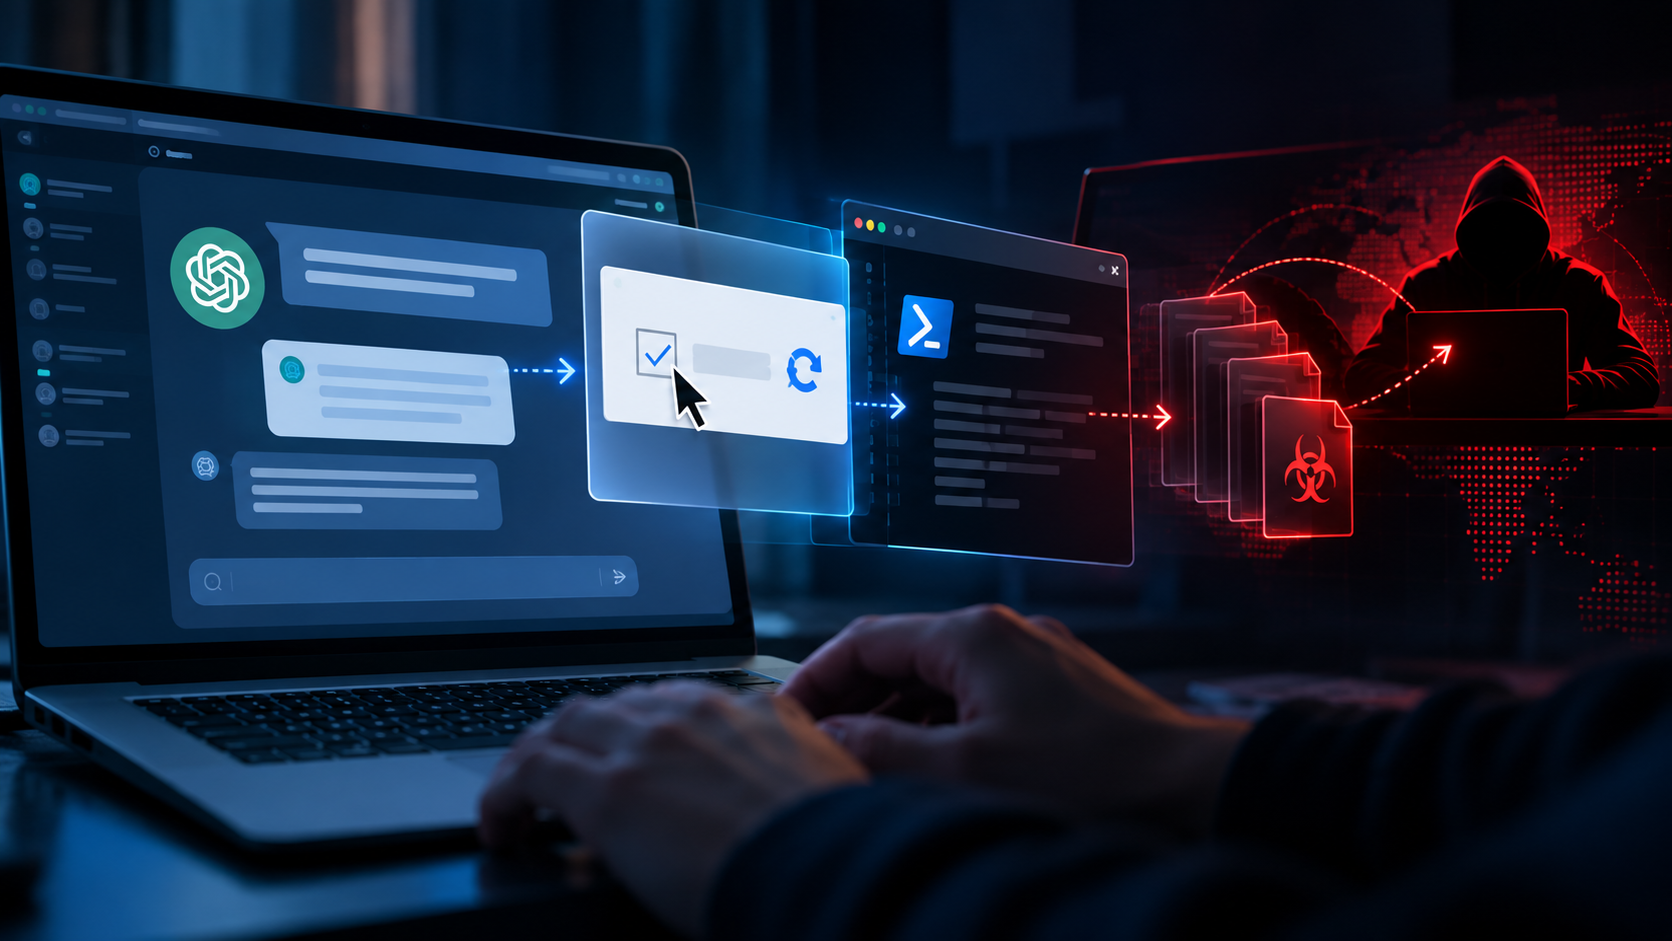
ClickFix型のソーシャルエンジニアリング、PowerShellの実行、DLLサイドローディング、Pythonベースのリバーストンネルを組み合わせた侵入キャンペーン「TerminalFix」が確認されました。標的ネットワーク内に隠密なコマンド&コントロール(C2)チャネルを構築する手口です。
「STAC4924」として追跡されているこの活動は、少なくとも2026年3月から続くキャンペーンが進化したものです。以前は、SEOポイズニングを施したWebサイトを通じて、トロイの木馬化したMicrosoft Teamsインストーラーを配布していました。
TerminalFixは、近年増えているClickFix手法の一種です。被害者にWindowsの「ファイル名を指定して実行」ダイアログを開かせる代わりに、Windows Terminalを起動させ、検証用とされるコマンドを貼り付けるよう誘導します。多くの場合、CAPTCHAやセキュリティチェックの完了を装います。
この手法なら、より長く複雑なPowerShellコマンドを被害者に実行させることができます。そのコマンドが、攻撃の次の段階をダウンロードして起動します。
Sophosが確認した攻撃チェーンでは、悪意あるPowerShellコマンドが、正規のWindows実行ファイル、武器化されたDLL、バッチスクリプトを含むZIPアーカイブを取得します。
バッチファイルは永続化を設定したうえで、正規のLockScreenContentServer.exeを起動します。この実行ファイルがDLLサイドローディングにより、同じディレクトリにある悪意あるdui70.dllを読み込みます。
信頼されたWindowsバイナリを悪用することで、悪意あるコンポーネントは正規プロセスを装って動作できます。
サイドローディングされたDLLは、シェルコードベースのローダー「Lorem Ipsum Loader」を起動します。このローダーは、シェルコードを通常の英単語として保存し、エントロピーに基づく検知の回避を図ります。
実行時には、対応表を使ってそれらの単語を16進数のバイト値に戻します。ローダーは、正規のプラットフォームであるLetsdiskuss上の攻撃者管理下のプロフィールにアクセスします。そこからエンコードされた値を抽出し、現在のコマンド&コントロールサーバーのリストを取得します。
さらにこのキャンペーンは、JPEG画像の転送に見せかけたHTTP POSTリクエストを送り、C2通信を隠蔽します。実際には、画像内にエンコードされたデータが含まれています。マルウェアはこれを抽出・デコードして、攻撃者のインフラと通信します。
その後マルウェアは、PowerShellによる偵察や永続化のコマンドを実行し、Users\Public\indigoにポータブルなPython環境を展開します。
client.pyとして識別されたこのインプラントは、攻撃者管理下のインフラとの間で暗号化されたWebSocket接続を確立します。そして、侵害したデバイスに固有のUUIDを割り当てます。
このリバーストンネルにより、攻撃者は感染したエンドポイント経由で任意の通信を中継し、社内ネットワークのリソースにアクセスできます。その通信は暗号化されたWebトラフィックに紛れ込みます。
Microsoftは以前、TerminalFixに関する活動を報告しています。そこでは、 偽のCloudflare CAPTCHAページ、ステガノグラフィーによるペイロード配信、Active Directoryの偵察、スケジュールされたタスクによる永続化、暗号化されたWebSocket接続を介したリバーストンネリングが確認されていました。
Sophosは、TerminalFixの活動を、3月と4月に確認されたSTAC4924の初期段階と関連づけています。この段階では、トロイの木馬化したMicrosoft Teams MSIインストーラーをホストするSEOポイズニングサイトを利用していました。インストーラーは多段階のPowerShellローダーを展開し、Letsdiskussのプロフィールをデッドドロップリゾルバーとして使っていました。
キャンペーンは5月下旬にTerminalFixを使った誘導へ移行しました。これは、Microsoftが不正なコード署名証明書の取得に使われていたマルウェア署名サービスを阻止した時期と重なります。
Sophosは中程度の確度で、両段階が同一または密接に関連する攻撃者によるものと評価しています。根拠として、UUIDのコールバックパターンの繰り返し、共通のLetsdiskussインフラ、DLLサイドローディングの手口、Microsoftやソフトウェアアップデートのコンポーネントになりすました永続化を挙げています。
BlueVoyantは、Lorem Ipsum Loaderの背後にいるのはRapid Brigantineだと指摘しています。このグループは、GOLD VICTOR、Vanilla Tempest、DEV-0832、VICE SPIDER、Vice Societyとしても追跡されています。同グループはVice SocietyやRhysidaによるランサムウェア攻撃との関連が指摘されていますが、Sophosは、STAC4924では暗号化の動きを確認していません。
組織は、LockScreenContentServer.exeの通常とは異なる実行を調査する必要があります。特に、dui70.dll、不審なPowerShellの動作、公開ユーザーディレクトリ内の想定外のPythonランタイム、Letsdiskussを利用したリゾルバーの動作、外部への暗号化WebSocket接続を伴う場合は注意が必要です。
可能な範囲でPowerShellを制限し、スクリプトブロックのログ記録を有効にし、DLLサイドローディングを監視することが有効です。さらに、Terminalへのコマンド貼り付けを求めるCAPTCHAを拒否するようユーザーを教育すれば、この進化する侵入手法のリスクを低減できます。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/terminalfix-campaign-uses-powershell/