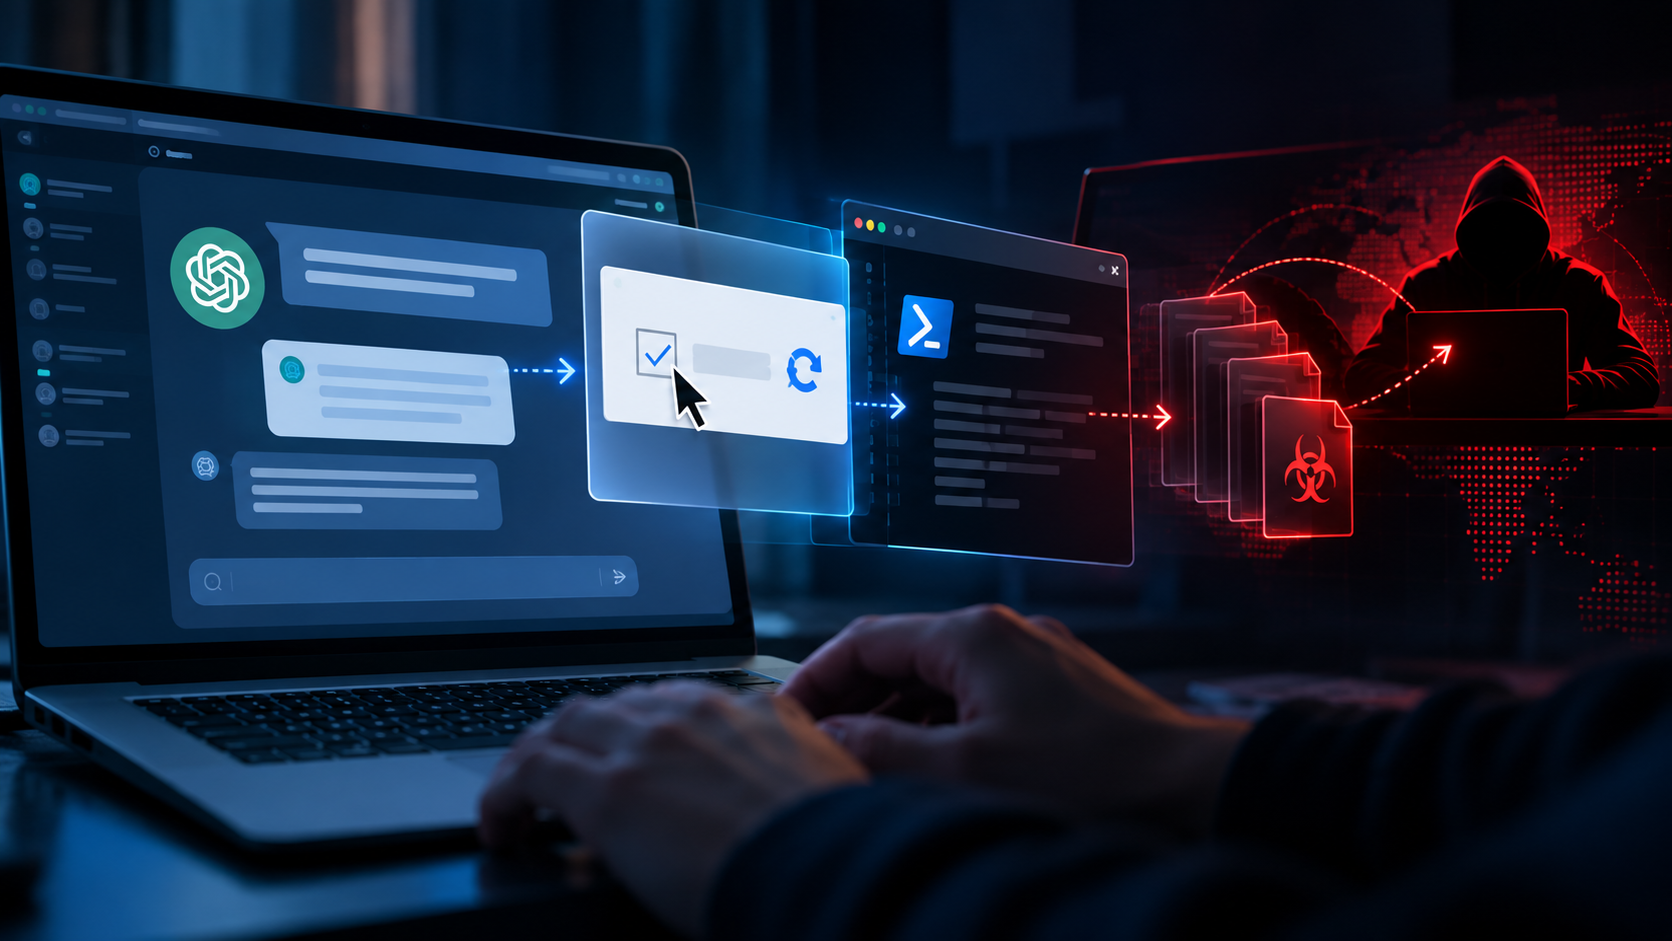
新たに確認されたClickFixキャンペーンでは、ChatGPTのカスタムGPT(Custom GPTs)を悪用して正規製品になりすまし、被害者に悪意あるコードを自分のマシン上で実行させようとしています。
カスタムGPTは、特定の指示やツールを組み込めるChatGPTのカスタマイズ版です。ChatGPT.com上でホストされており、ページの上部にはカスタム名とビルダーのプロフィールが表示されます。
サイバーセキュリティ企業のHuntressが報告したところによると、攻撃者は2つのカスタムGPTを設定し、ユーザーのプロンプトに対してClickFixページへ誘導するGoogle SitesのリンクをGPTが返すようにしていました。
このページでは、訪問者にPowerShellコマンドの実行を指示します。このコマンドは、多段階の感染チェーンの一環として、悪意あるMSIファイルをダウンロードするものです。
Huntressによると、このキャンペーンでは少なくとも40人のユーザーが感染しました。そのうち少なくとも2件は、カスタムGPTのインスタンスに関連しています。OpenAIは9月25日にこのカスタムGPTを削除しましたが、9月27日に2つ目が見つかりました。
Huntressは「攻撃者は、ソーシャルエンジニアリングを目的としたカスタムGPTのこの悪用手法で成果を上げており、今後もこの手口を使い続けています」と指摘しています。
被害者は、GoogleでChatGPTを検索した際に、検索結果の最上部にスポンサー広告として表示されたページからカスタムGPTにたどり着きました。
攻撃者は被害者をだますため、このカスタムGPTに「Plus 5.6」という名前を付け、「コミュニティビルダー」によるものだと称していました。ユーザーには、メインドメインでの利用に制限があるとする偽の通知が表示されます。そこでは、アップグレードするか、バックアップドメイン経由でサービスを利用するよう求められます。
偽のバックアップドメインはGoogle Sitesのページ上でホストされており、ClickFix攻撃の一環としてCloudflareのCAPTCHA認証を模した画面を表示します。続いて、悪意あるインストーラーをダウンロードして実行するためのPowerShellコマンドを、被害者に実行させようとします。
1つ目のカスタムGPTが配布したインストーラーは、Canonの署名付き正規アプリケーションを悪用したDLLサイドローディングを行います。さらに、User Runキーと、「Canon Configuration Reader」を装ったスケジュールタスクによって、永続化を確立します。
感染チェーンはその後、音声ファイルに偽装したローダーへと続きます。このローダーは、セキュリティ保護を回避し、システムチェックを実行して、偽の読み込みウィンドウを表示するよう設計されています。
次の段階では、高度に難読化された音声ファイルから悪意あるコードが読み込まれます。このファイルには、315個のフォルダーと806個のファイルを含む独自のアーカイブが格納されており、その中に最終的なペイロードであるRAT(リモートアクセス型トロイの木馬)が含まれていました。このRATは、さまざまな種類のペイロードを取得、処理、実行できます。
このマルウェアは、感染したシステムのフィンガープリントを取得します。その後、Cloudflare、Google、Quad9のDNS-over-HTTPSを使って、コマンド&コントロール(C&C)サーバーに接続します。
2つ目のカスタムGPTが配布した最終ペイロードは変わりませんでした。一方で攻撃者は、感染にStardockの実行ファイルと改変されたStardockのDLLを使うように切り替えています。ローダーも音声ファイルではなく、Microsoft NuGetパッケージの中に仕込んでいました。
翻訳元: https://www.securityweek.com/hackers-use-chatgpt-custom-gpts-in-clickfix-attacks/