
中国の国家支援グループ、サイバースパイ向けの自動攻撃ツールを開発中 Googleが指摘
中国の犯罪グループと国家支援グループの双方が、サイバースパイ活動、脆弱性調査、SNS上の影響工作にAIツールを活用しています。 Googleは月曜日、最新の「AI Threat Tracker」レポートを公開しました。同レポートによると、攻撃者は攻撃での人工知能の使い方を急速に進化させています。Arte
中国の犯罪グループと国家支援グループの双方が、サイバースパイ活動、脆弱性調査、SNS上の影響工作にAIツールを活用しています。 Googleは月曜日、最新の「AI Threat Tracker」レポートを公開しました。同レポートによると、攻撃者は攻撃での人工知能の使い方を急速に進化させています。Arte
Appleは、macOS 27.3ベータ2でデータ権限を強化します。広範なアクセスを一括で許可する代わりに、アプリを特定のフォルダや特定のアプリだけに制限できる新しい制御機能を導入します。 2026年11月16日に発表されたこの変更は、強力な権限の透明性を高めることが狙いです。ユーザーがすでに付与した承認は、そのま
ロシア語圏の攻撃者が、Googleドキュメントに似せた偽ページをはじめとする偽の文書共有ページを送りつけ、Windowsコンピューターに「Phantom53」と呼ばれる隠れたバックドアをインストールさせようとしています。 このキャンペーンを発見したのは、SOCRadar Threat Research Unitの研
攻撃者が、ChatGPT、Claude、Perplexityなど人気AIブランドをかたるタイポスクワッティングドメインを数百件登録URLを打ち間違えた被害者は、マルウェア、悪意あるブラウザ拡張機能、ClickFix型攻撃のいずれかに誘導研究者は攻撃が現在も継続中だと警告。ブックマークの利用とURLの慎重な確認が重
米国政府は、北朝鮮による「FaceStealer」と呼ばれるソーシャルエンジニアリングのキャンペーンを阻止しました。このキャンペーンでは、4億ドル超の暗号資産が盗まれています。 攻撃ではディープフェイクやClickFixなど複数のソーシャルエンジニアリング手法を使い、暗号資産やWeb3分野の関係者、オープンソースの開
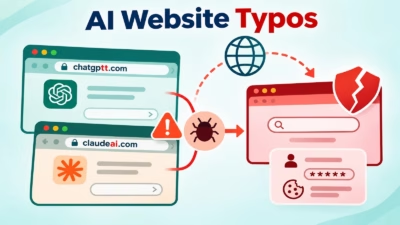
Oleg Zaytsev氏は、Claude、ChatGPT、DeepSeek、Perplexity、Midjourney、ElevenLabs、Cursorなど27のAIブランドを狙った186個の類似ドメインを追跡しました。 同氏はこの配布手法を「TypoPrompting」と名付けました。単なる入力ミスで、ユーザー
FBIは、北朝鮮によるソーシャルエンジニアリングキャンペーン「FaceStealer」を支えていたクラウドインフラを阻止しました。このキャンペーンは、18カ月間で4億ドル超の暗号資産窃取に関与したとされています。 司法省が2026年11月12日に発表した今回の作戦は、ビデオ会議中に信頼できる知人になりすまし、偽のトラ
EfficientIP Research Labsは、Zillowのアパートレビューを装った偽ページを使い、訪問者のWindowsコンピューターにNetSupport RATをインストールさせるClickFixキャンペーンを追跡しました。 各ページには、一見するとごく普通の認証チェックが表示されます
ESETは、2026年1月以降、Cruciferraに関連する侵入の試みを70万件以上ブロックしたと明らかにしました。最も被害を受けた国は、トルコ、ギリシャ、スペインです。 クリプター(crypter)は、悪意あるペイロードを暗号化・難読化で包み込み、セキュリティツールに見破られないようにするものです。Crucife
Elastic Security Threat Commandのレポートによると、攻撃者は、確認された27件のインフォスティーラー感染事例において、感染から平均8分後には盗んだ認証情報でログインしていました。研究者らは、AIアプリケーションを悪用したコマンド実行や、デジタル署名付きのリモート監視ツール
すべての記事を読み込みました