
AIサイトのURLを打ち間違えるとマルウェアサイトに誘導される恐れ
攻撃者が、ChatGPT、Claude、Perplexityなど人気AIブランドをかたるタイポスクワッティングドメインを数百件登録URLを打ち間違えた被害者は、マルウェア、悪意あるブラウザ拡張機能、ClickFix型攻撃のいずれかに誘導研究者は攻撃が現在も継続中だと警告。ブックマークの利用とURLの慎重な確認が重
攻撃者が、ChatGPT、Claude、Perplexityなど人気AIブランドをかたるタイポスクワッティングドメインを数百件登録URLを打ち間違えた被害者は、マルウェア、悪意あるブラウザ拡張機能、ClickFix型攻撃のいずれかに誘導研究者は攻撃が現在も継続中だと警告。ブックマークの利用とURLの慎重な確認が重
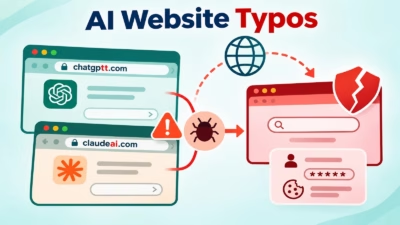
Oleg Zaytsev氏は、Claude、ChatGPT、DeepSeek、Perplexity、Midjourney、ElevenLabs、Cursorなど27のAIブランドを狙った186個の類似ドメインを追跡しました。 同氏はこの配布手法を「TypoPrompting」と名付けました。単なる入力ミスで、ユーザー
患者データが無許可でAI(人工知能)ツールにアップロードされていた2件のデータプライバシーインシデントが、このほど相次いで公表されました。 ニューヨーク州、ワイル・コーネル・メディシン コーネル大学の医学部・生物医学研究機関であるワイル・コーネル・メディシン(ニューヨーク市)は、放射線科の研究に関連して患者
元FBI捜査官が、詐欺被害者や捜査対象となっていた国家支援ハッカーのウォレットから約250万ドルを盗んだ罪を認めました。 37歳のパトリック・スティーブン・ヤロック(Patrick Steven Yaroch)被告は、2017年から2025年までFBIボストン支局(FBI BS)で国家安全保障の捜査チームに所属してい
研究者がChatGPTのロックダウンモードを回避。プロンプトインジェクション攻撃が組み込みの保護機能をすり抜けられることが判明この欠陥によりサンドボックスからの脱出が可能に。データ窃取、フィッシング、マルウェア配布、悪意あるポップアップに悪用される恐れOpenAIはサーバー側で修正。モデル自体にとどまらない、AI
調査により、ChatGPTのLockdown Modeを回避できる欠陥が見つかりました。攻撃者はこの欠陥を悪用すると、信頼されたインターフェースの内部から、チャット履歴の全体を気付かれずに外部へ持ち出し、マルウェアを配布し、認証情報をフィッシングで盗み取れます。 研究者のAlexey Bukhteyev氏が、2026
ChatGPTのHTMLプレビュー機能にサンドボックス escape の脆弱性が見つかり、プロンプトインジェクションによるデータ流出を防ぐためにOpenAIが用意した強化設定「Lockdown Mode」が突破されていました。 研究者のAlexey Bukhteyev氏は、この欠陥によってチャット履歴の密かな窃取、認
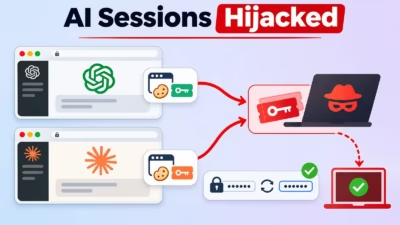
インフォスティーラー型マルウェアがAI開発環境にまで標的を広げ、認証ファイルを収集しています。こうしたファイルが盗まれると、パスワードをリセットしても不正アクセスが維持される可能性があります。 SpyCloudによると、2026年8月以降に再捕捉したWardenStealerの固有の感染は13万件を超えました。 今回
SpyCloudの調査によると、標的にはClaude Code、OpenAI Codex、Cursor、GitHub Copilot、そしてClaudeとChatGPTのデスクトップアプリが含まれます。 SpyCloudは、2026年8月以降、WardenStealerの固有の感染13万件以上からログを回収したと報告
ハッカーが、ChatGPTやClaudeデスクトップアプリを装った偽のGitHubプロジェクトを通じて、悪意あるWindowsインストーラーを配布しています。 「Yoba」として追跡されているこの攻撃キャンペーンは、デジタル署名付きの正規ソフトウェアと悪意あるDLLファイルを組み合わせて侵入し、追加のペイロードを配信
すべての記事を読み込みました