
ハッカーが偽の法律文書でGoogle検索結果を汚染、Windows端末にGootloaderを感染
FBIのFLASH勧告によると、ハッカーは偽の法律文書のダウンロードを使ってGoogleの検索結果を操作し、WindowsコンピューターをGootloaderに感染させています。 このキャンペーンでは、侵害されたWordPressサイトと検索エンジン最適化(SEO)の手法を使い、特定の法律問題について調べている人々を
FBIのFLASH勧告によると、ハッカーは偽の法律文書のダウンロードを使ってGoogleの検索結果を操作し、WindowsコンピューターをGootloaderに感染させています。 このキャンペーンでは、侵害されたWordPressサイトと検索エンジン最適化(SEO)の手法を使い、特定の法律問題について調べている人々を
ハッカーがインターネットに公開されたGeoVisionの監視システムを悪用し、企業ネットワークに侵入攻撃者はWindowsの設定を操作し、Microsoft Defenderの保護機能を妨害侵害されたコンピューターはXMRigにより暗号資産のマイニングマシンに変えられたハッカーがインターネットからアクセス可能な監視シ
脅威アクターが、インターネットに公開されたGeoVisionの監視ソフトウェアを悪用して企業ネットワークに侵入し、Microsoft Defenderを無効化したうえで、暗号資産マイニングマルウェアをひそかにインストールしています。Huntressの新たな調査で明らかになり
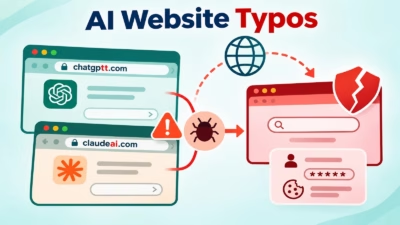
Oleg Zaytsev氏は、Claude、ChatGPT、DeepSeek、Perplexity、Midjourney、ElevenLabs、Cursorなど27のAIブランドを狙った186個の類似ドメインを追跡しました。 同氏はこの配布手法を「TypoPrompting」と名付けました。単なる入力ミスで、ユーザー
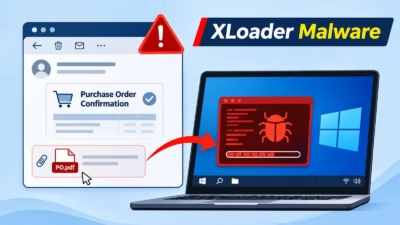
ハッカーが、発注確認を装ったフィッシングメールでXLoaderマルウェアを拡散しています。悪意のあるWord添付ファイルを使い、Windowsパソコンを乗っ取る手口です。 メールは受信者に対し、添付されたDOCXファイルを確認して注文内容を照合するよう求めます。しかし、このドキュメントには購買情報だけでなく、悪意のあ
ハッカーが偽のAIサイトを使い、Microsoft Storeの署名付きアプリケーション「Net Guard」を拡散させています。研究者らは、このアプリをブラウザーハイジャック型マルウェアに分類しました。 攻撃は、人気AIサービスのアドレスを打ち間違えたところから始まります。訪問者は、偽のセキュリティチェックへと誘導
EfficientIP Research Labsは、Zillowのアパートレビューを装った偽ページを使い、訪問者のWindowsコンピューターにNetSupport RATをインストールさせるClickFixキャンペーンを追跡しました。 各ページには、一見するとごく普通の認証チェックが表示されます
攻撃が行き詰まった場面で、脅威アクターがAIモデルを投入して攻撃を立て直し、横展開(ラテラルムーブメント)にまで成功していたことがわかりました。Symantecが本日詳細を公表した今回の攻撃は、9月に米国の小売企業(社名は非公表)を標的にしたものです。攻撃者が手作業で入力したコマンドは何度もブロックされました。そこで攻
Microsoftは、Windows 11 バージョン26H2から、対象デバイスで「Windows設定のバックアップ」を既定で有効にします。この機能は2025年8月に「Windows Backup for Organizations」として提供が始まりました。今回、名称を変更したほか、ローミング設定の
攻撃者が、セキュリティ用ユーティリティを装った悪意あるGitHubプロジェクトを配布し、開発者にAsyncRAT、暗号資産のクリップボード乗っ取りマルウェア、情報窃取型マルウェアを感染させています。 Doctor Webの研究者は、2026年11月5日に公表した調査の中で、2,000台を超える感染コンピューターを確認
すべての記事を読み込みました