
ハッカーがMicrosoft自身のウェブサイトに身を隠し、メールフィルターをすり抜けてフィッシングキャンペーンを展開
攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクトキャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる
攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクトキャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる
AhsayCBSバックアップサーバー向けのセキュリティパッチが、実際に悪用されている2件の脆弱性を完全には修正できていなかったことが分かりました。ベンダーは緊急のホットフィックスを公開しています。Ahsay Systemsは2026年10月10日、バージョン10.3.4.0ではCVE-2026-105133とC
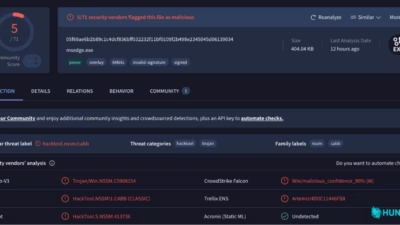
攻撃者が、AhsayCBSバックアップサーバーに存在する2つの脆弱性を組織的に悪用し始めました。侵入に成功した攻撃者は、Webシェルと暗号資産マイナー「XMRig」を設置します。サイバーセキュリティ企業Huntressのアナリストは、少なくとも5つの組織がこの標的型攻撃を受けていることを確認しまし
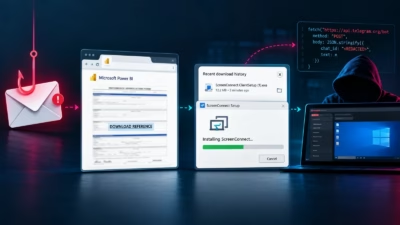
攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告
攻撃者がMicrosoft Power BIを悪用し、無許可のScreenConnectリモート監視・管理(RMM)クライアントを配布していたことが分かりました。Microsoftの信頼されたインフラをフィッシングリンクの偽装に利用し、永続的なアクセスを確立する手口です。 Huntressは、2026年9月10日を皮
脅威アクターが、バックアップ管理プラットフォーム「AhsayCBS」で未修正のままとなっている深刻度「重大」と「中」の2件の脆弱性を悪用し、Webシェルや暗号資産マイナーを展開しています。 AhsayCBSは、マネージドサービスプロバイダー(MSP)やシステムインテグレーターで広く使われています。この悪意ある活動は1
Huntressの研究者によると、攻撃者はAhsayのクラウドバックアップソフトウェアの管理コンソール「AhsayCBS」で新たに公開された2件の脆弱性を悪用し、サーバーを乗っ取って暗号資産マイナーをひそかに稼働させています。 AhsayCBS(Cloud Backup S
インシデント対応の担当者が、攻撃の始まりから様子を見届けられることはまれです。多くの場合、セキュリティツールが導入されるのは被害が出た後です。対応作業の一環として導入される場合もあれば、導入作業の途中で攻撃を受ける場合もあります。今年9月、Huntressが置かれたのがまさ
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
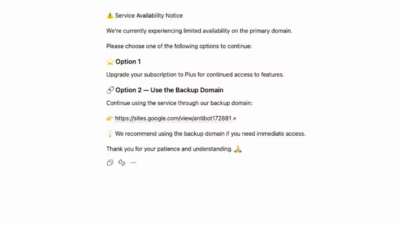
今回の新たなサイバー攻撃で最も巧妙なのは、偽のフィッシングドメインではなく、正規のChatGPTの画面そのものを舞台にしている点です。Huntressは、攻撃者がカスタムGPTを作成し、プラットフォームの新機能であるかのように見せかけて、ユーザーにWindows上で悪意あるコマンドを手動実行させる
すべての記事を読み込みました