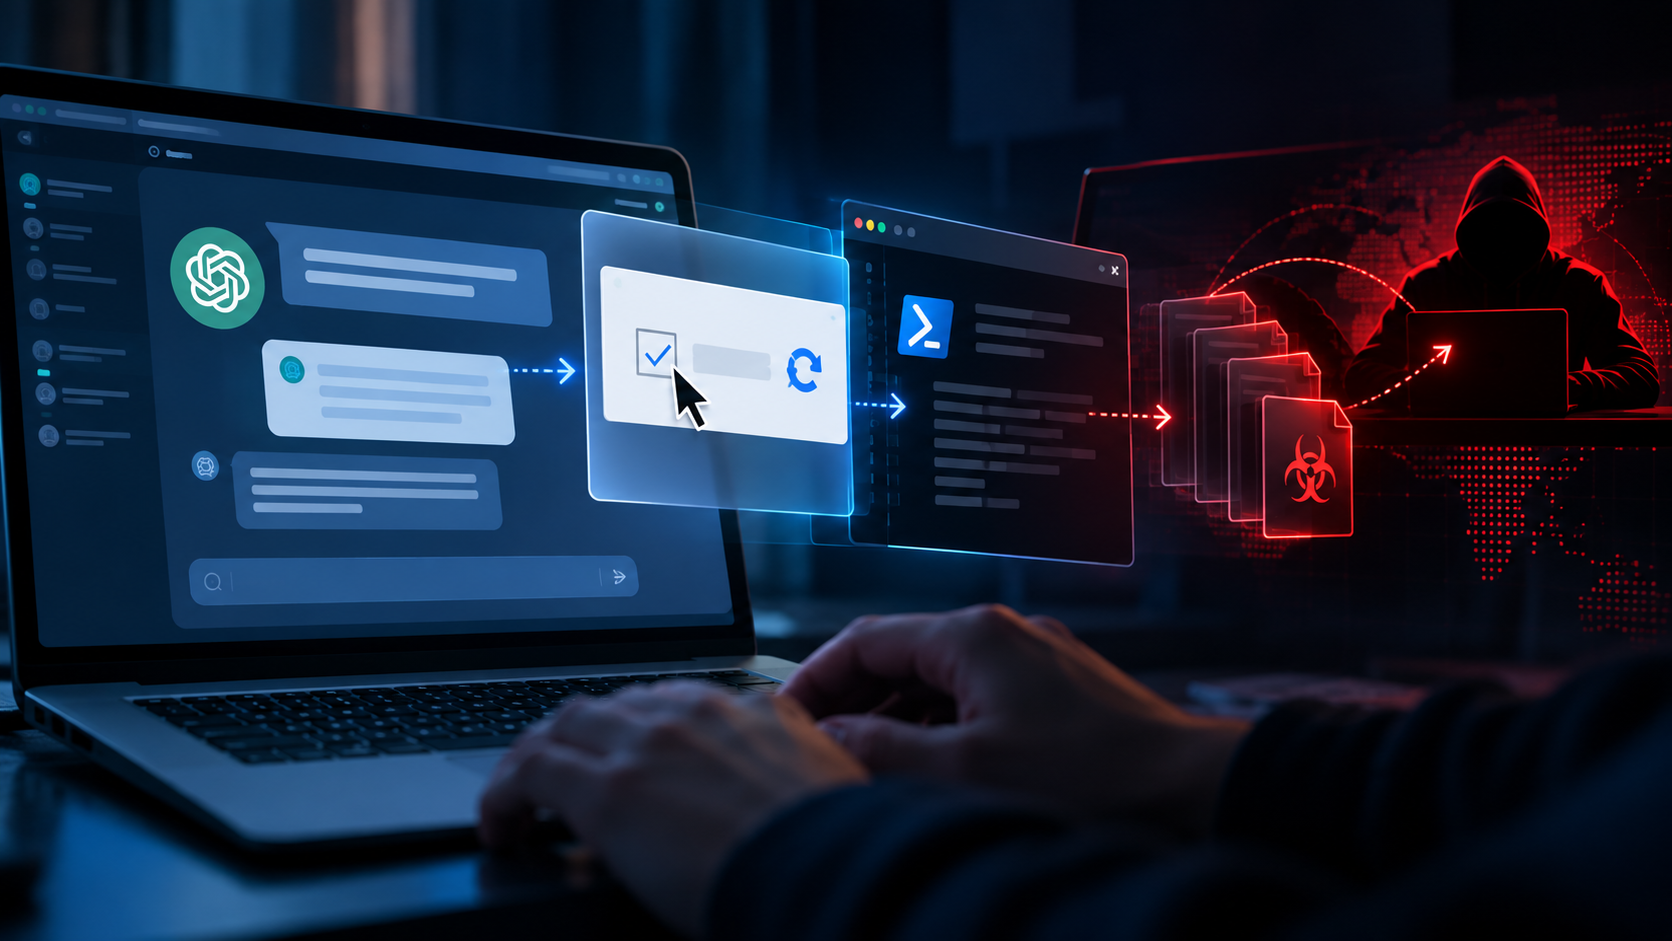
Huntressの新たな調査によると、攻撃者がChatGPTのカスタムGPT機能を悪用し、被害者をClickFix攻撃に誘導していることが明らかになりました。この攻撃は、多機能なリモートアクセス型トロイの木馬(RAT)の感染に行き着きます。
攻撃者は「Plus 5.6」というタイトルのカスタムGPTを作成し、本物のChatGPTモデルに見せかけていました。カスタムGPTはchatgpt.com上でホストされるため、おとりはOpenAIの正規ドメイン上に置かれることになります。一部の事例では、被害者は「chatgpt」で検索した際のGoogleのスポンサー広告経由でたどり着いていました。ユーザーが何を入力しても、このGPTは偽の「サービス可用性のお知らせ」を返し、Google Sites上にある「バックアップドメイン」へ誘導します。
誘導先のページはCloudflareのCAPTCHAを装い、被害者にコマンドをターミナルへ貼り付けて実行するよう指示します。実行されるPowerShellは、サーバーを10進数表記にエンコードしたIPアドレスで参照します。これはドット区切りのIPアドレスを検知するルールをすり抜ける手口です。このPowerShellは、高度に難読化されたスクリプトをダウンロードし、悪意あるMSIをサイレントでインストールします。
Huntressの研究者は、ClickFixのコマンドから最終的なペイロードまでに8つの段階があることを確認しました。MSIは、正規に署名されたCanonのCaptureOnTouch実行ファイルを通じて、改ざんされたCanonのログ出力用DLLをサイドロードします。このDLLはヘルパーを読み込み、ヘルパーがWAV音声ファイルからローダーを抽出します。WAVファイルでは、本物の音声データの一部が暗号化されたシェルコードで上書きされています。ローダーはAMSIのバイパス、ntdllのアンフック、アンチVMチェックを備えています。その後、独自の暗号化アーカイブ「monitor.raw」からRATを展開します。このアーカイブには806個のファイルと、マルウェア独自のスクリプト言語で書かれた永続化スクリプトが含まれています。
このRATは、リモートデスクトップセッション、Webカメラ、マイク、システム音声のキャプチャに対応します。ホスト全体でコンテンツを検索できるファイルマネージャーも備えます。さらに、EXEやDLLからPowerShell、ZIPまで、さまざまな形式の後続ペイロードを投下できます。RATはCloudflare、Google、Quad9のDNS over HTTPS(DoH)を利用してコマンド&コントロール(C2)サーバーを特定するため、名前解決がローカルのDNSログに残りません。
永続化にはRunキーとスケジュールタスクが使われ、どちらも「Canon Configuration Reader」という名前です。片方が削除されても、インプラントは数分以内に再作成します。少なくとも1件の事例では、MSIの実行後にMicrosoft Defenderがこれを隔離しましたが、永続化の仕組みが残っていたため、攻撃チェーンはそのまま続行されました。
HuntressのSOCは、このGoogle Sitesドメインに関連する少なくとも40件のインシデントに対応しました。そのうち2件は、カスタムGPTが発端だったことが確認されています。OpenAIはHuntressからの報告を受け、9月25日に元のGPTを削除しました。しかし9月27日には代わりのGPTが出現し、攻撃チェーンの第2版も確認されました。第2版では、署名付きのStardock製バイナリに差し替えています。ローダーは正規のMicrosoft NuGetパッケージ内に隠し、ステージャーはリクエストのたびに新たに難読化し、MSIからMark-of-the-Web(MOTW)を除去します。RAT本体はバイト単位で完全に同一です。
Huntressは、防御側にファイル名ではなく挙動に注目するよう推奨しています。攻撃者は署名済みのホストを入れ替えているとみられるためです。検知の手がかりとして、次のような挙動が挙げられています。PowerShellが%TEMP%内のGUID名のMSIに対してmsiexecを起動すること。msiexecが%LOCALAPPDATA%\Programs\配下の偽の製品フォルダーから署名付きアプリケーションを起動すること。同じ名前のRun値とスケジュールタスクが存在し、削除しても再出現すること。駆除の際は、永続化の仕組みを削除する前に、まずプロセスを終了させる必要があります。
詳細な技術分析と侵害指標(IoC)は、Huntressのブログで公開されています。https://www.huntress.com/blog/chatgpt-custom-gpts-clickfix-rat