SilverFoxに関連する攻撃者が、偽のソフトウェアポータルや署名付きバイナリの悪用にとどまらず、新たな手法を取り入れています。アクセス元を判別し、被害者になり得る人物とセキュリティ研究者を見分けて配信内容を変える「訪問者認識型」の配信インフラです。
Cloudsecurity products
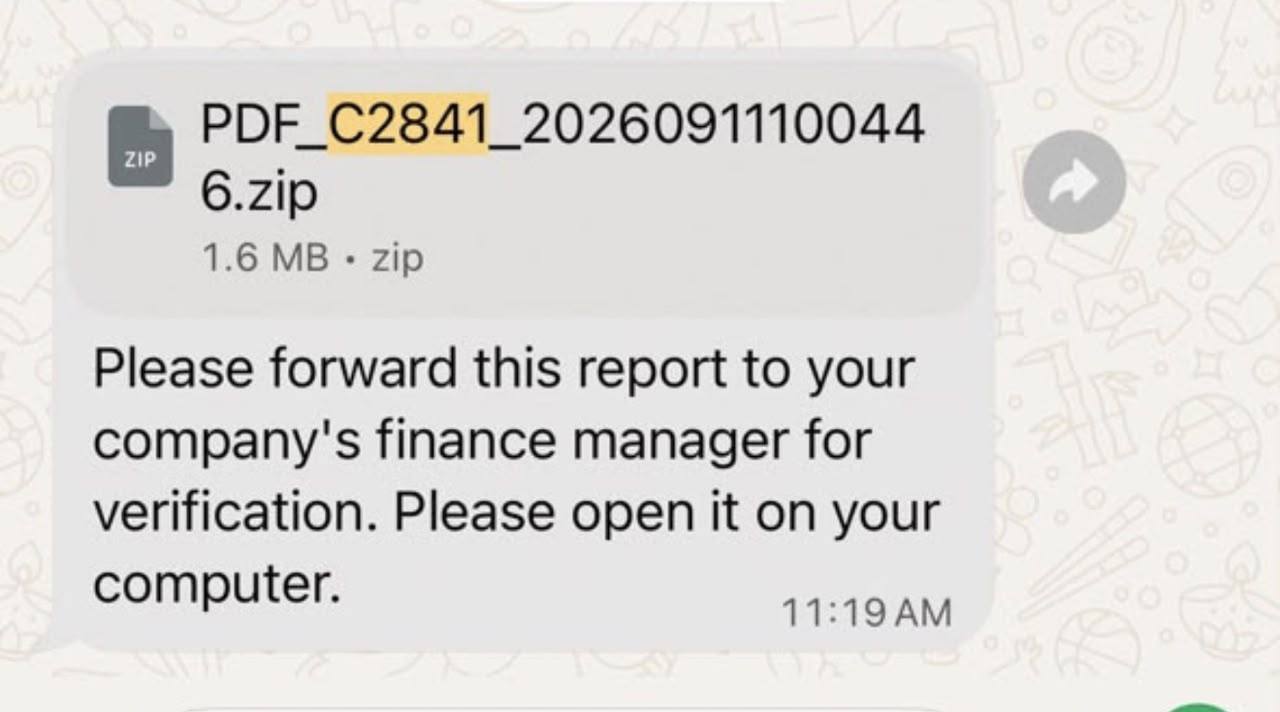
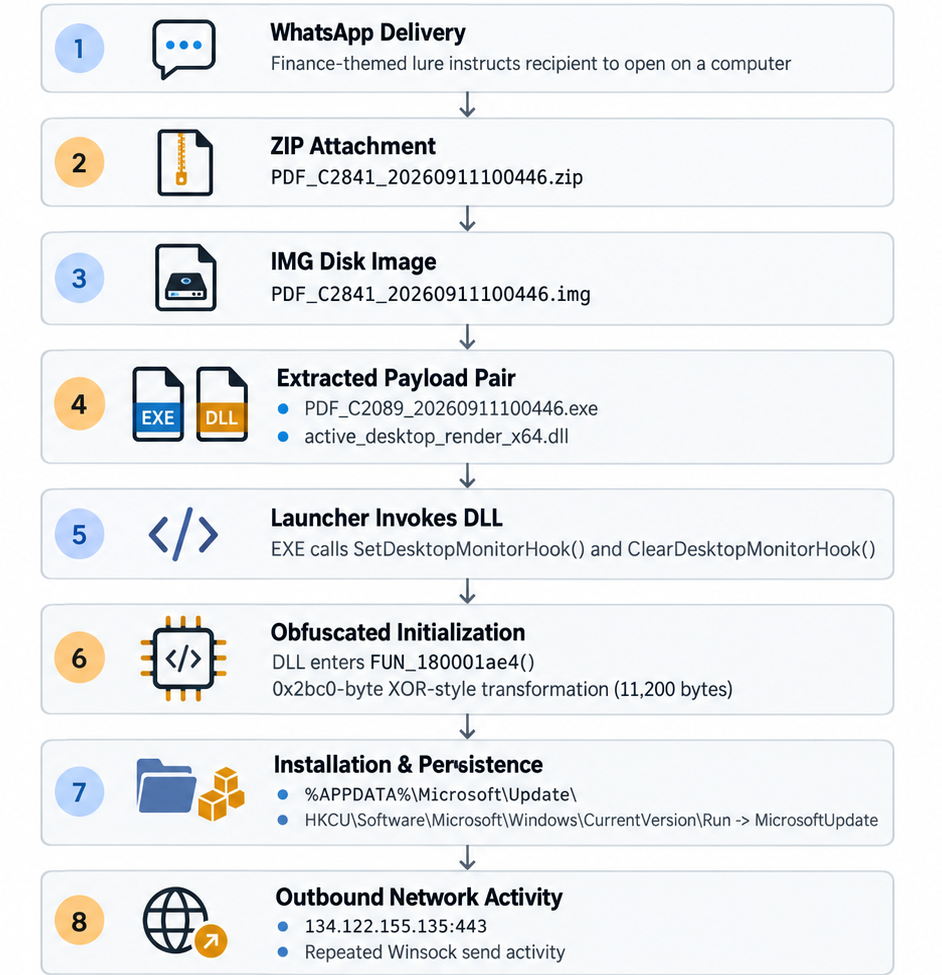
Pelagosxは最近、マレーシアのユーザーを狙った金融関連のWhatsAppメッセージから始まる、Windowsマルウェアの配信チェーンを調査しました。
メッセージは、受信者に対して報告書を転送して確認するよう促し、添付のアーカイブをコンピューターで開くよう求めていました。
添付ファイルのPDF_C2841_20260911100446.zipには、IMGディスクイメージが含まれていました。中身は、署名付きの実行ファイルPDF_C2089_20260911100446.exeと、署名のないDLLactive_desktop_render_x64.dllです。
この実行ファイルは、Guangzhou Kugou Technology Co., Ltd.による有効なAuthenticode署名を持っていました。メタデータではactive_desktop_launcher.exeと表示され、KuGouソフトウェアに関連するものになっていました。
隣に置かれたDLLも、別の形で正規品を装っていました。バージョンリソースでは「Desktop Window Manager Helper」を名乗り、製品名に「Windows Desktop Extension」を使い、元のファイル名としてdwmapi.dllを記載しています。
この不整合こそが、ローダー設計の核心です。静的解析の結果、KuGouを装ったランチャーが、署名のないDLLのSetDesktopMonitorHook()とClearDesktopMonitorHook()を明示的に呼び出していることが判明しました。
エクスポートされた関数は、難読化された初期化ルーチンに入ります。このルーチンは、ハッシュのような値でAPIを解決し、XOR演算でスタック上のデータを復号します。続いて実行可能なPEセクションを見つけ、0x2bc0バイトのバッファーを変換したうえで、実行可能メモリにコピーします。
この数値は偶然のものではありません。0x2bc0は11,200バイトに相当します。動的解析中にBCryptDecryptの処理が成功した際に得られた、11,200バイトの出力バッファーと完全に一致します。
復号されたデータには、マーカー@@RAPID_CFG_START@@、ハードコードされたコールバック先134.122.155.135:443、「Default group」を意味する中国語の文字列「默认分组」が含まれていました。このほか、未解明の設定フィールドも残っています。
実行時には、両コンポーネントが%APPDATA%\Microsoft\Updateにコピーされました。この場所は、通常のWindowsアプリケーションデータに紛れ込むよう選ばれたものです。
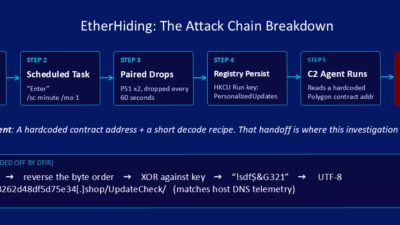
続いてマルウェアは、HKCU\Software\Microsoft\Windows\CurrentVersion\Runの下にMicrosoftUpdateという値を書き込みます。これはレジストリのRunキー/スタートアップフォルダーを使う手法(MITRE ATT&CK T1547.001)で、ユーザーレベルの永続化を実現します。
Pelagosxによると、このキャンペーンの設計では、攻撃者が悪意あるダウンロードを選択的に公開できます。あわせて、誰が、いつ、どこからクリックしたかというテレメトリーも収集できます。
SilverFoxが構築した偽ソフトウェアサイト
Pelagosxは、このIP直指定のエンドポイントへの外向き接続の試行を96回観測しました。再試行の間隔は約3秒と、非常に規則的でした。
PDBのアーティファクトも、関連サンプルをまとめる手がかりになります。パスはD:\buildbot\build1\desktop_screen\build\bin\active_desktop_launcher_x64.pdbです。
buildbot、desktop_screen、active_desktop_launcher_x64という文字列は、防御側が関連サンプルを特定する助けになる可能性があります。ただし、これだけで攻撃者を特定できるわけではありません。
とはいえ、攻撃の状況は、最近報告されたSilver Foxの活動とよく似ています。
CloudSEKは、インドの組織を狙ったキャンペーンを報告しています。この攻撃では、Xunleiの有効な署名付きThunder.exeを悪用して悪意あるlibexpat.dllをサイドロードし、最終的にValleyRATを配信していました。
この侵入チェーンにも共通点があります。信頼された実行ファイル、ローカルに置かれた署名なしDLL、暗号化された実行時ペイロード、解析対策、設定可能なC2の挙動、レジストリを使った永続化を組み合わせていました。
偽サイトの要素も同様に重要です。NCC Groupは、Silver Foxのリンク管理インフラが露出しているのを発見しました。このインフラは、ダウンロードボタンのクリックについて、IPアドレス、おおよその所在地、タイムスタンプ、アプリケーションごとのキャンペーンラベルを記録していました。
このインフラは、Microsoft Teams、Telegram、Signal、OpenVPN、WPS、ToDesk、HelloGPTなど、人気ツールを装ったバックドア入りインストーラーの追跡に使われていました。
こうしたテレメトリーがあれば、攻撃者は配信内容を実用的に調整できます。標的地域からの訪問者にはZIPやインストーラーを渡し、スキャナー、サンドボックスのネットワーク、セキュリティ企業、繰り返しの偵察に関連するトラフィックには何も渡さないか、無害なファイルを渡すといった具合です。
Cloudsecurity products
これは深刻な可視性の問題を生みます。公開スキャンや自動的な detonation(実行解析)では、選ばれた被害者に実際に表示されるマルウェアを十分に捉えられない可能性があるためです。
防御側は、134.122.155.135:443をブロックし、確認された2つのハッシュを探索し、署名付きのサードパーティ製バイナリの隣で起動される署名なしDLLを調査する必要があります。また、%APPDATA%\Microsoft\Updateからの実行にはアラートを設定すべきです。
チームは、WhatsApp経由で届くアーカイブを初期侵入のリスクとして扱う必要があります。特に、緊急の金融、税務、確認、文書レビューといったテーマを使っている場合は注意が必要です。
IOC(侵害指標)
| 種類 | 値 |
|---|---|
| ZIP SHA256 | 9F2CAEDA208C9D729B44F31C32B5E1EEEF18D84D6E36B04AFE15D894D3809672 |
| IMG SHA256 | E2BF8B7CD396EE950A5B6911EA098C2E49D4ED002A6C04D5D660CCD4F7D66BAA |
| EXE SHA256 | F712C2A8B4ABF2E299A2B480020333DEB0F43364E9686CDA78B1243C62E4830D |
| DLL SHA256 | C1E184615241FE69DB3BF4093A22C7C0BF5D6072D2F51E558142B844E871084F |
| ネットワーク | 134.122.155.135:443 |
| ファイル | PDF_C2089_20260911100446.exe |
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])されています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内だけで行ってください。
SOCのアラート調査をすべて21分短縮。即座にIOCの文脈を把握し、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/silverfox-built-fake-software/