Appleは、iPhone、iPad、Mac向けのアップデートを公開しました。悪意のあるファイルをデバイスが処理した際に、攻撃者にコードを実行されるおそれのある脆弱性を修正するものです。Appleによると、この脆弱性は、iOS 27より前のバージョンのiOSを使用するiPhoneユーザーを狙った、極めて標的を絞った攻撃で悪用された可能性があります。
修正が含まれるのは、iOS・iPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1です。お使いのApple製デバイスでソフトウェア・アップデートを確認し、提供されている最新バージョンをインストールしてください。
お使いのデバイス向けのアップデート
下の表では、該当するアップデートと、それぞれに対応するAppleのセキュリティ情報へのリンクを紹介しています。
Apple製デバイスのアップデート方法
iPhoneまたはiPadのアップデート方法
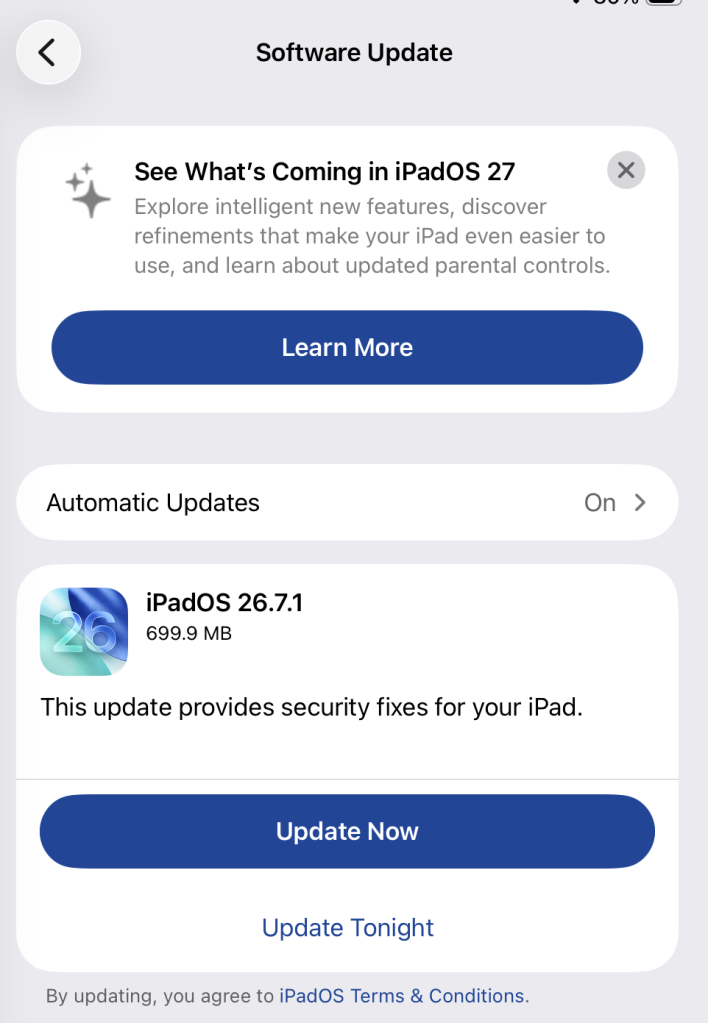
最新のソフトウェアを使用しているかどうかを確認するには、設定 > 一般 > ソフトウェア・アップデートの順に進みます。アップデートがあるかどうかが表示され、画面の案内に従ってインストールできます。
まだ設定していない場合は、同じ画面にある自動アップデートをオンにしてください。
macOSのアップデート方法(全バージョン共通)
サポート対象のMacでmacOSをアップデートするには、ソフトウェア・アップデートを使用します。
- 画面左上のAppleメニューをクリックします。
- システム設定を選択します(古いバージョンではシステム環境設定)。
- サイドバーで一般を選択し、右側のソフトウェア・アップデートをクリックします。古いmacOSでは、ソフトウェア・アップデートが直接表示されます。
- Macが自動的にアップデートを確認します。アップデートがある場合は今すぐアップデート(メジャーバージョンの場合は今すぐアップグレード)をクリックし、画面の指示に従ってください。macOS Tahoe 26にアップグレードする前に、Appleの手順をお読みください。
- 求められた場合は管理者パスワードを入力し、Macがアップデートを完了するまで待ちます。再起動が必要になることがあります。
- アップデートが完了するまで、Macを電源に接続し、インターネットにつないだままにしてください。
技術的な詳細
この脆弱性CVE-2026-86950は、CoreGraphicsに存在します。CoreGraphicsは、画像やPDFなどの視覚的なコンテンツを表示・処理するために、Appleの各OSやアプリで幅広く使われているフレームワークです。
問題の種類は境界外書き込みで、Appleは境界チェックを強化して対処しました。この種のバグは、ソフトウェアが割り当てられたメモリ領域の範囲を超えてデータを書き込むことで発生します。メモリ上の別のデータが上書きされ、プログラムの正常な動作が妨げられたり、クラッシュしたりします。場合によっては、攻撃者が影響を受けたプロセスを乗っ取ることも可能です。今回のケースでは、悪意を持って細工されたファイルを処理すると、攻撃者が任意のコードを実行できるおそれがあります。
Appleは、iOS 27より前のバージョンのiOSを使用する特定の個人を狙った「極めて高度な攻撃」で、この問題が悪用された可能性があるとの報告を把握していると説明しています。報告された攻撃は高度に標的を絞ったものでしたが、脆弱性が公表された今、ほかの攻撃者が悪用を試みる可能性があります。
詐欺師は、あなたが思う以上にあなたのことを知っています。
Malwarebytes Mobile Securityは、フィッシング、詐欺テキストメッセージ、悪意のあるサイトなどからあなたを守ります。リアルタイムのAI搭載Scam Guardも標準で組み込まれています。