
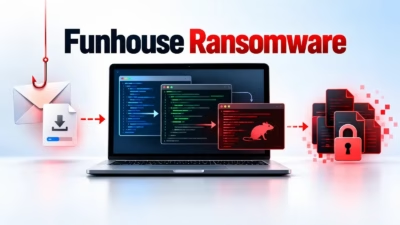
Kimsuky、Quasar RATを使い多段スクリプト経由でFunhouseランサムウェアを展開
Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。 この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の
Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。 この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の
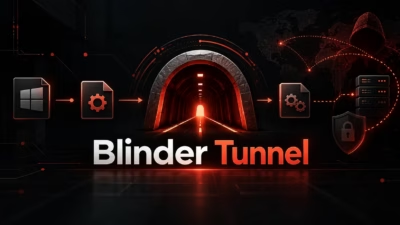
イランの国家に連なる攻撃者が、イラクの重要インフラを標的とする「Blinder Tunnel」と呼ばれる標的型キャンペーンで、AppDomainManagerハイジャックとDLLサイドローディングを悪用していたことが明らかになりました。 この攻撃では、ドバイ空港を装った偽の採用プロセスと、武器化されたVisual
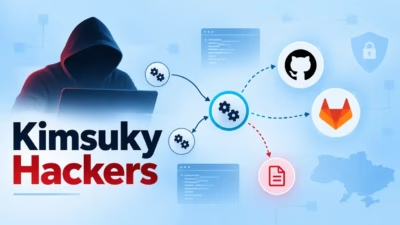
北朝鮮と関連のあるハッキング集団Kimsukyが、GitHub、GitLab、Codebergを悪用したフィッシング攻撃で、外交、安全保障、国際政策を専門とするウクライナの専門家を狙っていることが分かりました。 Genians Security Centerは、この活動を、正規の開発プラットフォームを利用して悪意のあ
NetScalerの管理者は、2件の重大なゼロデイ脆弱性への厳格な対応を終えたばかりですが、再び緊急のアップグレードを迫られています。CitrixはCVE-2026-88779を正式に公表しました。この深刻な脆弱性は、すでに高度に標的を絞ったサイバー攻撃で悪用されていることが確認されています。しか
Googleは、Android 17の「高度な保護機能(Advanced Protection)」を拡張し、6つのセキュリティ機能を追加しました。スパイウェアの活動を抑え、攻撃の証拠を保全し、詐欺師がよく使う侵入経路をふさぐことが狙いです。 10月1日に発表されたこのアップデートは、ジャーナリストや選挙で選ばれた公職
Citrixは、新たなゼロデイ脆弱性を悪用した「標的型攻撃」がNetScaler ADCおよびNetScaler Gatewayに対して確認されたとして、注意を呼びかけています。この脆弱性を突かれると、利用企業がサービス拒否(DoS)に陥る恐れがあります。 深刻度「高」の脆弱性「CVE-2026-88779」は
今週公開された2件の報告書によると、中国政府の支援を受けるハッキング集団が、最近の攻撃キャンペーンで人工知能(AI)企業やアジアの複数の政府を標的にしていたとされています。 Proofpointの研究者らは木曜日、7月に確認された事案を詳しく報告しました。中国の攻撃者が著名な経済学者や、ホワイトハウス科
Appleは、「極めて高度な」攻撃で悪用された可能性があるとするゼロデイ脆弱性を修正するセキュリティアップデートを公開しました。 同社は9月28日付のセキュリティ情報で、CVE-2026-86950の発見者としてMetaのプロダクトセキュリティチームを挙げています。 Appleはこの脆弱性について、「悪意を
Appleは、攻撃者が標的型攻撃で積極的に悪用しているゼロデイ脆弱性に対処するため、iOSとmacOSの新バージョンをリリースしました。境界外書き込みの脆弱性であるCVE-2026-86950は、macOSとiOSが2Dグラフィックスの描画や操作に使用するAppleのCoreGraphicsフレームワークに影響します。
Appleは、CoreGraphicsのゼロデイ脆弱性「CVE-2026-86950」を修正するため、iOS 26.7.1とiPadOS 26.7.1をリリースしました。この脆弱性は、特定の個人を狙った高度な標的型攻撃で悪用された可能性があります。CVE脆弱性データベース 今回のセキュリティアップデートでは、iPho
すべての記事を読み込みました