Palo Alto Networksは、企業がAIエージェントのアクセス範囲や動作を制御できるよう、NVIDIAとの協業を拡大します。両社の取り組みは、エージェントの動作、ネットワークトラフィック、ID管理を対象としており、NVIDIAのリファレンス設計「Open Agent Safety Platform」に基づいています。
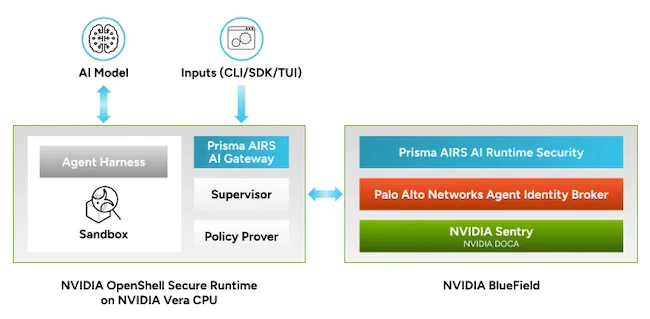
NVIDIA Open Agent Safety Platform内でエージェントを保護するPalo Alto Networksのソリューション(出典:Palo Alto Networks)
AIエージェントは、人間の関与を最小限に抑えながら、コードの作成、社内データの取得、ソフトウェアツールの利用を行い、タスクを完了できます。Palo Alto NetworksでAI・ネットワークセキュリティ担当EVPを務めるAnand Oswal氏は、同社の発表で「セキュリティは、エージェントが何をできるかを制御するものでなければなりません」と述べています。
エージェントの動作とネットワークトラフィックを検査
Palo Altoは、NVIDIA Vera CPUを搭載したシステム上で、「Prisma AIRS AI Gateway」を稼働させる計画です。このゲートウェイを使えば、企業はAIエージェントとモデルやツールとの接続を、一元的に管理できるようになります。やり取りの検査、承認済みツールへのアクセス制限、機密データの除去、利用状況やコストの追跡が可能です。Vera上での展開は、将来のアーキテクチャの一部と位置づけられています。
同社はVera上での展開を、今後を見据えた取り組みと説明しています。一方、NVIDIAのソフトウェア「OpenShell」は、すでに広く利用可能です。エージェントを隔離された環境で実行し、作業中のファイルやネットワークなどのリソースへのアクセスに関するポリシーを適用します。
エージェントのアクセス範囲を管理
同社は、NVIDIA BlueFieldデータ処理装置(DPU)上で動作する「Prisma AIRS AI Runtime Security」についても説明しています。BlueField上での展開は、すでに一般提供されています。セキュリティ制御をホストとは別のプロセッサで実行することで、エージェントを動かすアプリケーションから独立して、ネットワークポリシーを適用できる設計です。
この統合では、NVIDIA DOCA Argusを利用して、エージェントの実行経路やツール呼び出しを監視できます。ネットワークや外部APIに対するアクセスルールも適用でき、テレメトリはCortex XSIAMに送信して分析や対応に活用できます。
OpenShellとPalo Alto Networksの「Idira」プラットフォームの統合も計画されています。実現すれば、エージェントのサンドボックスにID管理とシークレット管理の機能が加わります。両社が目指すのは、人に割り当てられた永続的な認証情報に頼らず、タスクに見合ったアクセス権をエージェントに付与することです。
翻訳元: https://www.helpnetsecurity.com/2026/09/29/palo-alto-networks-nvidia-ai-agent-security/