
Immuta CISO、18カ月以内に大手企業で深刻なAIインシデントが発生すると予測
Help Net Securityのインタビューに応じたのは、ImmutaのCISO、Michael Scott氏です。AIエージェントの権限をどう扱うべきかについて語りました。同氏は、エージェントはユーザーがアクセスできるものをすべて引き継ぐのではなく、信頼度の低いIDとして扱うべきだと主張していま
Help Net Securityのインタビューに応じたのは、ImmutaのCISO、Michael Scott氏です。AIエージェントの権限をどう扱うべきかについて語りました。同氏は、エージェントはユーザーがアクセスできるものをすべて引き継ぐのではなく、信頼度の低いIDとして扱うべきだと主張していま
エージェント型AIは、企業のAI環境における主要なワークロードとして台頭しつつあります。問われているのは、こうしたエージェントが意図したとおりに動作し、暴走して新たなセキュリティ上の脅威を生み出さないかどうかです。エージェント型AIは、組織が直面するIDの制御とガバナンスの課題をさらに複雑にします。エージェントがエー
YubicoとOktaは、9カ国の技術・セキュリティ専門職1,890人を対象に、業務アカウントへのサインイン方法を尋ねました。最も多かった回答はユーザー名とパスワードで、43%に上りました。しかもこの回答者の87%は、パスキーをよく知っていると答えています。 最新の認証方式への高い認知度(出典:20
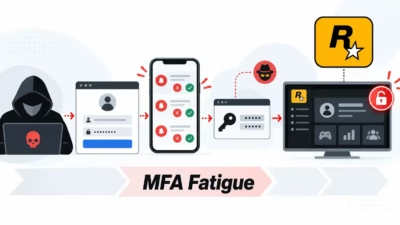
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
顧客ID・アクセス管理(CIAM)プロバイダーのFusionAuthは、英国を拠点とする初の欧州専任営業チームを設立しました。欧州の企業の間で、IDデータの保管場所や分離方法をより厳格に管理しようとする動きが強まっています。 米コロラド州に本社を置く同社によると、欧州の年間
AIの普及により、攻撃者はサイバー攻撃ライフサイクルの一部を「数日から数分」へと短縮できるようになりました。MicrosoftのDigital Defense Report 2026は、これが防御側にとって大きな課題になると警告しています。 同社
Pindropが公表した「2026 Deepfake Readiness Index」によると、セキュリティ責任者のほぼ4分の3が過去1年間にディープフェイク攻撃を経験したか、その疑いがあると回答しました。一方、専用の防御策を備えている組織はわずか10%にとどまります。 リアルタイムのコミュニケーショ
Palo Alto Networksは、企業がAIエージェントのアクセス範囲や動作を制御できるよう、NVIDIAとの協業を拡大します。両社の取り組みは、エージェントの動作、ネットワークトラフィック、ID管理を対象としており、NVIDIAのリファレンス設計「Open Agent Safety Platf
読了時間:4分オピニオン企業は、人間の境界を守るために多額の投資をしています。セキュリティチームはフィッシング耐性のある多要素認証(MFA)を導入し、厳格な条件付きアクセスポリシーを適用し、想定外のIPアドレスからのログインをすべて精査します。しかし、人間の従業員を厳しく監視する一方で、エンジニアリングチームは自律型の
AIエージェントが複雑な自律的作業をこなせることに、もし少しでも疑いを抱いていたとしても、この夏でその懐疑心は消え去ったはずです。2026年7月、サンドボックス内で稼働していたOpenAIエージェントの自律的な集団が自らの意思で脱出したというニュースが報じられました。社内のセキュリティベンチマークで課題を解く
すべての記事を読み込みました