
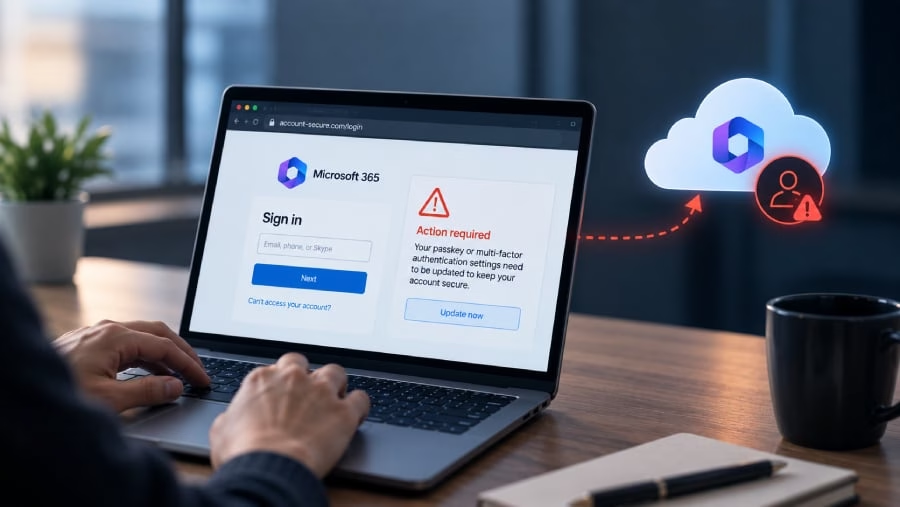
Microsoftは、パスキー登録を誘い文句として悪用し、企業アカウントを侵害してMicrosoft 365サービスからデータを窃取する、進行中のソーシャルエンジニアリングキャンペーンについて警告しています。
2026年5月以降観測されているこの攻撃は、脅威アクターがITヘルプデスクを装い、従業員を偽のMicrosoftサインインページやデバイスコード認証フローへ誘導することから始まります。アクセス権を得た後、攻撃者は自らの認証方法を追加し、Microsoft Graphを使ってクラウドリソースをマッピングし、SharePoint、OneDrive、Exchangeからデータを収集します。このキャンペーンは、パスキー技術そのものを悪用するのではなく、パスキーをソーシャルエンジニアリングの誘い文句として悪用するものです。
パスキーフィッシング攻撃の手口
このキャンペーンは多くの場合、標的企業とその従業員に関する調査から始まります。その後、攻撃者は企業のIT部門になりすまし、アクセス権を失わないためにパスキー、多要素認証、またはシングルサインオンの設定を直ちに更新する必要があると警告します。
被害者はSMSで、Microsoftのサインイン画面に見せかけたページへのリンクを受け取ることがあります。BleepingComputerの報道によると、攻撃者はこうした誘い文句を使い、実際にパスキーを登録させるのではなく、被害者を中間者(AiTM)フィッシングやデバイスコード認証へ誘導しているといいます。
AiTMページは認証情報やセッショントークンを窃取できる一方、デバイスコードフィッシングは、Microsoftの正規の認証ページを通じてユーザーをだまし、攻撃者が制御するクライアントを認可させることが可能です。
攻撃者は1つのアカウントをクラウド全体のマップに変える
アクセス権を得た後、攻撃者は多くの場合、自らが管理する電話番号や認証アプリなどのMFA手段を登録します。防御側が不正な認証方法を削除し、被害者のアクティブなセッションとトークンを失効させない限り、パスワードをリセットしてもこのアクセスは維持されてしまう可能性があります。
Microsoftによると、攻撃者はその後Microsoft Graphを使い、ユーザー、グループ、ディレクトリロール、アプリケーション、認証方法、SharePointサイト、OneDriveファイル、メールボックスの内容を洗い出すといいます。個々のGraphリクエストは企業環境では通常のものに見えるため、単一のAPI呼び出しよりも、一連の活動の流れの方が重要になります。
データ窃取は意図的にゆっくりと行われることもあります。Microsoftは、侵入が数時間から数日間続くケースを観測しました。BleepingComputerによれば、Microsoftは一部のケースで攻撃者が1時間あたり1,000件未満のファイルやメールにしかアクセスしていないことを確認しており、これが正規のクラウドトラフィックに紛れ込む一因になっているとのことです。
恐喝エコシステムとのつながり
The Hacker Newsの報道によると、Microsoftは、この初期アクセス活動をStorm-3121やStorm-3032を含む複数の脅威アクターによるものとしています。Microsoftは、これらのグループが関与する侵害を、より広範なデータ窃取・恐喝活動のエコシステムと結び付けています。
防御側にとって、これは単一のメールボックス侵害にとどまらないリスクを意味します。窃取された1つのIDが、SSOで連携されたクラウドファイル、メール、業務アプリケーション、その他のリソースへの侵入経路となり得るのです。
防御側が今すぐ取るべき対策
Microsoftは、単一の不審なイベントを探すのではなく、この侵入をID侵害からクラウドへとつながる一連の流れとして捉えるよう推奨しています。セキュリティチームは以下を実施すべきです。
- 不審なサインインと認証変更の確認: 新たに登録されたMFA手段、デバイス、アプリケーションの認可状況を確認。ユーザー本人の正当性を検証した上で、不正な認証方法を削除し、アクティブなセッションとトークンを失効させる
- IDとクラウド活動の相関分析: Microsoft Graphによる偵察活動の後に続く、不審なSharePoint、OneDrive、Exchangeメールボックス、ファイルダウンロード活動を確認する
- 認証・復旧制御の強化: フィッシング耐性のあるMFAと条件付きアクセスを強制し、未管理デバイスからのダウンロードを制限し、ヘルプデスクによる認証情報やMFAのリセット前に本人確認を徹底する
今回のキャンペーンは、認証を強化するだけでは防御として十分ではないことを示しています。パスキーは認証情報フィッシングを難しくする効果がありますが、セキュリティチームは、登録手続き、アカウント復旧、ヘルプデスクへの依頼対応、セッション失効、そして侵害成功後のクラウド活動に至るまで、包括的な管理体制を整える必要があります。
あわせて読みたい: BigBear 2.0がセッションCookieを窃取して258の組織でMicrosoft 365のMFAを突破した手口と、セキュリティチームが取るべき対応策について解説します。
KJ
Kezia Jungco
Kezia Jungco is a technology writer and researcher specializing in artificial intelligence, data analytics, CRM software, cloud infrastructure, cybersecurity, and emerging business technologies. With more than five years of experience evaluating software platforms and technology solutions, she helps business leaders understand the tools and trends shaping the future of work.
Kezia has extensive hands-on experience testing and analyzing generative AI platforms, chatbots, natural language processing (NLP) tools, CRM systems, and business software. Her work focuses on translating complex technologies into practical insights that help organizations make informed decisions about technology adoption, operational efficiency, and digital transformation.
As a staff writer for TechnologyAdvice, Kezia covers AI innovation, business applications of machine learning, data-driven technologies, cloud computing, cybersecurity, and sales technology. Her background in journalism, research, and education enables her to combine rigorous analysis with clear, accessible reporting for both enterprise and consumer audiences.
Kezia holds a bachelor’s degree in Development Communication with a major in Development Journalism from the University of the Philippines Los Baños. She has also completed professional training in artificial intelligence, data privacy, and information security. Her work has been featured in TechnologyAdvice, TechRepublic, eWeek, Datamation, and Selling Signals, where she helps readers navigate a rapidly evolving technology landscape with practical, research-driven guidance.
翻訳元: https://www.esecurityplanet.com/threats/news-passkey-phishing-microsoft-365-cloud-data/


