
Microsoft 365アカウント、79組織で侵害 パスワード不要で乗っ取り
Huntressによると、攻撃者は10週間にわたり、盗み出したMicrosoft 365のサインインセッションを使い回す手口で、79組織のメールアカウントに侵入しました。さらに、受信トレイルールを隠れて設定し、被害者が自分のメールの一部を見られないようにしていました。 研究者らは、2026年7月14
Huntressによると、攻撃者は10週間にわたり、盗み出したMicrosoft 365のサインインセッションを使い回す手口で、79組織のメールアカウントに侵入しました。さらに、受信トレイルールを隠れて設定し、被害者が自分のメールの一部を見られないようにしていました。 研究者らは、2026年7月14
新たに発見された大規模なビジネスメール詐欺(BEC)キャンペーンが、Microsoft 365環境を標的にしていたことが分かりました。この攻撃では、世界中の企業ネットワークに対して数十万回ものアクセス試行が行われました。 サイバーセキュリティ企業Huntressの研究者が特定したこのキャンペーンは、偽のサインイ
中国と連携するスパイ集団が、元ホワイトハウス高官や著名なエコノミストになりすまし、米国のAI政策専門家のクラウドアカウントへの侵入を図っていることが、Proofpointの調査で明らかになりました。 研究者らが「TA419」として追跡しているこの集団は、2026年7月に複数の認証情報フィッシングキャンペーンを実行しま
中国と連携するグループが、著名なAI政策関係者やエコノミストになりすまし、米国のシンクタンク、大学、法律事務所に所属するAI政策の専門家からログイン認証情報を盗み出していることがわかりました。 Proofpointは、このグループを「TA419」として追跡しています。同社が10月1日に公開した調査レポートによる
Microsoftは、パスキー登録を誘い文句として悪用し、企業アカウントを侵害してMicrosoft 365サービスからデータを窃取する、進行中のソーシャルエンジニアリングキャンペーンについて警告しています。 2026年5月以降観測されているこの攻撃は、脅威アクターがITヘルプデスクを装い、従業員を偽のMicr

Microsoftによると、ShinyHunters、Helixなどの恐喝グループに関連する脅威アクターが、パスキーやシングルサインオンをテーマにしたソーシャルエンジニアリング攻撃を用いて企業のMicrosoftアカウントを侵害し、Microsoft 365サービスからデータを窃取しているとのことです。 この活動は2
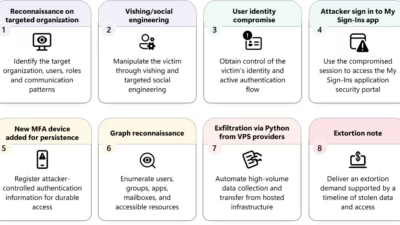
脅威アクターが企業のヘルプデスク担当者になりすまし、Microsoft 365のIDを乗っ取る積極的なソーシャルエンジニアリング攻撃キャンペーンを展開しています。このキャンペーンはMFAの永続化を確立し、SharePoint、OneDrive、Exchange Onlineから体系的にデータを収集します。Datago
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
サイバーセキュリティ企業CloudSEKの研究者によると、フィッシングをサービスとして提供する犯罪組織が、認証済みのMicrosoft 365セッションを窃取する手口で多要素認証(MFA)を突破し、258の組織に侵入していたことが明らかになりました。 CloudSEKは2026年6月、このオペレーションの管理パ
Microsoft 365ユーザーがBigBear 2.0とAiTMプロキシを使ったフィッシングキャンペーンの標的に攻撃者は電話・Teams・メールでIT担当者になりすまし、認証情報を盗みMFAを回避CloudSEKは5,000件以上の盗難記録を追跡、Arctic Wolfはフィッシング耐性MFAと条件付きアクセ
すべての記事を読み込みました