
中国関連のUAT-11587、アジア8カ国で350台のエンドポイントを侵害
Cisco Talosは、アジア8カ国で約350台のエンドポイントを侵害した、中国関連のサイバースパイ活動を確認しました。 「UAT-11587」として追跡されているこの攻撃グループは、スピアフィッシングメールと、これまで報告のなかったWindows向けバックドア「Antino」を使い、政府、防衛、外交、立法、研究、
Cisco Talosは、アジア8カ国で約350台のエンドポイントを侵害した、中国関連のサイバースパイ活動を確認しました。 「UAT-11587」として追跡されているこの攻撃グループは、スピアフィッシングメールと、これまで報告のなかったWindows向けバックドア「Antino」を使い、政府、防衛、外交、立法、研究、
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
10,000を超える組織で12,000件以上のMicrosoftアカウントを侵害していたフィッシング基盤「EvilTokens」が、Microsoftのデジタル犯罪対策部門(DCU)主導の取り組みにより摘発されました。 このフィッシング・アズ・ア・サービス(PhaaS)は2月に登場したもので、デバイスコード認証を悪用
Outlookから離れたいけれどメールボックスは依然Exchange上にある――そんなユーザーには「翻訳者」が必要です。DavMailはまさにその役割を担うツールで、IMAP、SMTP、CalDAV、CardDAV、LDAPといった大半のメール・カレンダー・連絡先アプリが話すオープンプロトコルを、Ex
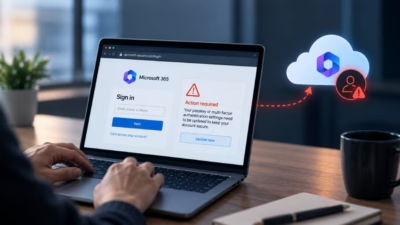
Microsoftは、パスキー登録を誘い文句として悪用し、企業アカウントを侵害してMicrosoft 365サービスからデータを窃取する、進行中のソーシャルエンジニアリングキャンペーンについて警告しています。 2026年5月以降観測されているこの攻撃は、脅威アクターがITヘルプデスクを装い、従業員を偽のMicr

Microsoftによると、ITヘルプデスク職員になりすました脅威アクターが、フィッシングやデバイスコード攻撃へと従業員を誘導し、持続的なクラウドアクセスを獲得しているといいます。 攻撃者は、パスキーを口実にしたソーシャル
攻撃者が社内IT担当者を装い、従業員の個人携帯に電話やメッセージを送りつけるソーシャルエンジニアリングキャンペーンが確認されています。従業員をだまして企業のクラウドアカウントへのアクセス権を渡させる手口です。Microsoft Security Researchによると、いったん侵入されると、攻撃者は

HollowGraphの脅威が明らかに クラウドカレンダーには、日常的な予定表示以上のものが隠されている場合があります。HollowGraphマルウェアはMicrosoft 365を悪用し、密かにコマンドを受信するとともに窃取したファイルを送信します。Group-IBのサイバーセキュリティ専門家は
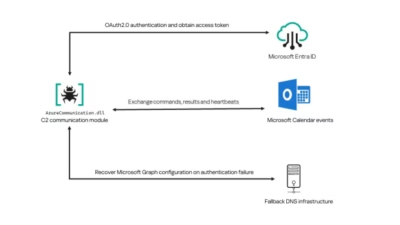
Project CAV3RNのツール群における大きな進化として、AzureCommunication.dllと名付けられた新たな.NET Native AOT通信モジュールが展開されました。これは同フレームワークがこれまで使用していたHTTP/WebSocketベースのC2コンポーネントを置き換えるものです。 このモ

HollowGraphと名付けられた悪質なコンポーネントが、侵害されたMicrosoft 365メールボックスのカレンダー機能をコマンド&コントロール(C2)チャンネルとして悪用し、攻撃者からの指令の受信と盗んだデータの窃取を行っていることが判明しました。 このモジュールを分析した研究者らは、これがイスラエル国内の組
すべての記事を読み込みました