3時間足らずで完了したクラウド侵害
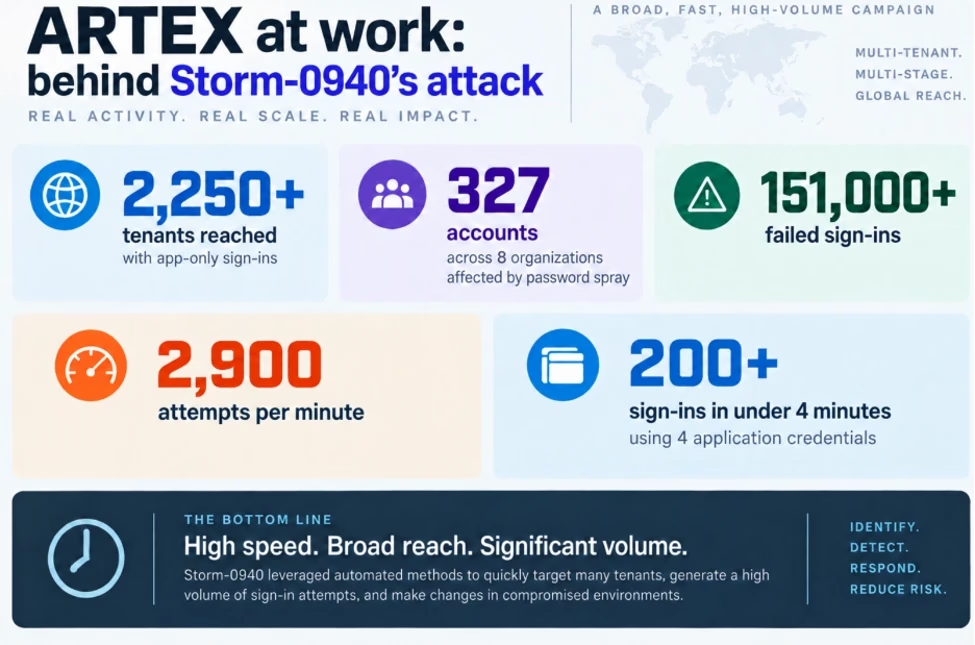
クラウドへの侵入は、会議1回分の時間で終わってしまうこともあります。Microsoftは、攻撃グループ「Storm-0940」による大規模な攻撃活動を公表しました。同グループのメンバーはAIプラットフォーム「ARTEX」を使い、世界中の数百の組織を攻撃しました。確認された複数の事例では、標的を選んでからクラウドの特権アクセスを得るまでに要した時間は3時間未満でした。
ARTEXとは
この攻撃活動は、遅くとも2026年9月には始まっていました。ARTEXは、AIエージェントをオープンに組み合わせたシステムです。公開されているサービスを自力で見つけ出し、弱点を検証し、侵入に必要な手順を順番に実行できます。
このプラットフォームは以前にも、韓国の銀行への侵入とデータ窃取に関与していたとされています。
ConnectWiseのサプライチェーン攻撃
中心となったのは、ConnectWise Cloud Backup(旧SkyKick)を狙ったConnectWiseのサプライチェーン攻撃です。Microsoftは、Storm-0940がConnectWiseの複数のクラウドアプリケーションの認証情報を掌握したと分析しています。攻撃者はこうした信頼された接続を経由して、顧客のMicrosoft 365テナントにサインインし始めました。このアクセスには、ユーザーのパスワードも、サインインを承認する担当者も必要ありませんでした。
失敗に終わったパスワード推測の集中攻撃
10月10日から14日にかけて、攻撃用インフラは8組織の327アカウントに対し、よく使われるパスワードを試行しました。Microsoftが記録した失敗サインインは15万1,000件を超え、ピーク時には1分間に2,900件に達しました。
このブルートフォース攻撃は成功しませんでした。Microsoftは、この攻撃活動の期間中に、同手法によるサインイン成功、トークン発行、ディレクトリ変更を確認していません。
本当の侵入口は信頼されたアプリ
ConnectWiseを侵害した後、攻撃者は2,250を超えるMicrosoft 365環境への侵入を試みました。AIエージェントにより、顧客がすでに信頼しているアプリへの呼び出しが高速化されました。
一部の環境では、攻撃者はさらにMicrosoft Graphへ移行しました。ディレクトリ構造を調べ、アプリケーションの認証情報を追加し、ロールの割り当てを変更して、長期的なアクセスを確保しました。
停止後も残る永続化
最も厄介なのは、攻撃者が居座り続ける能力です。攻撃者が追加したキーや権限は、サービス提供元の侵害されたアプリを無効化した後も、機能し続ける可能性があります。Microsoftは、複数の顧客環境でこうした操作を確認しました。ただし、サインインに成功しただけでは、データが閲覧または窃取されたことの証明にはならないと強調しています。
ConnectWiseの対応
ConnectWiseは10月17日、侵害された接続を無効化し、Cloud Backup、SaaS Security、Cloud Managementを一時停止しました。10月21日には段階的な復旧を開始しており、ステータスページによると、完了までには数日かかる見通しです。
バックアップのアーカイブは暗号化され、隔離されたままでした。これまでのところ、何者かがアクセスした形跡はありません。
防御側が確認すべき点
Microsoftは、次の点に絞った調査を推奨しています。
- Entra IDにおけるサービスアプリケーションのサインインログ
- 権限の変更
- Microsoft Graphのアクティビティ(特にConnectWiseの連携を使っていたテナントに注意)
不審なキーやロールは、攻撃の証拠を保全してから削除してください。Microsoftは、この攻撃活動で自社のシステムが侵害された形跡は見つかっていないとしています。
翻訳元: https://meterpreter.org/connectwise-supply-chain-attack/