Microsoftが「Storm-0940」として追跡している中国系の脅威アクターが、エージェント型AIのペネトレーションテスト用フレームワークを使い、ConnectWise Cloud Backupに関わるサプライチェーン攻撃を加速させていたことがわかりました。
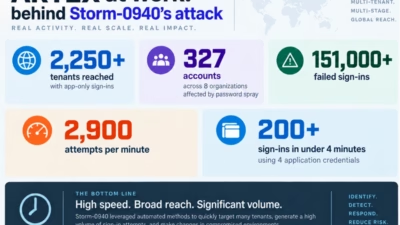
攻撃者は、このサービスに関連するアプリケーション認証情報を侵害し、下流の顧客テナント2,250以上のMicrosoft 365環境へのアクセスを試みました。Microsoftが今週公開した分析によると、複数のケースで、攻撃者は最初の標的化から3時間足らずで、組織のクラウド基盤への特権アクセスを獲得していました。
エージェント型AIがStorm-0940の攻撃を加速
Microsoftの研究者らは、今回の活動は、脅威アクターが既存の攻撃的セキュリティのワークフローにエージェント型AIを組み込み、攻撃の規模を飛躍的に拡大させている実態を示していると指摘しています。研究者らは「標的化の大半は成功しなかったものの、Storm-0940は多くの組織で、短時間のうちにクラウド上での特権的な永続化を達成した」と述べています。
ConnectWiseは、マネージドサービスプロバイダー(MSP)が顧客に幅広いサービスを提供するために使うソフトウェアやIT管理技術を手がけています。その中には、Microsoft 365データのバックアップやリカバリーも含まれます。こうしたサービスを提供するには、データのバックアップと復元のために、顧客のMicrosoft 365環境へ認可されたアプリケーションアクセスを持つ必要があります。
10月16日、ConnectWiseは、Cloud Backup製品に関連するアプリケーションIDへの不正アクセスを公表しました。同社はその後、追加の詳細と封じ込めのためのガイダンスを公開しましたが、攻撃者が当初どのようにアプリケーションIDの制御を奪ったのかについては、公には説明していません。
Microsoftは、このインシデントをStorm-0940による広範なキャンペーンの一部と位置づけています。キャンペーンは早ければ9月に始まり、製造、航空宇宙、化学、エネルギー、防衛、金融サービスなど複数の業界にわたり、世界中の数百の組織を標的にしました。この脅威アクターは「ARTEX」と呼ばれるAIペネトレーションテスト用フレームワークを使い、作戦の自動化と高速化を図っています。
Microsoftは「被害を受けた複数の環境で、Microsoft Graphを通じたAIによる高速な後続活動を確認した。偵察、アプリケーション認証情報の変更、アクセス範囲の拡大や維持につながり得る権限変更の試みなどだ」と説明しています。
ConnectWiseのインシデントでは、Storm-0940はARTEXを使って、偵察とスキャン、パスワードスプレー攻撃、OAuthアプリケーションの悪用を加速させました。ARTEXで2,250以上のテナントへのサインインを試み、その数は1分あたり最大2,900回に達しました。Microsoftは、このペースでは防御側が活動を検知して対応する時間がほとんどなかったと指摘しています。
同社は「Storm-0940の活動は、幅広い標的を持つ脅威アクターが、エージェント型AIツールと特権的な認証情報を使えば、多数の組織を短時間で侵害しようと試みられることを示している」と述べています。
ConnectWiseのサービスが停止
ConnectWiseは、インシデントを受けてCloud Backupサービスを停止し、SaaS SecurityとCloud Managementの各サービスもオフラインにしました。10月22日の更新で同社は、停止したサービスの復旧作業を継続中だと説明し、影響を受けたConnectWiseのアプリケーション接続については、追って通知するまでオフラインのままにするよう顧客に促しました。
同社は「復旧と並行して、調査と監視を続けている。既存のバックアップアーカイブは暗号化され、隔離・保全された状態にあり、侵害の兆候はない」としています。さらに顧客に対し、同社の技術調査・修復ガイドなどの関連情報を使って、各自のMicrosoft 365環境を確認するよう呼びかけています。
一方、Microsoftは独自の緩和策と保護のガイダンスを示しました。ConnectWiseと関連していた可能性のあるMicrosoft 365テナントをすべて確認することや、変更を加える前にログなどのフォレンジック証拠を保全することなどを推奨しています。
Corsica TechnologiesのCISO、Ross Filipek氏は、影響を受けた組織はConnectWiseと再接続する前に、自社の環境内で何が起きた可能性があるのかを明確に把握すべきだと話します。同氏は、侵害された環境に攻撃者が再び侵入できるようになり得る、アプリケーション認証情報の変更をMicrosoftが確認した点を挙げました。再接続の前に、Microsoft 365環境が安全であることを調査して確認する必要があるといいます。
Filipek氏はDark Readingに対し、次のように語っています。「ベンダーのガイダンスに沿って、影響を受けた接続は無効のままにしてください。再侵入の足がかりになり得る不正な変更を調べてください。封じ込めを遅らせることなく、証拠を保全してください。事業面でも差し迫った問題があります。バックアップは動き続けているのでしょうか。中断中のカバレッジを確認する担当者を、双方で決めておくべきです。接続を復旧する際には、バックアップジョブが完了していることと、リカバリーが機能することを確かめる必要があります」
Storm-0940を踏まえた復旧計画
Filipek氏は、今後は、復旧に普段頼っているサービスにアクセスできなくなる可能性を織り込んだ復旧計画が組織に必要だと付け加えます。インシデント対応担当者は、自組織のMicrosoft 365テナントにどのアプリケーションが接続しているかを把握し、必要なときに素早く接続を切断する方法を知っておくべきだとし、そのシナリオをサービスプロバイダーと演習しておくことも勧めています。
同氏は「封じ込めの間に誰がバックアップのカバレッジを確認するのか、事業として中断を許容できるかを誰が判断するのかを決めておいてください。こうした役割を暗黙のままにしておくと、双方が相手が確認済みだと思い込むことになります」と述べています。
AttackIQで脅威インフォームド・ディフェンス担当バイスプレジデントを務めるJon Baker氏は、影響を受けた組織にサインインログと監査記録を保全し、アプリケーションのサインイン、Microsoft Graphの活動、新しい認証情報、権限変更、異常なデータアクセスを調査するよう求めています。「確認された不正アクセスを排除し、ベンダー側とテナント側の修復は別々に検証してください」と助言し、次のように続けます。「封じ込めの後は、管理された検証を行うことで、同様のアプリケーションの挙動が機密性の高いリソースに到達したり、別の足がかりを築いたりできないかをテストできます」