
ハッカーが正規のRMMソフトを悪用、警戒を回避してリモートアクセスを獲得
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
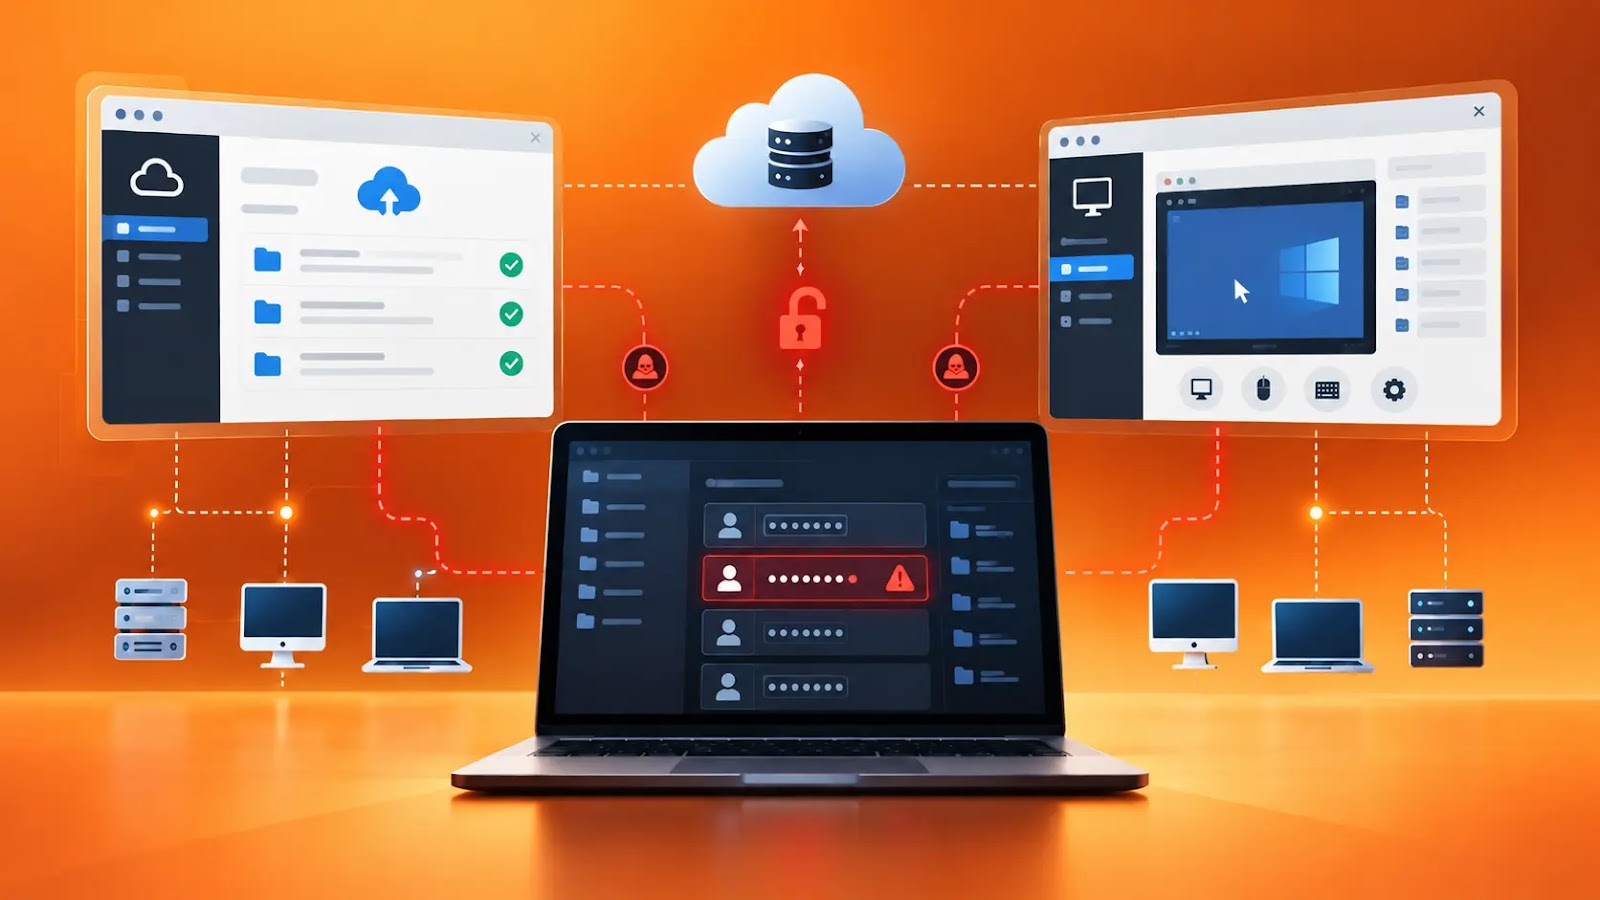
正規のリモート監視・管理(RMM)ソフトウェアを悪用したフィッシングキャンペーンが確認されました。攻撃者はこれを使ってWindowsシステムへの永続的なアクセスを確立し、認証情報の窃取につなげています。 このキャンペーンからは、最近よく見られる攻撃傾向がうかがえます。攻撃者は脆弱性を突いたり、あからさまな独自マルウェ
ConnectWiseは、リモートアクセス・サポートソフトウェア「ScreenConnect」に存在する深刻な脆弱性に対し、緊急パッチをリリースしました。この脆弱性はワーム型攻撃で悪用されています。 CVE-2026-84869として追跡されているこの脆弱性は、CVSSスコアが9.9/10で、認可の欠落および権限管理

新たな脆弱性の公表を受け、同社はユーザーの不安払拭に努めています ConnectWiseは、ScreenConnectのセキュリティアップデートを公開しました。これは、アクティブなリモートセッションを通じて、認可
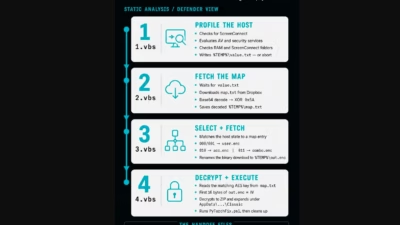
サイバー犯罪者がScreenConnectを兵器化し、通常の接続中に他のScreenConnectシステムへ感染を広げる仕組みを作り上げていたことが判明しました。改造されたクライアントは新しいセッションを自動検知すると、標準搭載のファイル転送機能を使って悪意あるスクリプトを送り込み、接続先のエンド
ConnectWiseは、クラウドホスト型とオンプレミス型の両方の導入環境に影響を及ぼすScreenConnect Remote Accessにおける未公開のファイル転送に関する問題について、セキュリティアドバイザリを発行しました。 この不具合はScreenConnect Remote Accessのサポートおよびア
ConnectWiseは、ScreenConnect Remote Access Support and Accessセッションのファイル転送機能に影響を及ぼすセキュリティ問題を発表しました。この問題は、クラウドホスト型とオンプレミス型の両方のScreenConnect環境に影響します。CompareSecurity
ConnectWiseは、今週中に修正パッチを提供する予定の新たなScreenConnect Remote Accessの脆弱性について、暫定的な緩和策を公開しました。 ScreenConnectは、オンプレミスまたはクラウドホスト型のリモートアクセスプラットフォームで、主にマネージドサービスプロバイダー(MSP)、
ScreenConnectのリモートアクセスサポート・アクセスセッションにおけるファイル転送機能の脆弱性が、クラウド版とオンプレミス版の両方に影響を及ぼしていることを、ConnectWiseが確認しました。 「CVE識別子と正式な修正パッチは今週中に発行される予定です」と、同社は9月3日付のアドバイ
すべての記事を読み込みました