FBIは「FLASH-20261113-001」を発行し、自律型ペネトレーションテストフレームワーク「ARTEX」をハッカーが悪用して、世界各地でサイバー攻撃を加速させていると警告しました。
11月13日に公表されたこの勧告は、2026年8月以降に確認された攻撃活動について説明しています。攻撃は偵察、悪用、権限昇格、データ窃取の各段階に及びます。
侵入の中には、最初の標的選定から特権アクセスの取得まで3時間足らずで進んだ例もありました。被害は金融サービス、政府、防衛、テクノロジー、医療、エネルギー、通信の各分野に広がっています。エージェント型の自動化によって、攻撃者が手作業を最小限に抑えながら、複数の標的に対する複雑な侵入を同時に進められることを示しています。
FBI、ハッカーによるAIフレームワーク「ARTEX」の悪用に警告
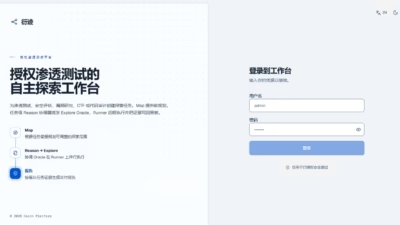
FBIによると、この攻撃速度の速さは、防御側が不審な活動を調査して封じ込めるための猶予を大幅に縮めています。ARTEXはGo言語で書かれており、自然言語で与えられた目的を機械的なコマンドに変換し、専門のエージェントに実行させます。
そのマルチエージェント・オーケストレーション機能は、独自のモデルを内蔵せず、Claude、GPT、DeepSeek、GLM、Grok、Kimiといった外部モデルに接続して動作します。
勧告によると、攻撃者が管理する環境では中国製モデルが主流で、特にDeepSeek Flashが目立ちます。理由として、コスト、性能、そして目に見えるガードレールが限られている点が挙げられています。
開発者の「Autumn-27」は7月にARTEXを公開しましたが、悪用の報告を受けて10月8日にGitHubリポジトリを削除しました。それでも、フォーク、アーカイブされたコピー、「ARTEX PRO」によって入手可能な状態が保たれています。研究者は11月初旬の時点で、公開状態にあるコンソールを1,600件以上確認しました。
初期アクセスでは、公開アプリケーションの脆弱性の悪用と、信頼されたIDの不正利用を組み合わせています。確認された手口は、署名のないSAMLアサーション、XML外部エンティティ(XXE)インジェクション、サーバサイドリクエストフォージェリ(SSRF)、サーバサイドテンプレートインジェクション、SQLインジェクション、安全でない直接オブジェクト参照(IDOR)、コマンドインジェクション、匿名でのアップロードなどです。
エージェントは、侵害したベンダーの認証情報や、信頼されたB2Bフェデレーションを経由して別の環境へ移動することもあります。侵入後はJSPやPHPのWebシェルを設置し、KuduのAPIを管理用に悪用します。さらに、WISP、vshell、AdaptixC2を導入し、既存のOAuthアプリケーションに認証情報を追加します。
こうした活動により、攻撃者は永続性を確保しつつ、アプリケーションやクラウドIDにすでに付与されている権限を通じてアクセス範囲を広げます。データベースへのアクセスは、MySQLのログポイズニングによってOS上でのコード実行に発展する場合があります。攻撃者はこの手法で、アクセス可能なアプリケーションのディレクトリにWebシェルを置けます。
権限昇格の手口には、強力なIAMロールを持つクラウドインスタンスの起動、XXEを使ったクラウドメタデータの照会、DCSyncによるドメインのkrbtgtキーの窃取も含まれます。エージェントは11万を超えるActive Directoryオブジェクトを列挙し、LAPSパスワードを読み取り、CrowdStrike Falconが導入されていない端末を特定しました。
横展開の試みでは、Pass-the-Ticket、WinRM、Kerberosリレー、Pass-the-Hashが使われました。確認されたPass-the-Hashの試行は、エンドポイント保護によってブロックされています。
エージェントはKerberoastingによるサービスチケットの収集も実行しました。C2(コマンド・アンド・コントロール)インフラには、レジデンシャルプロキシ、Tor、Chisel、SoftEtherが組み込まれていました。一方、ステージング済みの出力データは、入れ替わるwebhook.siteのエンドポイントを経由して外部に送られています。
報告された攻撃では、韓国の約6万7,000人分の個人情報が盗まれました。また、ConnectWise Cloud Backupが侵害され、2,250を超える下流のテナントにアクセスが可能になりました。
侵害指標(IoC)として、ARTEXホストの38.244.50[.]120、199.19.95[.]66から199.19.95[.]68までのWISPノード、リセラードメインのxcai[.]proが挙げられています。
FBIは、インターネットに面した周辺システムの棚卸し、Kudu/SCMおよびクラウド管理エンドポイントへのアクセス制限、アプリケーションの同意付与に対する最小権限の徹底を推奨しています。
防御側には、他の不審な挙動とあわせて、想定外のLLM APIトラフィックを調査することも求められます。あわせて、Entraでの認証情報の追加を監視し、ポータルでの連続的な検索にはレート制限をかけるべきです。
緊急の封じ込めを遅らせない範囲で、Entra、Purview、SIEMの証拠を保全してください。過去のインフラ指標は、ブロックする前に現在のテレメトリと照合して有効性を確認することも重要です。
ANY.RUNを活用して脅威調査を効率化し、手作業を減らしている16,000以上のSOCチームに加わりませんか。 チームで試してみる
翻訳元: https://gbhackers.com/fbi-warns-artex-ai-framework/