FBIは、標的の選定からデータの窃取まで、サイバー攻撃の複数の段階を自動化する新たなフレームワーク「ARTEX」について警告しました。
連邦捜査局(FBI)は11月13日に公開したフラッシュ・アドバイザリーで、サイバー犯罪者が少なくとも2026年8月からこのオープンソースのフレームワークを使い、世界中の組織を標的にしていると明らかにしました。標的となっている業種は、金融サービス、政府機関、テクノロジー、防衛、医療、半導体、エネルギー、製造、通信、法律サービスなどです。
確認された事例の一つでは、ConnectWise Cloud Backupがサプライチェーン攻撃を受け、攻撃者は2,250を超える下流のテナントにアクセスできる状態になりました。
ARTEXはGo言語で書かれており、DeepSeek、Claude、GPTなどの外部の大規模言語モデル(LLM)に接続します。最大の特徴は、専門化されたAIエージェントを使う点です。オペレーターが目標を設定すると、各エージェントがそれぞれ別のタスクを担当します。これらのエージェントは、標的の特定、システムの脆弱性の調査、悪用、データの持ち出しまでを、人間がほとんど介在しないまま実行できます。
LearnAI Tools
FBIによると(PDF)、一部の攻撃では、最初の標的選定から特権アクセスの獲得まで3時間もかかっていません。また、DeepSeekのFlashモデルは比較的低コストで、ペネトレーションテスト向けの安全対策も確認できないことから、攻撃者の間で特に人気だということです。
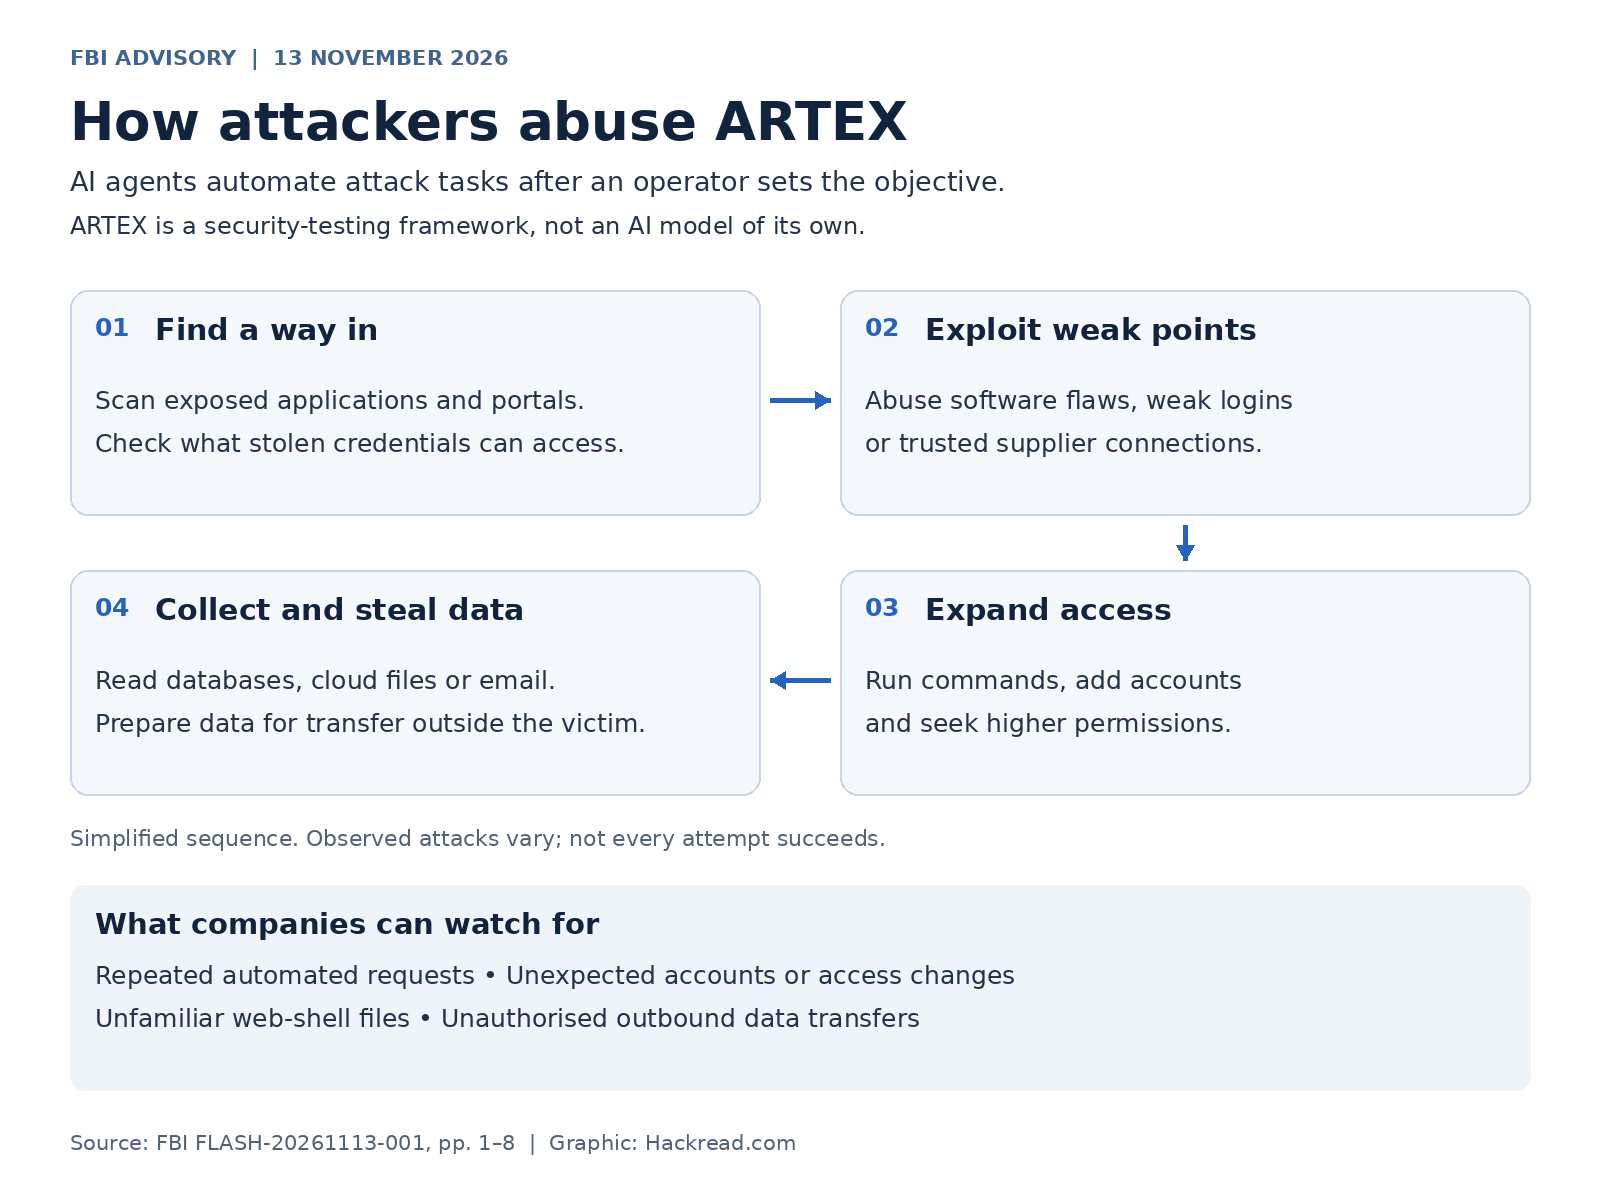
問題は攻撃の高速化だけではない
ARTEXを使った侵入の中には、3時間足らずで特権アクセスに到達したものがあります。これでは、攻撃者がネットワークの奥深くへ進む前に、 セキュリティチームが侵入を調査する時間はほとんど残されません。ConnectWiseのインシデントは、この影響が他の組織にも及び得ることを示しています。
CompareSecurity
Microsoftの調査では、ARTEXを使った活動は中国と連携する脅威グループ「Storm-0940」によるものとされました。攻撃者はConnectWiseのアプリケーションを侵害した後、そこで得たアクセス権を使って顧客環境を狙いました。Microsoftはまた、関連するキャンペーンで15万1,000件を超えるサインイン失敗を記録しており、ピーク時には1分あたり2,900回の試行に達しました。
FBIは、韓国の金融機関への攻撃にも言及しています。この攻撃では、約6万7,000人分の個人情報が盗まれました。被害を受けた銀行には、新韓銀行、KB国民銀行、ハナ銀行、釜山銀行(BNK)、現代キャピタル、イェガラム貯蓄銀行、ウェルカム貯蓄銀行などが含まれます。
こうした事実は、攻撃者によるAIの使い方が着実に変化していることを示しています。Hackread.comは以前、PaperCutに対するキャンペーンを報じました。このキャンペーンでは、数百ものAIエージェントが、2件のゼロデイ脆弱性の悪用について、攻撃者の開発、トラブルシューティング、規模拡大を支援しました。ARTEXは複数の攻撃段階を一つのフレームワークにまとめており、段階間を移行する際の手間をさらに減らしています。
Googleの脅威インテリジェンスチームも、CAIRNやPentAGIなど、他のエージェント型フレームワークが悪用されていると報告しています。同チームの調査結果によると、こうした攻撃は目立ちやすく、手口も比較的洗練されていないものの、速度と規模のおかげで成果を上げているとみられます。
元のツールを削除しても悪用は終わらず
ARTEXの開発者であるAutumn-27は、悪用の報告を受け、2026年10月8日に元のGitHubリポジトリを削除しました。しかし、コピーやコミュニティのフォーク、商用版の「ARTEX PRO」は今も入手できます。11月初旬までに、1,600を超えるARTEXコンソールが公開状態になっていることが確認されました。
FBIは、ARTEXに関連する攻撃の証拠として、認証記録、APIのアクティビティ、クラウドログなどの情報提供を求めています。
FBIの調査結果は、公開状態のシステム、認証情報、サプライヤー間のアクセスを組織がどう管理しているかという懸念も浮き彫りにしました。BeyondTrustのチーフ・セキュリティ・アドバイザー( Security)であるMorey J. Haber氏はHackread.comに対し、ARTEXによって、発見された弱点を実際の攻撃に変えるために必要な時間と専門知識が変わったと述べました。
StudySecurity
「しかし、本質はAIが開発した新たなエクスプロイトやゼロデイ脆弱性ではありません。発見から兵器化までに必要だった時間と専門知識の壁が崩れたことです。脅威アクターは以前から、最も弱いリンクが主力アプリケーションにあるとは限らないと知っていました。侵害は、パートナーポータル、レガシーサービス、バックエンドのモバイルアプリケーション、忘れられたサードパーティー連携のいずれでも起こり得ます。これまで、そうした依存関係を見つけて連鎖させるには、労力と才能と時間が必要でした。ARTEXは、その作業を工業化します」
Haber氏はさらに、組織は従業員のアカウントだけでなく、アプリケーションや自動化されたサービスが使うIDや認証情報にも、これまで以上に注意を払うべきだと警告しました。
「ARTEXは、侵入するというより、放置されている鍵を使ってログインしています。その中には、誰も監視していないマシンIDやサービスアカウント、存在を忘れられたものも含まれます。しかも組織間の信頼関係までマッピングするため、リスクは最も弱いサプライヤーの強度で決まります。端的に言えば、被害の及ぶ範囲は自社の境界をはるかに超えて広がるということです」
翻訳元: https://hackread.com/fbi-artex-ai-tool-hackers-gain-privileged-access/