現在地: ホーム / ハッキングツール / httpx – ProjectDiscovery製、稼働中ホストを調べるHTTPツールキット
httpxは、ホスト名のリストを受け取り、そのうちどれがWebサーバを稼働させているか、そして何が動いているかを教えてくれるツールです。ステータスコード、ページタイトル、名前解決されたアドレス、前段にあるCDN、検出されたテクノロジーまでわかります。サブドメインの発見とテストの間に位置し、長いホスト名リストを短いターゲットリストに絞り込む役割を担います。ただし、その前に正しいhttpxを使っているか確認してください。httpxという名前はPythonライブラリのコマンドラインクライアントにも使われており、Kaliでは目的のツールがそもそもhttpxという名前ではありません。
httpxとは
ここで取り上げるhttpxは、subfinderやNucleiを手がけるProjectDiscoveryのツールです。MITライセンスのGo製シングルバイナリで、ヘルプには「retryablehttpライブラリを使って複数のプローブを実行できる、高速で多機能なHTTPツールキット」と説明されています。READMEによると、プロービングの基本部分はtomnomnom氏のhttprobeに由来します。httpxはそのプローブ機能を引き継ぎつつ、多くの機能を上乗せしています。タイトル、ステータスコード、レスポンスハッシュ、favicon(ファビコン)ハッシュ、TLSの詳細、テクノロジー検出、ヘッドレスブラウザによるスクリーンショット、そして出力を必要な情報に絞り込むフィルタやマッチャーなどです。
最新リリースは2026年9月8日公開のv1.12.0です。プロジェクトは活発で、11月第1週にも開発ブランチへのコミットが続いていました。
httpx、httpx-toolkit、Pythonのhttpxの違い
httpxで検索すると、ほぼすべての結果がPythonのHTTPクライアントライブラリであるHTTPXに関するものです。このライブラリにはオプションのコマンドラインクライアントがあり、pip install 'httpx[cli]'でインストールでき、こちらもhttpxという名前です。URLにリクエストを送ってレスポンスを表示するもので、curlの代替としては便利ですが、ホストのリストをプロービングする用途には向きません。
Kaliでも同じ名前の衝突がディスク上で起きています。python3-httpxパッケージがすでに/usr/bin/httpxを提供しているため、KaliではProjectDiscoveryのツールをhttpx-toolkitとして配布しています。sudo apt install httpx-toolkitでインストールし、httpx-toolkitで実行します。他の環境向けに書かれたガイドのコマンドがKaliで「command not found」になったり、Pythonクライアントが起動したりするのは、たいていこれが原因です。名前が違うだけで同じプログラムであり、Kali公式ページにもヘルプをhttpx-toolkit -hで実行した例が載っています。
注意が必要なのはバージョンです。11月7日時点で、Kaliのパッケージページに載っていたhttpx-toolkitは1.9.0で、GitHubの最新版より3リリース遅れています。プローブ系ツールでは、これは普段以上に重要です。v1.12.0のリリースノートには「fix: stop reporting TLS-only ports as plain http」という修正が含まれており、1.9.0にはこれが入っていないためです。80番や443番以外のポートをプロービングするなら、リリース版のバイナリを使うことをおすすめします。どちらを使う場合でも、-versionを実行するとProjectDiscoveryのバナーとバージョン番号が表示されるので、どのhttpxかを確認できます。
Windows、Linux、macOSでのhttpxのインストール方法
GitHubの各リリースには、Windows、Linux、macOS向けのzipファイルと、チェックサムファイルが用意されています。Windows版のzipにはバイナリ、ライセンス、READMEが入っており、インストール作業は不要です。解凍してPowerShellで.\httpx.exeを実行します。LinuxやmacOSのzipでは./httpxを実行します。v1.12.0のWindows版zipは18,633,379バイトで、公開されているSHA-256は次のとおりです。
|
14d8ccaa2d95ce9365162682f1a2ba3f14d2000bb4bfb0924af65ec5163ae021 |
解凍する前に、ハッシュを確認してください。
広告
関連トピック
Computer Security Software
Ethical Hacking Courses
Network Mapper
|
Get–FileHash.\httpx_1.12.0_windows_amd64.zip–Algorithm SHA256 |
自分でビルドする場合、READMEに記載されているインストールコマンドは次のとおりです。
|
go install–vgithub.com/projectdiscovery/httpx/cmd/httpx@latest |
v1.12.0のREADMEにはGo 1.25以降が必要と書かれていますが、このリリースのgo.modではGo 1.26が求められており、ビルドが従うのはgo.modのほうです。リリース版のzipならGoは一切不要なので、Windowsではこちらのほうが手軽です。
subfinderと組み合わせたhttpxの使い方
httpxに-lでホスト名のファイルを渡し、取得したい情報を指定します。まず確認したいだけなら、ステータスコードとタイトルで十分です。
|
.\httpx.exe–lhosts.txt–sc–title |
httpxは-no-stdinを指定しない限り標準入力からも読み込むため、Linuxではsubfinderから直接パイプでつなぐ形が一般的です。subfinder -d example.com -silent | httpx -sc -titleのように使います。
この受け渡しが実際のリストでどうなるかを確かめるため、subfinderをAPIキーなしで実行してdarknet.org.ukについて見つけた17個のホスト名を使いました。このリストは、subfinderの記事でhttpxなどによるプロービングを勧めているものです。このリストに対し、自社ドメインに限ってhttpx 1.12.0を実行しました。17個のうち応答したのはwww.の1つだけでした。subfinderの記事ですでに、DNSレコードがあるのはwwwだけだと判明していましたが、httpxの結果もこれと一致しています。jenkins、k8s、vpnといった名前を含む残り16個は、パッシブなソースにまだ載っているだけの名前で、実際に応答するホストではありません。
クライアントのドメインを調べる場合、この結果は意味を踏まえて読めば役に立ちます。応答がないということは、デフォルトポートに対するhttpxのHTTPS優先・HTTPフォールバックのプローブに何も応答しなかったということです。上記の16個のようにDNSレコードがない名前は、単に古い情報です。一方、名前解決はできるのに応答しない名前は、別のポートでWebサーバを動かしている可能性があります。リストから外す前に、-pを使ってもう一度確認してください。
唯一応答したホストについては、デフォルトの出力では見えない情報があります。httpxはまずHTTPSを試し、HTTPSに到達できない場合にのみHTTPへフォールバックします。そのため通常の実行ではhttps://www.darknet.org.uk [200]の1行だけが出力され、80番ポートについては何も表示されませんでした。-no-fallbackを付けると、両方のスキームが報告されます。
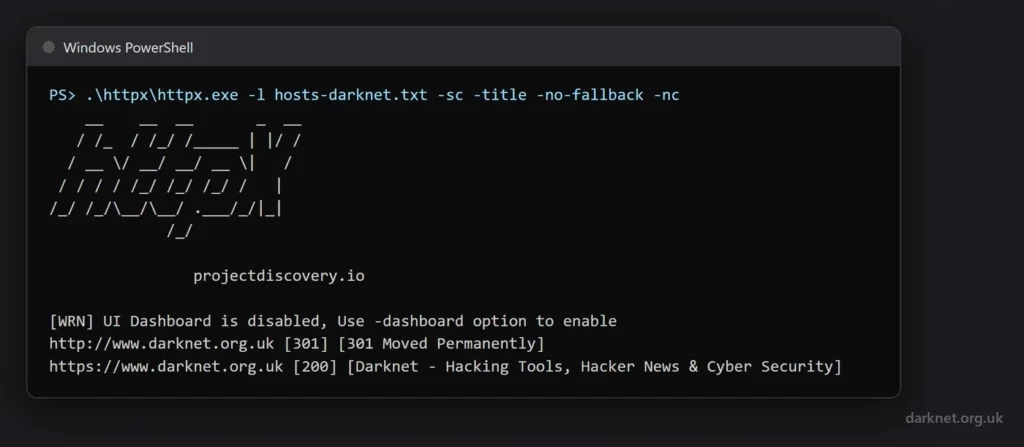
ここではHTTP側が301リダイレクトになっており、望ましい状態です。調査対象では、プレーンHTTPがリダイレクトせずに独自のページを返すホストこそ、デフォルト実行では見えなくなるものです。単にターゲットリストを作るだけでなく、調査結果をレポートにまとめる場合は、出力が1行増えても-no-fallbackを使う価値があります。
httpxの便利なコマンド
httpxの主な用途は、いくつかのフラグでほぼカバーできます。-tdはWappalyzerのデータセットを使ったテクノロジー検出、-ipは名前解決されたアドレス(CDNの背後にある場合は、オリジンではなくCDNのアドレス)、-cdnはホストの前段にあるCDNやWAFを追加します。-jsonはホストごとに1つのJSONオブジェクトを書き出します。結果を他のツールで読み込む場合は、この形式で保存しておくとよいでしょう。
|
.\httpx.exe–lhosts.txt–sc–title–td–ip–cdn–json–oresults.jsonl |
一部のレスポンスだけを残したい場合は、-mcでステータスコードを指定して一致させ、-fcで除外します。-mc 200,302や-fc 404を使えば、長いリストをすばやく絞り込めます。-pはnmap形式の構文で別のポートをプローブし、-pathはすべてのホストに対して特定のパスをリクエストします。READMEのレシピでは、これを使って、たとえばsecurity.txtを公開しているホストを探しています。
|
echo target.com|httpx–path‘/.well-known/security.txt,/security.txt’–mc200–mdc‘contains(content_type, “text/plain”) && contains(body, “Contact:”) && contains_any(body, “mailto:”, “https://”)’ |
スクリーンショットには、ヘッドレスブラウザを駆動する-ssがあり、すでにインストール済みのChromeを使うには-system-chromeを指定します。長いリストではなく、絞り込んだ短いリストに対して実行してください。
httpxの出力の読み方
今回の実行で得たJSONには、要求した以上の情報が含まれていました。-tdを指定し、-cpeも-wpも指定していないのに、レコードにはCPEのマッチ一覧と、WordPressのプラグインおよびテーマの一覧が含まれていたのです。CPEの一覧には3つの製品が挙がっていました。1つはWordPressの一覧にあるプラグインと一致しましたが、残りの2つ(うち1つはJavaアプリケーションサーバ)は、同じレスポンスのプラグイン一覧にもテクノロジー一覧にも現れませんでした。CPEフィールドは、確認すべき手がかりの一覧として扱ってください。実際の構成を示す資産一覧ではないので、ホストで動いているものとしてレポートにそのまま貼り付けるのは避けるべきです。
httpxが何を送信するかを知っておくことも役に立ちます。ヘルプによると、デフォルトではランダムなUser-Agentを使い、-ducを付けない限り、起動時に自身のアップデートを確認します。今回のプローブ実行では、「UI Dashboard is disabled」という警告も表示されました。これはProjectDiscoveryのクラウドサービスで、結果の保存と表示ができます。利用方法は2つあり、-dashboard(-pd)は実行結果をそこへ送信し、-dashboard-upload(-pdu)は保存済みのJSONLファイルをアップロードします。今回の実行ではどちらも使っていません。クライアントとの契約範囲で第三者へのデータ送信が認められていない場合は、この2つのフラグを使わないようにしてください。
httpxの位置づけ
ホスト名は、たいていsubfinder、OWASP Amass、theHarvesterから得ます。httpxが絞り込んだ短いリストは、多くの場合、ProjectDiscoveryのテンプレート型スキャナであるNucleiに渡されます。HTTP以外のプロトコルのハンドシェイクが必要な場合や、アドレス範囲全体でバナーを取得したい場合は、ZGrab2が適しています。httpxはもっと用途が絞られており、ホスト名のリストとその背後にあるWebサーバに特化したツールです。
httpxは以下からダウンロードできます。
詳細はこちらをご覧ください。
広告
翻訳元: https://www.darknet.org.uk/2026/11/httpx-projectdiscovery-http-probing-toolkit/