
Hikvision製カメラへの攻撃、ウクライナのインフラを標的に
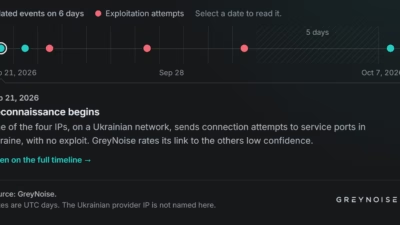
正体不明の攻撃者グループが9日間にわたり、ウクライナ国内に設置されたHikvision製カメラに対して執拗な攻撃を仕掛け、5年前に公表された深刻な脆弱性の悪用を試みていました。 GreyNoiseのサイバーセキュリティアナリストが報告したところによると、2026年9月23日から10月1日にかけて、
正体不明の攻撃者グループが9日間にわたり、ウクライナ国内に設置されたHikvision製カメラに対して執拗な攻撃を仕掛け、5年前に公表された深刻な脆弱性の悪用を試みていました。 GreyNoiseのサイバーセキュリティアナリストが報告したところによると、2026年9月23日から10月1日にかけて、
「Hacking for Profit. Working method(利益を得るためのハッキング:実践的な手法)」と題されたフォーラムスレッドは、アンダーグラウンドのコミュニティが脆弱性悪用やハッキング技術に関する情報をチュートリアル形式で共有している実態を、垣間見ることのできる貴重な事例です。 「Hercule
要点まとめ CVE-2026-24423 を標的として、ポート 9998 上で SmarterMail Enterprise Build 8950 を模倣した Beelzebub ハニーポットを展開しました 3 日間の観測期間中、センサーは CVE 悪用のライフサイクル全体を記録しました。バックグラウンドスキャン、

主要な商用モデル提供事業者を標的とした大規模な偵察キャンペーンは、人工知能の導入...

ランサムウェア攻撃は暗号化から始まるわけではありません。偵察から始まります。セキ...
連携したエクスプロイト(脆弱性悪用)キャンペーンにより、250万件を超える悪意あ...

Apache ActiveMQにおける重大な脆弱性(CVE-2023-46604...