正体不明の攻撃者グループが9日間にわたり、ウクライナ国内に設置されたHikvision製カメラに対して執拗な攻撃を仕掛け、5年前に公表された深刻な脆弱性の悪用を試みていました。
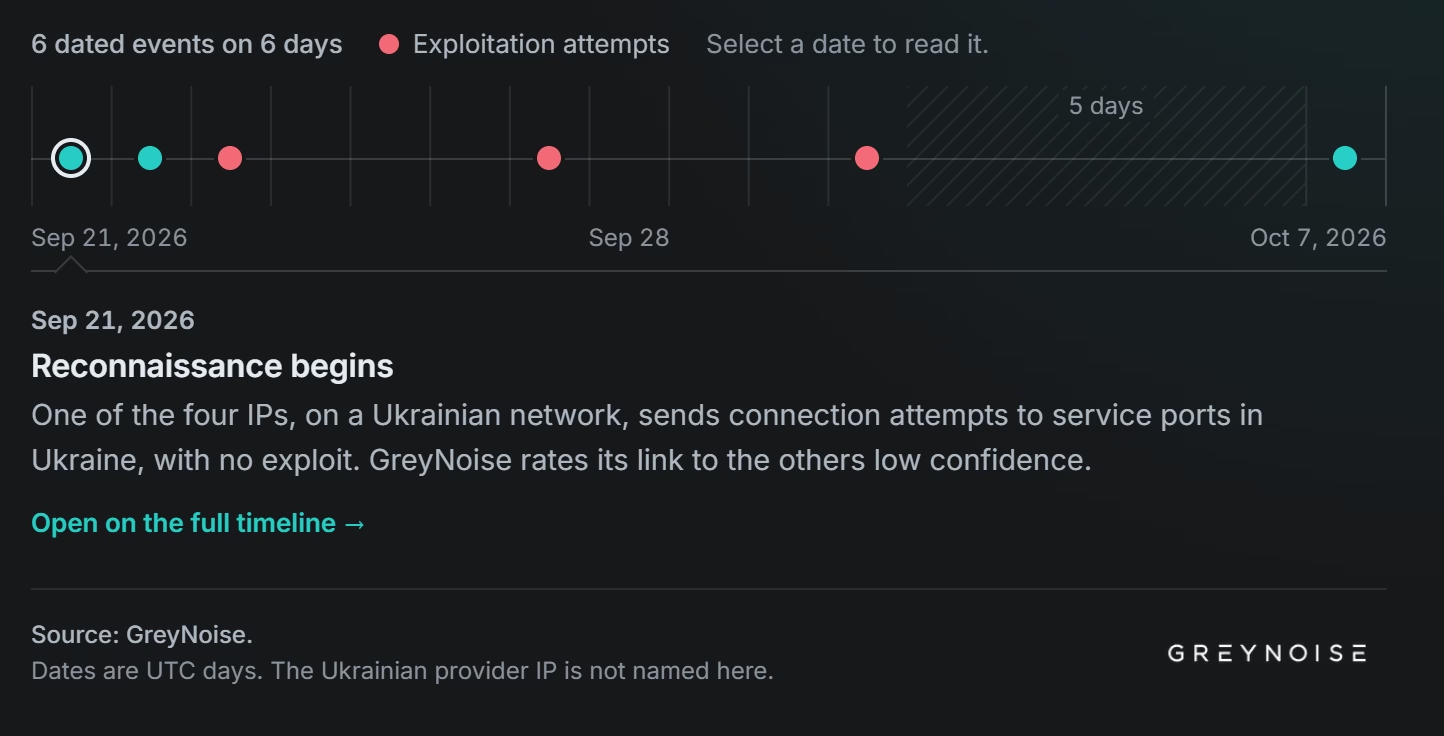
GreyNoiseのサイバーセキュリティアナリストが報告したところによると、2026年9月23日から10月1日にかけて、インターネットに接続されたカメラやデジタルビデオレコーダー(DVR)への侵入試行が急増しました。この組織的な攻撃が始まる前、こうした局所的な攻撃は7月以降ほとんど確認されていませんでした。通信のほぼすべてがわずか4つのIPアドレスから発信されていた点も注目されます。さらに、これらの不審なリクエストは、ウクライナ国内に物理的に設置された脆弱なデバイスだけに向けられていました。
CVE-2021-36260を悪用
この攻撃の主な侵入経路となったのは、2021年に最初に発見された深刻な脆弱性「CVE-2021-36260」です。この脆弱性を突かれると、攻撃者はパスワードや認可を一切必要とせず、特定のHikvision製デバイス上で任意のコマンドをリモートから実行できます。そのためCVSSスケールでは9.8という極めて高い深刻度が付けられました。メーカーは何年も前に包括的なパッチを公開していますが、古いファームウェアのまま稼働しているカメラは依然として数多く、日和見的な攻撃にとって格好の標的であり続けています。
攻撃者が使用したのは、一般公開されているNucleiテンプレートです。IPカメラやネットワークビデオレコーダーでリモートコマンド実行が可能かどうかを確認するために作られたものです。4つのIPアドレスから送られたリクエストはすべて同一の診断コマンドを含んでおり、悪意のあるペイロードを直ちに展開しようとする形跡はありませんでした。この活動は脆弱な機器を特定するうえでは有効ですが、標的機器の侵害や完全な掌握に成功したことを直接裏付けるものではありません。
監視カメラ攻撃の手口
問題のIPアドレスのうち3つは、リトアニアに物理的に設置された商用VPNサービス「PureVPN」の出口ノードであることが特定されました。残る1つはウクライナ国内のネットワークに割り当てられたものでした。GreyNoiseのアナリストは、VPN経由の通信は単一のオペレーターが操作していた可能性が高いとみています。一方で、ウクライナのIPアドレスとの直接的な関連性については、信頼度をかなり低く見積もっています。最初の探索的な接続は9月21日に確認されました。その2日後に本格的な攻撃が始まり、10月1日に唐突に終了しました。
研究者が特に注目したのは、この攻撃が地理的にきわめて限定されていた点です。監視カメラを狙った同種の攻撃は世界中で頻繁に観測されますが、今回の4つのIPアドレスは、ウクライナ国外に設置されたGreyNoiseのセンサーには一切接触しませんでした。現地の映像監視インフラを乗っ取ることができれば、敵対的な攻撃者は現地にいなくても、地域の地形を綿密に調べ、人や車両の動きを詳細に監視できてしまいます。
GreyNoiseは、攻撃の実行者をまだ特定できていません。また、稼働中の映像ストリームへの不正アクセスも確認しておらず、今回のキャンペーンによって標的デバイスが実際に感染し、その状態が続いているという具体的な証拠も見つかっていません。
アナリストによると、特定されたアドレスからの悪用の試みは完全に止まっています。Hikvision製の監視機器の所有者や管理者は、ファームウェアのバージョンを入念に確認し、利用可能なセキュリティパッチをただちに適用するとともに、機器が直接インターネットに公開されないよう断固として制限することが強く求められます。広く知られた古いHikvisionの脆弱性であっても、セキュリティ更新を適用しないまま機器を稼働させ続ければ、依然として極めて高い危険をはらんでいます。
翻訳元: https://meterpreter.org/hikvision-camera-attacks-ukraine/