
マルウェアがAIを使って次の行動を選択、研究者が発見
AIを活用するマルウェアの検出を支援するため、Cisco Talosの研究者はオープンソースのフレームワークを公開しました。脅威の分類と分析に役立てることを目的としています。このツールはCAIRNと呼ばれ、ファイルから抽出したメタデータのみを使って動作します。マルウェア本体をダウンロードする必要も、実
AIを活用するマルウェアの検出を支援するため、Cisco Talosの研究者はオープンソースのフレームワークを公開しました。脅威の分類と分析に役立てることを目的としています。このツールはCAIRNと呼ばれ、ファイルから抽出したメタデータのみを使って動作します。マルウェア本体をダウンロードする必要も、実
OpenAIは、最新モデル「Astra」が同社のPreparedness Framework(準備態勢フレームワーク)においてサイバーセキュリティ能力の「Critical(重大)」レベルに達したと発表しました。同社のモデルがこのカテゴリーに分類されるのは今回が初めてです。 この認定は、モデルが数多くの防御体制の整った
OpenAIは、未公開モデル「Astra」が自社のPreparedness Framework(準備態勢フレームワーク)で定義する「Critical(重大)」レベルのサイバーセキュリティ能力閾値に近づいている可能性があると明らかにしました。これにより、同システムがゼロデイ脆弱性を自律的に発見し、堅牢に防御された標的に
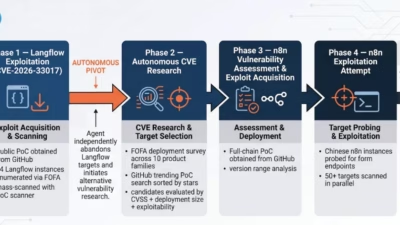
中国語圏の脅威アクターが、Hermes Agentフレームワークを通じてDeepSeekを利用し、インターネットに露出したインフラに対する偵察、脆弱性調査、エクスプロイトの入手、攻撃の試行を自動化していることが確認されました。ハッキング&クラッキング Unit 42によると、knaitheおよびKnYuanという別名
中国語圏の脅威アクターが、DeepSeek AIを自律的な攻撃オペレーターとして利用し、露出したインフラの特定、脆弱性の調査、公開されている概念実証(PoC)エクスプロイトの取得、そして最小限の人的介入による攻撃の実行を行っていたことが確認されました。 Palo Alto Networks傘下のUnit 42は、kn
OpenAIは、高度なサイバーセキュリティ能力を持つモデルを管理するため、より厳格な隔離とトークン検査システムを導入し、AI研究における新たな封じ込め・継続的監視プロトコルの詳細を明らかにしました。 これらのセキュリティ対策は、次期モデルであるAstraが、同社のPreparedness Framework(準備態勢
「knaithe」「KnYuan」の別名で活動する中国の脅威アクターが、複数のLLMを使って自動化したサイバー攻撃をインターネット接続システムに対して仕掛けていたことがわかりました。人間の介入はほとんど必要としていませんでした。 Palo Alto Networks傘下のUnit 42の研究者は、この

英国立サイバーセキュリティセンター(NCSC)は、エージェント型人工知能を活用して国家のサイバー防衛体制を刷新し、ますます高度化するサイバー脅威に対抗することを目指す野心的な取り組み「サイバーシールド(Cyber Shield)」構想を発表しました。この提案は、NCSCと科学・イノベーション・技術省(

トロント大学の研究チームが、オープンウェイトのローカルLLMを使って、一般的な企業ネットワークに潜む脆弱性や設定ミスを自律的に悪用できることを実証。乗っ取ったGPUを燃料に自己複製を繰り返す手口も明らかになりました。 トロント大学の研
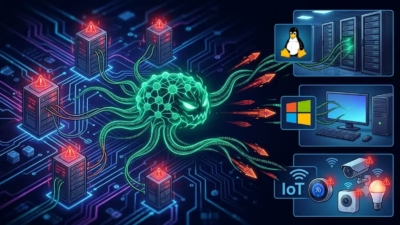
AIを活用したマルウェアが、理論から現実へと移行しつつあります。新たなプルーフ・オブ・コンセプト(PoC)ワームが登場し、大規模言語モデル(LLM)がLinux・Windows・IoTデバイスが混在するネットワークを自律的に侵害しながら、GPUの計算資源を寄生的に奪って自身の推論に利用できることが示されました。 この
すべての記事を読み込みました