攻撃者らが地下フォーラムで、企業のVPNアカウント、リモートデスクトップ接続、クラウドの認証情報、認証済みの業務アプリケーションセッションを宣伝しています。購入者にとっては、データ窃取、詐欺、スパイ活動、ランサムウェア攻撃の足がかりとなり得ます。
Store Big Data
宣伝されている価格は、PandaDocのセッションとされるものの250ドルから、製造業向けリモートアクセスの4,000ドルまで幅があります。
これらの宣伝は、侵害が確認されたものではなく、出品者の主張にすぎず、裏付けは取れていません。フォーラムでの評判、技術的な詳細、「売却済み」の表示があっても、アクセス権が実際に機能したことや、取引が成立したこと、その後の攻撃に使われたことの証明にはなりません。
また、今回の調査対象からは、出品者が直接アクセス権を入手したのか、他の攻撃者が確保した足がかりを転売したのかも判断できません。
DarkForumsに投稿された詳細な出品の一つは、北欧の倉庫自動化グループへのアクセスを宣伝していました。TeamCity、ドメインに参加したWindowsのビルドホスト、SQL Server 2017が対象です。
出品者は、TeamCityのSYSTEM_ADMIN権限、WindowsのSYSTEM権限、SQL Serverのsysadmin権限を保有していると主張しています。
関連するデプロイ用データベースには、130の顧客環境にまたがる1,133のターゲットが記載されていたとされます。
この主張が事実であれば、デプロイのワークフロー、埋め込まれたシークレット、顧客向けインフラが露出するおそれがあります。単一のワークステーションの侵害にとどまらず、サプライチェーンのリスクにつながる可能性があります。
注目すべきは、出品者がDomain Adminの認証情報の保有を否定している点です。特権グループのメンバーがSQLのログイン記録に現れていても、そのアカウントを掌握していることの証明にはなりません。
宣伝されているTeamCityへのアクセスは、脆弱性の悪用ではなく、既存のユーザーレコードを利用したものだったとされています。
Vulnerability assessment service
提供されたThreatMonの分析によると、研究者らは2026年11月2日から11月9日にかけて、DarkForums、Exploitin、PwnForumsで、アクセス権を販売する9件の出品を確認しました。
盗まれた認証情報の取引
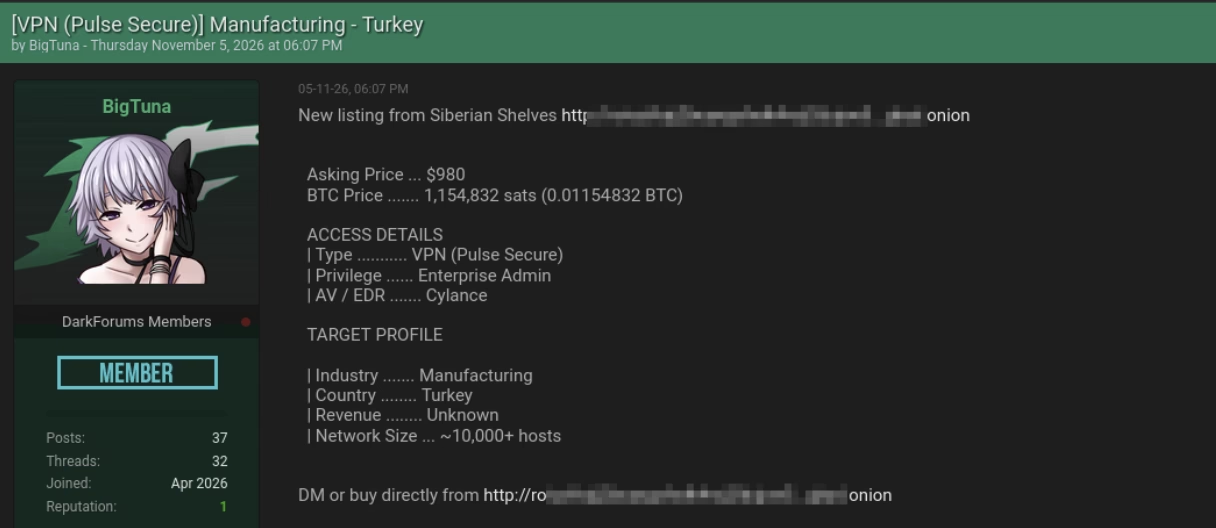
別の出品は、トルコの製造企業に対するPulse Secure VPNアクセスを980ドルで提示していました。出品者はEnterprise Admin権限と1万台超のホストを主張していますが、いずれも独自に検証された証拠による裏付けはありません。
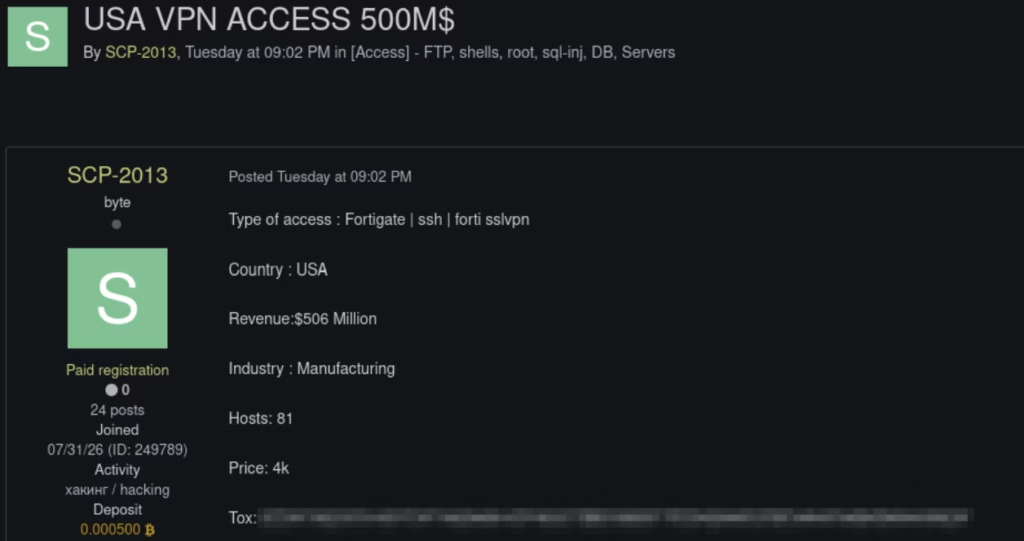
Exploitinでは、別の出品者が米国の製造企業に対するFortiGate、SSH、FortiSSLVPNのアクセスとされるものに4,000ドルを要求し、81台のホストに言及していました。ただし、出品内容から産業用制御システムへのアクセスは確認できません。
より広範なERP SaaSの宣伝では、Aliyunの認証情報、データベース、アプリケーションアカウント、APIトークンとされるものがまとめて提示されていました。
在庫一覧には、AccessKeyのペア180組(うち114組が有効とされる)に加え、ECSインスタンス525台、APIトークン44,807件が含まれていました。これらの数字はすべて出品者の主張によるものです。
別の宣伝では、モバイルゲームのパブリッシャーのリポジトリとデプロイサーバーが提示されており、クラウドキーが含まれているとされています。
こうしたまとめ売りのアクセスは、開発インフラがソースコード、本番サービス、特権IDを結び付け得ることを示しています。
アプリケーション層では、250ドルのPandaDocの出品が、保険代理店のアクティブなセッションを謳っていました。身元情報や保険情報を含む8,000件超の文書が露出するとされています。
提供された分析では、この露出について独立した裏付けは示されていません。
そのほかの出品には、フランスのRDPアクセス、ホスティングインフラ、米国の販売業者のAWS S3、FTP、Slack、Twilio、BrowserStackの各アカウントがありました。
フランスのRDPの出品者は後に、アクセス権は売却され、悪用されたと主張しました。SGSへの言及を含むこの発言は、確認済みのインシデントの証拠ではなく、今後の調査の手がかりにとどまります。
中心的なリスクは、アクセス権の転売が可能な点です。ある攻撃者が確保した足がかりは、異なる目的を持つ購入者に売り込まれる可能性があります。
信憑性のある出品を確認した組織は、証拠を保全し、認証テレメトリーを突き合わせ、特権アカウントを見直したうえで、クラウド、データベース、デプロイ環境に不審な動きがないかを調べるべきです。
露出が疑われる場合は、パスワードのリセットだけでは不十分です。認証情報のローテーションに加え、対応している範囲でセッションやトークンの失効も求められます。
外部監視は、こうした調査を補完できます。ThreatMonは、地下フォーラムの投稿、露出した認証情報、マーケットプレイスの出品を監視しているほか、アタックサーフェス向けのサービスで外部から見える資産をマッピングしていると説明しています。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/stolen-credentials-trading/