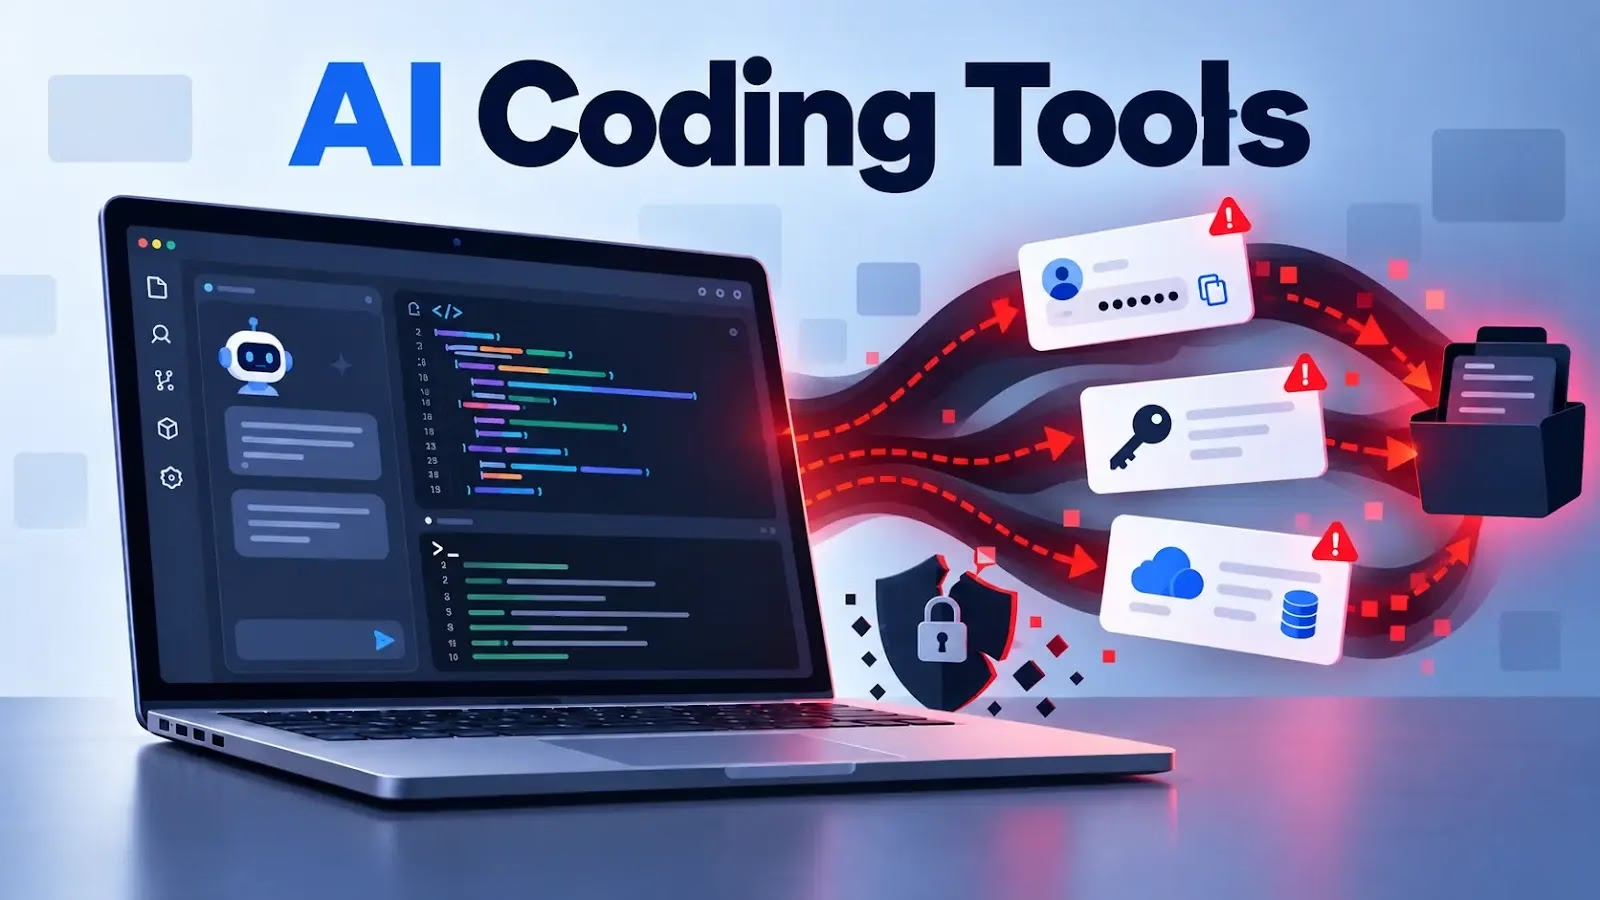
新たに確認された情報窃取型マルウェア「Aokigahara」が、AIコーディングアシスタントや開発者のワークステーション、クラウド認証情報を狙っています。認証情報の窃取対象は、ブラウザや暗号資産ウォレットにとどまらず広がっています。
標的となるのは、Claude CodeとClaude Desktop、ChatGPT Desktop、Codex、Cursor、Windsurf、GitHub Copilot、Gemini CLI、JetBrains AI Assistantなどです。
このマルウェアは、各製品の既知の脆弱性を突くわけではありません。ローカルのアプリケーションストレージを探索し、価値のありそうなファイルを探し出します。ただし、標的とする設定ファイルのすべてに、利用可能な認証情報が含まれているとは限りません。
Vulnerabilityassessment tool
Aokigaharaには専用の「aisessions」ハンドラーがあり、Codexの認証ファイルと設定ファイル、Claudeの認証情報、CursorとWindsurfの状態データベース、そしてGitHub Copilotのストレージを収集します。
収集範囲はAmazon Q、Kiro、AWS認証情報、AWSシングルサインオン(SSO)のキャッシュにも及びます。さらにWindowsの資格情報マネージャーにも問い合わせるため、通常のファイル以外からも情報を集めます。
有効なトークンが渡ると、攻撃者は侵害したAIアカウントにアクセスできます。有料サービスを不正に利用したり、非公開の会話内容や開発情報を盗み見たりすることも可能です。アクセス権の転売も、収益化の手段として考えられます。
ただしCheck Pointの分析では、運営者が盗んだ情報で実際にどう収益を得ているかは確認されていません。収集したセッションがすべて有効であるかどうかも、裏付けられていません。
SymantecのThreat Hunter Teamによる関連調査では、このマルウェアを「Aoki」(別名Aokigahara)として追跡しています。
調査結果によると、AI関連の認証情報の収集機能は新しいバージョンで登場しました。今回の分析対象は、まったく別のマルウェアファミリーではなく、窃取機能が進化を続けているものだとみられます。
Check Point Researchはこのマルウェアを報告しました。実環境で確認されたもので、広く使われているAIアプリケーションから認証ファイル、セッションデータ、設定ファイルを収集する専用ルーチンが見つかっています。初期のバージョンは「Kamidere」や「Stygian」として出回っていた可能性があります。
別の「ide」ハンドラーは、Visual Studio Code、Cursor、Windsurf、JetBrains製品などのコードエディターや開発環境を探索します。
標的はGitの認証情報ファイル、秘密鍵を含む可能性のある.ssh配下のファイル、AWS・Azure・Google Cloudの認証情報および設定ファイルです。条件に一致した内容は、マルウェアのアップロードルーチンに渡されます。
被害はAIサブスクリプション単体にとどまらない恐れがあります。盗まれた秘密情報が有効であれば、リポジトリやクラウドリソース、連携する開発サービスにアクセスされる可能性があります。
実際の影響は、認証情報の有効性や権限の範囲、収集したファイルに復元可能な秘密情報が実際に含まれているかどうかで変わります。
従来型の機能も豊富です。ブラウザのパスワードやCookieの窃取、スクリーンショットの取得、クリップボードの収集、暗号資産ウォレットの情報収集に加え、メッセージング、メール、VPN、FTP、パスワード管理アプリからも情報を盗みます。
別途投下されるコンポーネントがクリップボードの改ざんを担当しますが、標的とするウォレット形式は確認されていません。
このマルウェアは、暗号化した設定情報を.stgcfgセクションに格納し、AES-256-CBCで復号します。
ProtectDevices
設定フィールドでは、コマンド&コントロール(C2)インフラ、サーバーのX25519公開鍵、モジュールの選択、証明書ピンニングの設定、フォールバックURLを定義します。無効化されたモジュールも、実行ファイル内に残ったままです。
データの送出には/gate/handshake、/gate/chunk、/gate/completeを使います。X25519による鍵交換で共有鍵の素材を確立し、SHA-256で導出した鍵を使って、収集したZIPアーカイブをAES-256-GCMで暗号化します。
アップロード時のヘッダーには、収集モジュールとチャンクのシーケンス番号が含まれます。
完了メッセージはアップロード段階の終了を示すだけで、すべての転送が成功したことを独立して確認するものではありません。
任意で有効にできる解析対策チェックでは、デバッガーの兆候、仮想化の痕跡、ハードウェアリソース、プロセス数、カーソルの動き、不審なアカウント名を調べます。
言語設定に基づくチェックによって、実行を終了させることもできます。これらの制御により自動解析は難しくなります。一方で運営者は、ビルドごとに収集機能を選べます。
最近の検体は、User-AgentにMicrosoft-CryptoAPI/10.0を使って通信しています。分析したバージョン間で開発が続き、設定も変更されていることがうかがえます。
IOC(侵害指標)
| 種別 | 値 |
|---|---|
| Aokigahara SHA1 | 007137599bc4d69ee952a5228b5fcb2c3b9a95a7 |
| Aokigahara SHA1 | 00d52c7e759d878f0d8a117502f6d854af13f007 |
| Aokigahara SHA1 | 04eddccb79db41e03a4ee8542e8a33d7f1d9fe18 |
| Aokigahara SHA1 | 057a2d1dedeb93b7765c455a9e0c469e7cbe4843 |
| Aokigahara SHA1 | 079ddf5cc7d6ca2e02f860f87d4d18c83db9d331 |
| Aokigahara SHA1 | 0b74ce90a39278fb97fe94f6306af71cbe679503 |
| Aokigahara SHA1 | 0c46ac5555cf8f305c1345a21d0802c52bf52cd8 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンスプラットフォーム内に限ってください。
平均復旧時間(MTTR)を21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/ai-coding-tools-targeted/