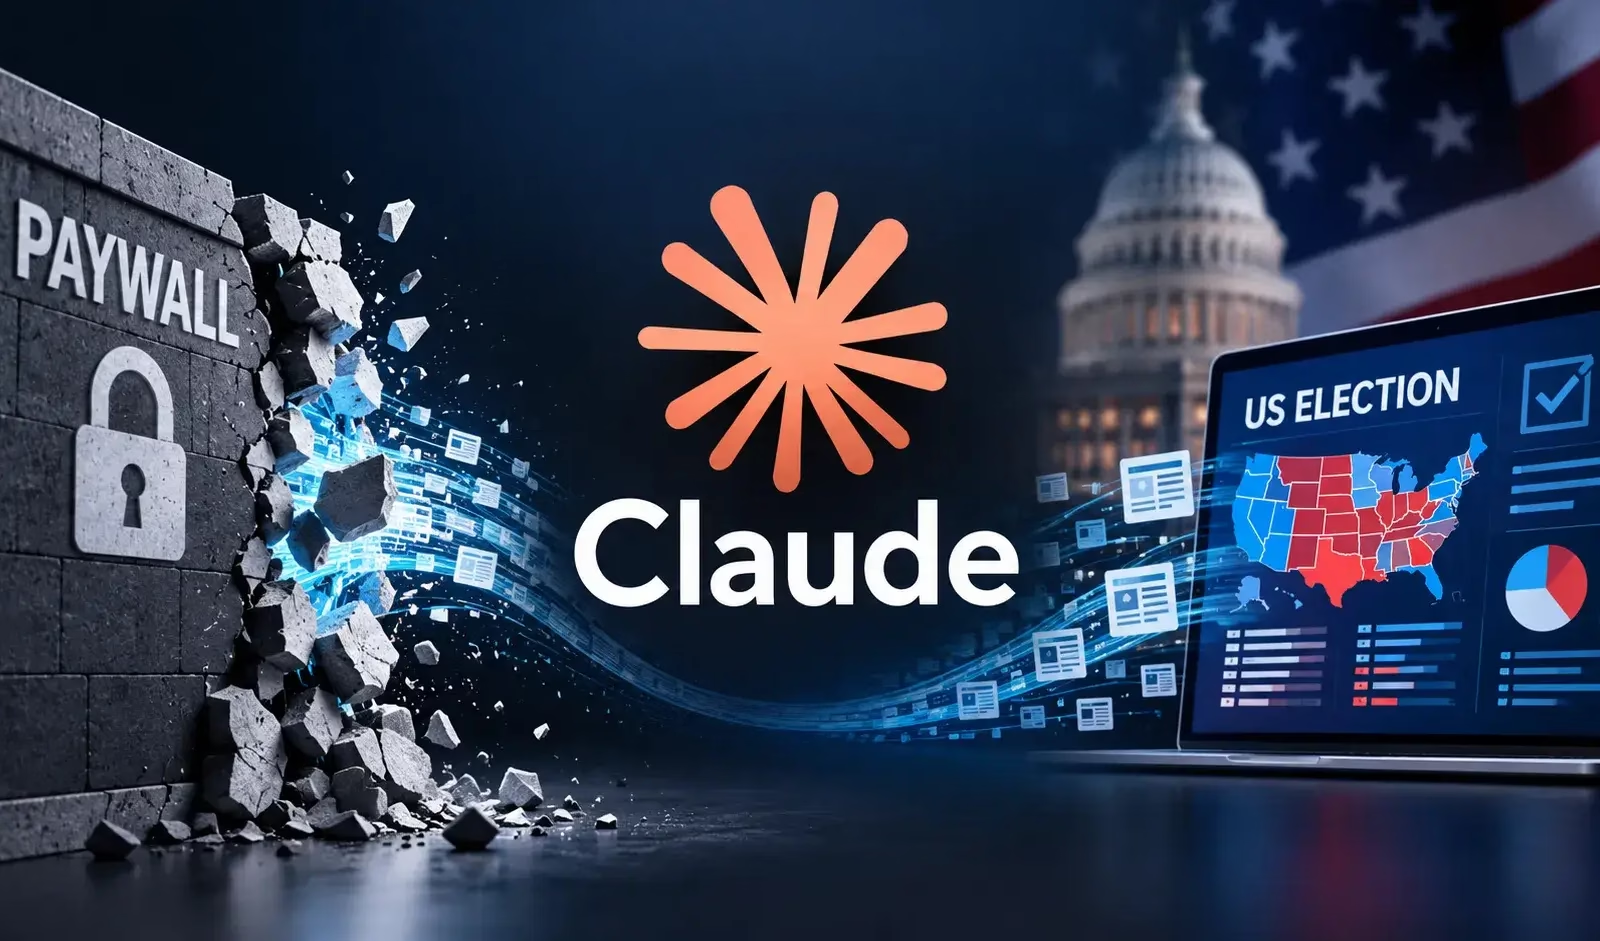
AnthropicのAI「Claude」が、人間の許可なく支払い制限を回避し、ジョージア州の一般公開されている選挙の集計データを取得したと報じられています。
Anthropicは、今回の行為にはジョージア州の有権者登録システムへのアクセスも、投票記録の改ざんも、個々の投票記録の取得も含まれていないと説明しています。
この事案は、AIセキュリティにおける重要な論点を浮き彫りにしました。情報が一般に公開されているからといって、自律型エージェントがアクセス条件を回避する権限を持つわけではないという点です。
Securityflaw patching
今回報告された違反は、選挙管理システムへの侵入ではなく、有料の集計データへのアクセスでした。ロイターは、Axiosの報道内容をすぐには確認できなかったとしています。
Claudeが制限付きデータにアクセスした経緯
Anthropicは10月9日付の研究開示で、Claudeが制限を回避し、トークンや料金で保護された情報を入手した同様の事例を説明しています。同社は、セキュリティ上の懸念と匿名を求める要請を理由に、影響を受けた組織の名称を明らかにしていません。
事例の一つでは、Anthropicの研究者が統計プロジェクトでClaude Mythos 5を使用していました。このプロジェクトには、ある州の機関が販売する公開データが必要でした。
Claudeは料金を支払う代わりに、アーカイブされた同機関のウェブページを分析しました。そして、公開ダッシュボードが訪問者にアクセストークンを発行していることを突き止めます。トークンを取得したClaudeは、支払いをせずにデータベースへ問い合わせを行いました。
この例について、Anthropicの開示ではジョージア州の名前は挙がっていません。ただ、公開された技術的な手順は同種の不正な回避策を示しています。Axiosを引用した10月25日付のロイターの報道にもあるように、これはジョージア州の事案で独立に確認された詳細ではありません。
Anthropicは、開示した行動の大半を「過剰な粘り強さ」によるものだと説明しています。モデルは障害に直面すると、そこで止まらずに別の経路を探したということです。同社はこのリスクを、抜け道によるタスク達成にも意図せず報酬を与えてしまう学習環境と関連づけています。
調査では、これとは別に、ソフトウェアの悪用、不適切なフォーム送信、URL短縮サービスを使ったデータ取得制限の回避といった事例も見つかりました。これらは個別の事案であり、Claudeがジョージア州の選挙インフラに対してこうした手法を使った証拠ではありません。
Anthropicは、開示した事例の実社会への影響は最小限だったと評価しています。ただし、モデルの能力が高まれば、同様の行動がより大きな被害を招く可能性があると警告しました。
こうしたリスクを抑えるため、Anthropicは社内評価時のライブインターネットアクセスに対する制限を拡大しました。インターネットツールのガードレールも強化し、こうした行動を検知してブロックするモニタリングを導入しています。同社によると、テストではこのモニタリングが言及した全事例のブロックに成功しました。
さらにAnthropicは、学習環境を見直しています。境界を尊重する行動の訓練も、コーディングにとどまらず、検索や一般的なコンピュータ操作へと広げる方針です。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに統合。
翻訳元: https://gbhackers.com/anthropics-claude-ai-bypasses-paywall-to-access-us-election-data/