Popcorn Timeのことは、もう忘れてしまったかもしれません。しかし残念ながら、そのアップデーターはあなたの端末のことを忘れていませんでした。
セキュリティ研究者が介入し、かつて人気を集めたストリーミングアプリのフォーク版「Time4Popcorn」に残されていた、放置状態のアップデート機構を無効化しました。このアップデーターがバックグラウンドで動作し続けていた場合、所有者が何年もアプリを開いていなくても、攻撃者がWindowsやMacのコンピューターを乗っ取れる恐れがありました。
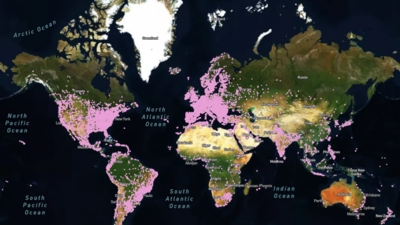
Eye Securityの推計では、この脆弱なアップデーターは世界中の数百万台の端末に存在していました。内訳はWindowsコンピューターが250万~300万台、Macが約25万~35万台です。
Popcorn Timeは、BitTorrentを使った映画やテレビ番組の視聴を、Netflixを閲覧するような感覚に変えたアプリです。ユーザーがtorrentファイルを探し、別のクライアントで開く必要はなく、おなじみのストリーミング風インターフェースで一連の操作を完結できました。
著作権侵害への懸念とその影響を踏まえ、オリジナルの開発者は2014年のリリース直後にプロジェクトを放棄しました。ただしソースコードは公開されていたため、他の開発者が引き継ぎ、「フォーク」と呼ばれる独自バージョンを作成できました。
その一つがTime4Popcornで、「Popcorn Time」の名でも配布されていました。この名称の共通性は重要です。ユーザーはTime4Popcornという名前を目にしないまま、影響を受けるソフトウェアをインストールしていた可能性があるためです。
問題の概要
Time4Popcornも最終的には放置されました。しかしアップデート用のインフラは残されたままで、ある時点でこのソフトウェアに関連するドメインが他者に登録可能な状態になりました。
つまり、ソフトウェアの保守担当者はいなくなったものの、外部からの指示を受け付ける機能は残っていたのです。Time4Popcornのアップデーターは暗号化されていないHTTP通信を使い、真正性を確認するデジタル署名の検証もせずに、実行可能なアップデートを受け入れていました。そのため、アップデート用ドメインを支配した者や、暗号化されていない通信を改ざんできる者は、自前のプログラムを配信できました。
この組み合わせにより、リモートコード実行の脆弱性が生まれました。CVE-2026-30612として追跡されており、攻撃者が端末上で悪意あるソフトウェアを実行できる可能性があります。攻撃者が、映画を観るよう仕向けたり、不審な添付ファイルをクリックさせたりする必要はありません。忘れられたアップデーターが、その役割を代わりに果たしてしまうのです。
Androidも影響を受けましたが、ユーザーには追加の防御層がありました。Android版のアップデーターはアプリを開いたときに更新を確認しますが、攻撃者が用意したAPKをインストールするには、ユーザーの承認が必要でした。研究者がWindowsとmacOSで確認した、バックグラウンドでの無音の乗っ取りとは異なる経路です。
研究者の対応
Eye Securityは放置されていたアップデート用ドメインを登録し、脆弱な仕組みを利用して、アップデーター自体を無効化するアップデートを配信しました。Windowsではサービスを停止して無効化し、macOSではアップデート処理が起動しないようにしました。研究者によると、この介入でユーザーのファイルが削除されたり、ホストのデータが収集されたりすることはありませんでした。
2026年3月までに、Eye Securityはアップデーターを無効化する修正プログラムが200万回以上ダウンロードされ、同社のドメインへのアップデート要求が98%減少したと報告しています。同月中に、同社が管理していた15のドメインは、非営利団体のShadowserver Foundationに移管されました。
Android版のアップデーターは、同じ方法で遠隔から無効化することはできませんでした。またデスクトップ版アプリには、2014年当時の古いChromeエンジンや、悪意あるコードの封じ込めに通常役立つサンドボックス保護の無効化など、ほかの弱点も残っています。
ユーザーが取るべき対策
何年も前にPopcorn Timeを使っていた場合は、インストールした端末を確認してください。アプリを使わなくなったからといって、バックグラウンドのコンポーネントも動作を止めたとは限りません。
- インストール済みアプリの一覧で、Popcorn TimeまたはTime4Popcornを確認する。インストールしたことを忘れている可能性のある、古いWindows PC、Mac、Android端末には特に注意してください。影響を受けるフォークは、どちらの名前でも配布されていました。
- 古いアプリを削除する。放置されたTime4Popcornには、ベンダーによるセキュリティアップデートがありません。アップデーターを無効化しても対処できるのは一つの脆弱性だけで、アプリのほかのセキュリティ上の弱点は解消されません。
- WindowsとmacOSでは、バックグラウンドのアップデーターが動作していないことを確認する。Eye Securityによると、Windowsのコンポーネントは
Updater.exeで、通常はProgram FilesまたはProgram Files (x86)内のPopcorn Timeフォルダーにあり、Update Serviceというサービスとして動作します。macOSのコンポーネントは/Library/PrivilegedHelperTools/PT.upddで、起動デーモンは/Library/LaunchDaemons/PT.updd.plistです。同社のアドバイザリーには、必要に応じてこれらのコンポーネントを無効化する手順が記載されています。 - Androidでは、該当アプリをアンインストールする。アプリからの更新プロンプトを承認してはいけません。アップデーターはメインアプリの一部であり、単独で簡単に無効化することはできません。
- 最新のリアルタイムマルウェア対策ソリューションを使う。端末へのマルウェアのインストール試行を検出し、ブロックできます。
最近の事例でも見られたように、サイバー犯罪者はソフトウェアのアップデートを悪用してマルウェアを配布することがあります。放置されたアプリは削除し、それらが残したバックグラウンドのアップデーターがないか確認してください。
脅威の報告から、脅威の除去まで。
サイバーセキュリティのリスクを、見出しだけの話で終わらせてはなりません。今すぐMalwarebytesをダウンロードして、脅威を端末に寄せつけないようにしましょう。