
ハッカーがccTLDレジストリに侵入、Googleドメインなどを乗っ取り
ハッカーがガーナ、米領サモア、シエラレオネの国別トップレベルドメイン(ccTLD)に関わるサードパーティの運用事業者を侵害し、権威DNSレコードを改ざんしました。これにより、Googleの複数のドメインに対する不正なHTTPS証明書を取得したほか、.GH、.AS、.SLの各ccTLD配下のドメインも乗っ取りました。
ハッカーがガーナ、米領サモア、シエラレオネの国別トップレベルドメイン(ccTLD)に関わるサードパーティの運用事業者を侵害し、権威DNSレコードを改ざんしました。これにより、Googleの複数のドメインに対する不正なHTTPS証明書を取得したほか、.GH、.AS、.SLの各ccTLD配下のドメインも乗っ取りました。
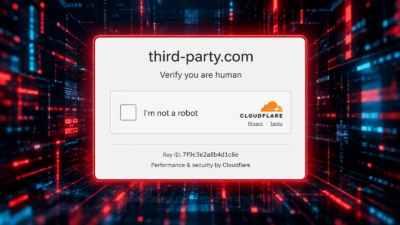
開発者向けドキュメントやコード例でプレースホルダーとしてよく使われる「third-party.com」というドメインが、Windowsユーザーを騙してPowerShellコマンドを実行させようとする偽のCloudflare認証ページを配信していることが分かりました。 third-party.comというドメインは、開
9年間クリーンな証明書透明性履歴を持つドメインは、メールフィルターから信頼されます。それこそが問題の本質です。 私はここ2年間、インシデントレスポンスと脅威インテリジェンスに携わってきました。これから説明するパターンは、本来な
Google WorkspaceマーケットプレイスやGitHubマーケットプレイスからアプリをインストールすると、会社のメール、ファイル、カレンダー、コードリポジトリ、CIワークフロー、組織設定、シークレットへのアクセス権をサードパーティに付与することになります。マーケットプレイスへの掲載は、こうした
攻撃者は休止中のメンテナーアカウントにメール乗っ取り攻撃を実行し、認証情報を盗むマルウェアを含む新しいnode-ipcバージョンを公開しました。 node-ipcという人気のあるnpmパッケージが侵害され、ハッカーが認証情報を盗むマル

GoDaddyは、有効な27年前のドメインの完全な管理権を別の顧客に譲渡したが、認証プロセスを通す必要もなく、支援資料のアップロードも要求しなかったという主張を現在調査中です。 このセンセーショナルな告発は、ペンシルベニア州のIT企業Flagstream TechnologiesのパートナーであるLee Landi

UNC6692として追跡されている脅威グループは、ソーシャルエンジニアリングを使用して「Snow」という名前の新しいカスタムマルウェアスイートを展開しています。これはブラウザ拡張機能、トンネラー、バックドアを含みます。 彼らの目標は、認証情報の盗難とドメイン乗っ取りを通じた深いネットワーク侵害の後、機密データを盗

NordVPNとTechRadarが3つのグローバルサイバー犯罪キャンペーンを発...
長年にわたり、Notepad++は人々が深く考えずにインストールする類のツールの...

ハッカーが休眠中のSnapcraftアプリを乗っ取り、暗号資産を盗むマルウェアを...
すべての記事を読み込みました