研究者らは、BitTorrentクライアント「Popcorn Time」のフォークである放棄済みアプリ「Time4Popcorn」の脆弱なアップデーターをリモートから無効化しました。この脆弱性を放置すれば、攻撃者が数百万台のコンピューターで昇格した権限により悪意あるコードを実行できる恐れがありました。
この脆弱性は「CVE-2026-30612」として追跡されています。影響を受けるのはWindowsおよびmacOS向けのアップデーターで、放棄されたアプリのドメイン(popcorntimeupd.xyz)に暗号化されていないHTTPで接続し、デジタル署名を検証せずに実行ファイルを受け入れていました。
このアップデート用ドメインを管理する者なら誰でも、HTTP通信を改ざんできます。その結果、Windowsでは SYSTEM 権限、macOSでは root 権限でコードを実行できる状態でした。
Popcorn Timeは、Netflixに似たインターフェースにBitTorrentのダウンロード機能を統合したアプリです。ユーザーは違法コンテンツを、アプリ内でそのまま視聴できました。
このプロジェクトは法的な理由で放棄されましたが、その後、合法的なコンテンツストリーミングアプリとして再始動しました。一方で、Time4PopcornなどのフォークがPopcorn Timeの名前で登場し、短期間で数百万人のユーザーを集めました。
Eye Securityの研究者らは、popcorntimeupd.xyzドメインを取得したところ、このセキュリティリスクを発見しました。Time4Popcornへの接続は、Windowsで最大300万件、macOSで35万件を観測しました。
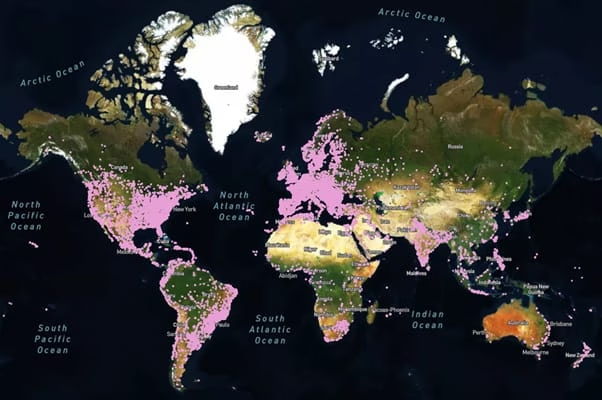
接続元は、一般家庭向けのISPのほか、企業、政府、軍のネットワークにも及びました。ただし、実際にアプリを使っていたユーザーはいないとみられます。インストールされたまま忘れられていたようです。
Eye Securityは報告書で、「私たちがアップデートを配信できたなら、数百万台のシステムでコードを実行できた可能性があります」と指摘しました。さらに、「悪意ある者の手に渡れば、影響は深刻だったでしょう」と付け加えています。
この発見を受け、研究者らはこのサービスに関連するドメインをさらに14件登録しました。
システムの保護
Eyeは2025年11月から2026年3月にかけて、脆弱なアップデート機構を利用して修復コードを配信し、アップデーターを停止・無効化しました。
このペイロードはホストのデータやテレメトリーを収集せず、ユーザーのコンピューター上のファイルも削除していません。活動は完全に合法な範囲にとどめたとしています。
Eyeによると、テスト中にペイロードの修正が必要になりました。サービスを無効化する動作がウイルス対策製品に検知されたため、これを回避する必要があったためです。
修復コードの配信後、Eyeは200万件のアップデートダウンロードを記録しました。今年3月1日までに、同社のアップデート用ドメインへのリクエストは98%減少しました。
修復作戦が成功裏に完了したため、ドメインの所有権は非営利のセキュリティ団体The Shadowserver Foundationに移管されました。
こうした成果はあったものの、研究者らはアプリのユーザーにとってリスクが完全に解消されたわけではないと警告しています。
第一に、Androidユーザーは依然として危険にさらされています。アップデートのインストールにはユーザーの操作が必要で、研究者らはモバイル版のアップデーターをリモートから無効化できませんでした。
第二に、Time4Popcornアプリは2014年の極めて古いChromeエンジンを使用しており、サンドボックス保護もありません。このため、攻撃に悪用される恐れがあります。
最善の対策は、ユーザーがこのソフトウェアをシステムから完全に削除することです。