
ボットネット、敵対的攻撃、データポイズニングがリーダーのAI脅威リストの上位に
企業はAIへの投資を増やす一方で、AIシステムへの攻撃を、最も対応準備が整っていない脅威に挙げています。PwCは2026年5月から7月にかけて、71カ国のビジネス・テクノロジー部門のリーダー3,934人を対象に調査を実施しました。このうちセキュリティ・テクノロジー部門の幹部の半数が、こうした攻撃を準備
企業はAIへの投資を増やす一方で、AIシステムへの攻撃を、最も対応準備が整っていない脅威に挙げています。PwCは2026年5月から7月にかけて、71カ国のビジネス・テクノロジー部門のリーダー3,934人を対象に調査を実施しました。このうちセキュリティ・テクノロジー部門の幹部の半数が、こうした攻撃を準備
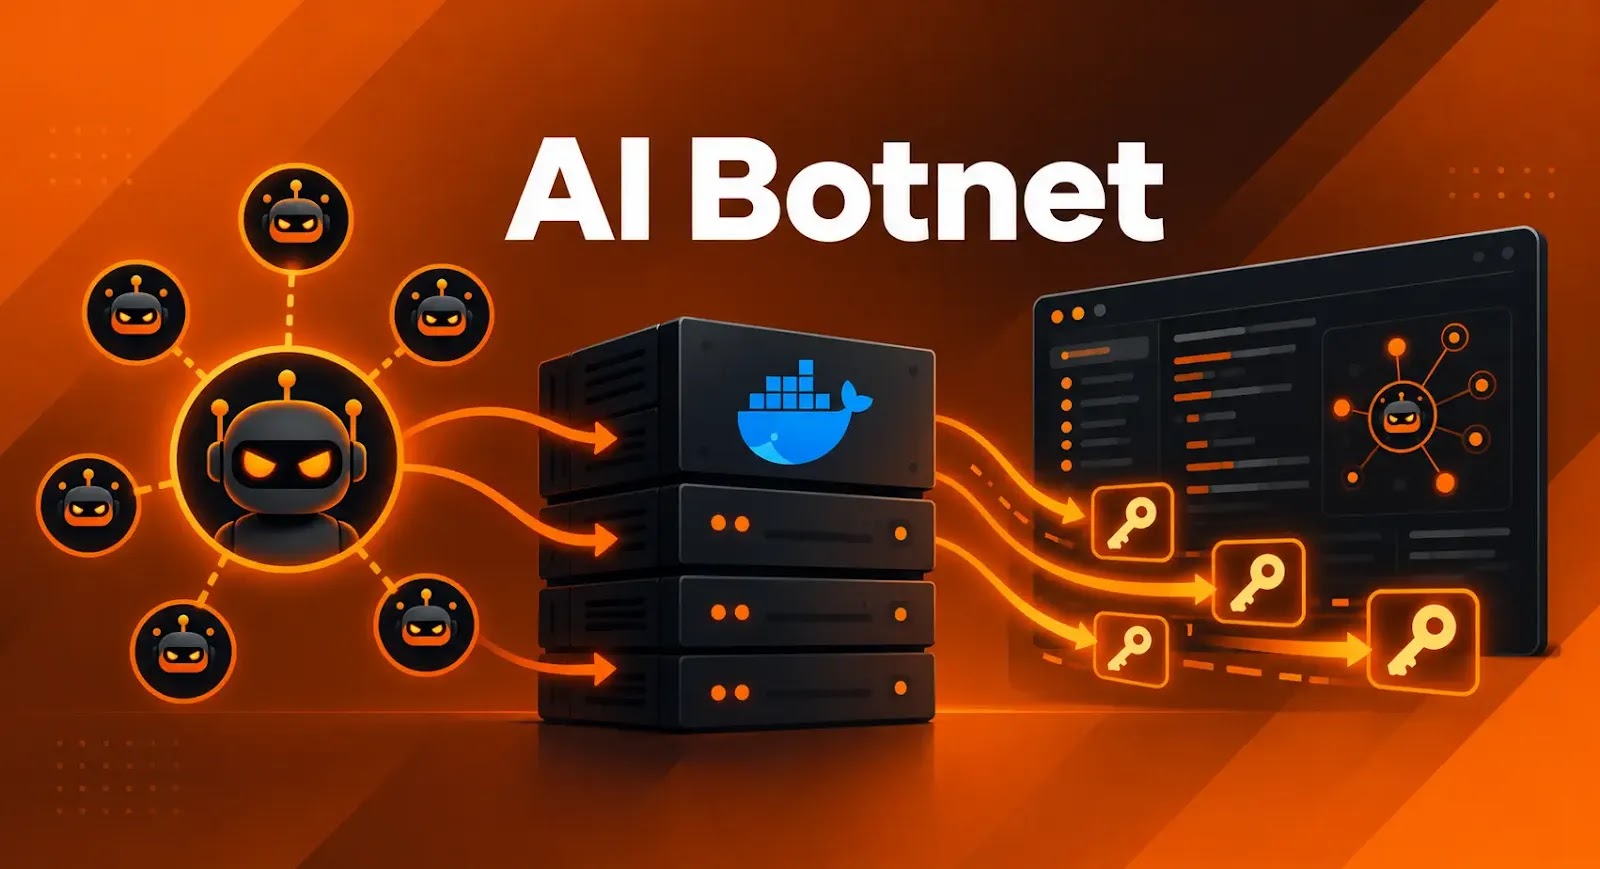
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
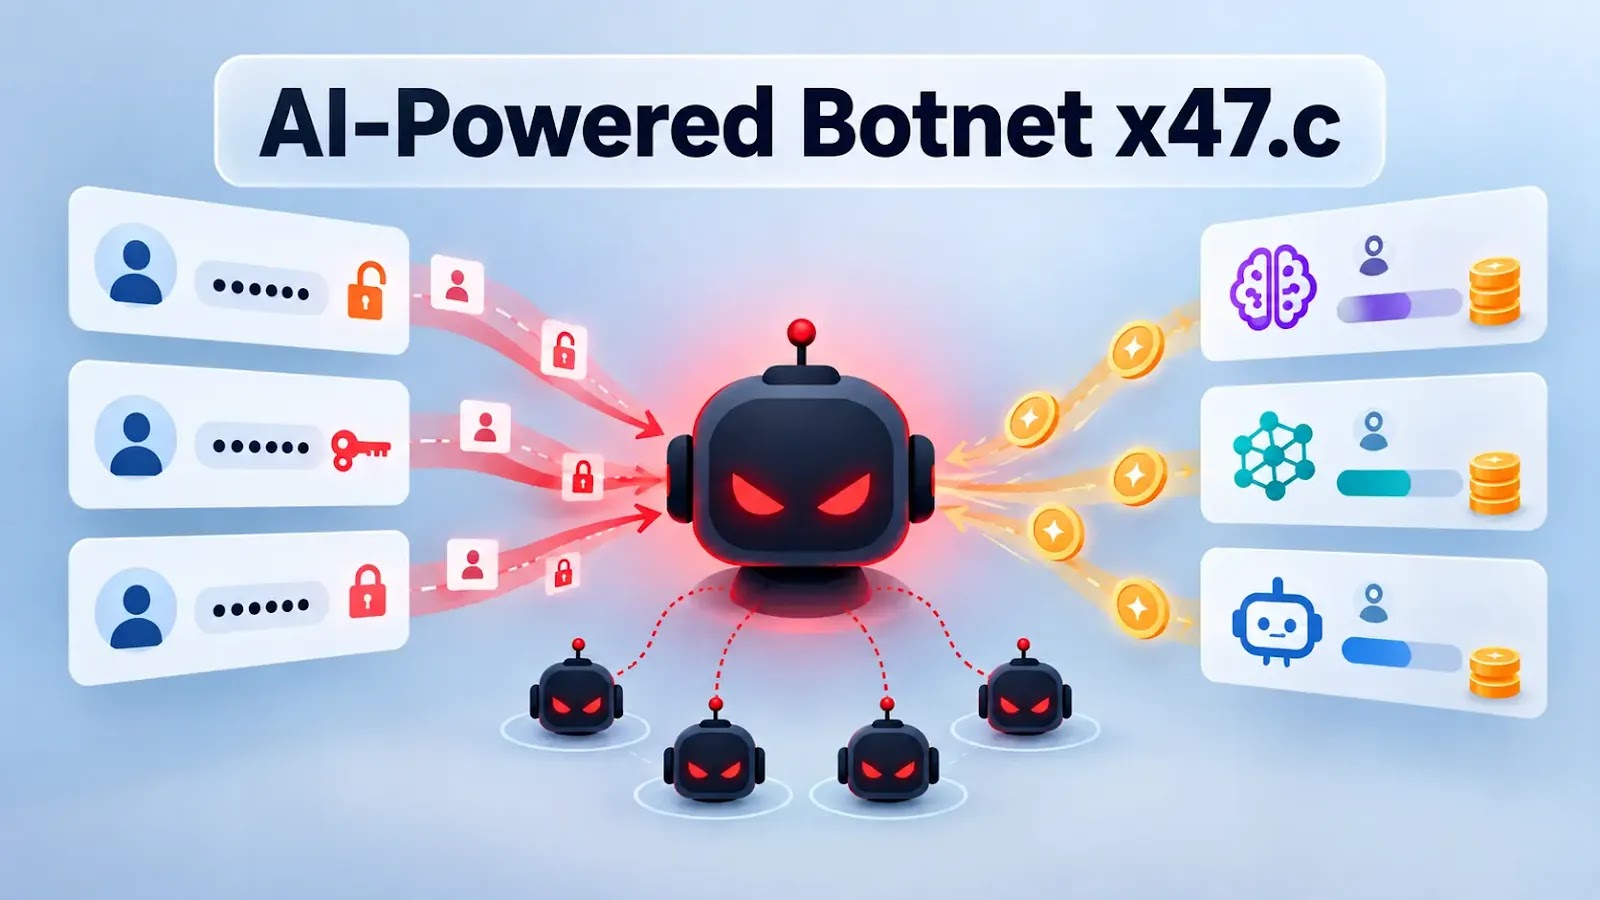
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
新たに発見されたDockerボットネットが、侵害したホストにAIエージェントを埋め込み、盗んだ認証情報を攻撃者に送信していることがわかりました。ThreatDownの研究者らは最近、「Carbonato」と呼ばれるボットネットを発見しました。Carbonatoは、ポート2375に公開された認証なしのDockerデーモン
管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デー
「Carbonato」と呼ばれる新種のボットネット型マルウェアが、セキュリティ設定の甘いDockerデーモン稼働ホストを狙い、Hermes Agent AIフレームワークをインストールして制御を奪う攻撃を行っていることが分かりました。 このマルウェアはワームのような自己増殖機能を備えており、認証機能のない状態で公開さ
人工知能の急速な発展をめぐる数々の発覚が相次いだこの夏、研究者たちが特に警戒したのは、暴走したボットがインターネットに入り込み、少なくとも一件では互いに連携し合っていたという事実でした。 AIエージェントの群れがインターネット全体を乗っ取ることはあり得るのでしょうか。Anthropic社のCEOダリオ・アモデイ氏は今
これまで報告例のなかったWindows向けボットネット「x47.c」が、18種類の攻撃手法を提供していることが判明しました。その中には、被害者が有料契約しているAIクレジットを枯渇させることを狙った手法も含まれています。 Qrator Research Labsが9月23日に公開した調査報告によると、販売者であ
人工知能の研究者たちは長年にわたり、この技術が人類を絶滅させかねない方法について警鐘を鳴らしてきました。AIボットが手に負えない疫病を作り出す、核戦争を引き起こす、あるいはある思考実験にあるように地球全体をペーパークリップ工場に変えてしまう、といった具合です。 AI業界内外では、こうした破滅シナリオの現実味をめぐる議
D-Linkは、公開の実証コード(PoC)が存在し、パッチが未提供の最大深刻度の脆弱性(CVE-2026-86296)について顧客に警告しました。この脆弱性はレガシー製品であるデュアルバンドWi-FiルーターDIR-822Aに影響します。 この脆弱性は、DHCPサーバーコンポーネントにおけるスタックベースのバッファオ
すべての記事を読み込みました