PHPのセキュリティチームは、デフォルトではない構成のシステムに影響し、パッチがまだ提供されていない新たなリモートコード実行(RCE)脆弱性について、緩和策を公開しました。
PHPはオープンソースのWeb開発言語で、インターネット上の全Webサイトのほぼ70%で使われています。VirusTotalの推計によると、インターネットに公開されているPHPホストは510万台以上あります。そのうち約380万台は、少なくとも1つのポートが攻撃に対して開いた状態です。
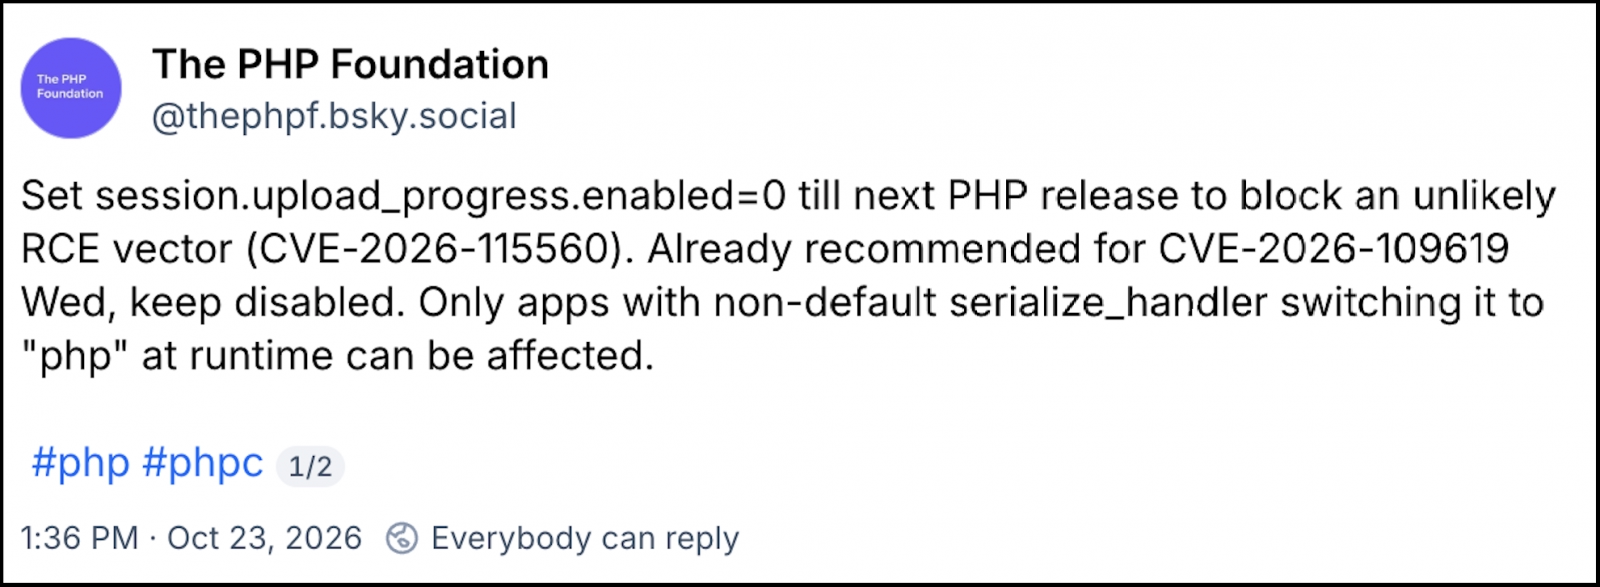
金曜日に公開されたアドバイザリーによると、このセキュリティ上の欠陥(CVE-2026-115560として追跡)は、「設定とアプリケーションコードの組み合わせが特殊な」システムを狙った場合にのみ悪用できます。
「アプリケーションが設定でsession.serialize_handlerをphp_binaryまたはphp_serializeに指定し、session_start()を呼び出す前にini_set()で実行時にphpへ切り替えている場合が該当します。さらに、セッションアップロード進捗の機能が有効なままになっている必要もあります」と、PHPチームは説明しています。
「実行時にシリアライズハンドラーを変更しないアプリケーションは、この機能を有効にしたままで問題ありません。このような構成は実際にはほとんど考えられないため、通常のリリースサイクルで対応します。次回のリリースで、CVE-2026-115560の完全なアドバイザリーを公開する予定です」
PHPの開発者は、セキュリティパッチが提供されるまでの対策として、session.upload_progress.enabled=0の設定を推奨しています。さらに、「すでにこの設定を適用している場合は、そのまま維持してください。追加の対応は必要ありません」と付け加えました。
この緩和策は、水曜日に他の2件の重大なRCE脆弱性(CVE-2026-109618とCVE-2026-109619)にパッチを適用する前に、すでに実施されているはずです。この2件は「PHP2Shell」と総称されています。
PHP2Shellの脆弱性、すでに攻撃の標的に
PHPのセキュリティチームは、PHP2Shellの脆弱性にパッチを適用しました。その前日には、管理者に対し、更新プログラムが公開され次第すぐに適用できるよう準備することを呼びかけていました。
パッチの公開前に、概念実証(PoC)コードがいくつか公開されました。ただしPHPのセキュリティチームによると、実際に動作するものはありませんでした。
それでも、複数のセキュリティ企業(Cloudflare、watchTowr、Previdian、Hadrian、Patchstackなど)が、公開前の段階で攻撃の試みを検知しました。いずれも失敗に終わっています。PHP2Shellの脆弱性に関する一部の情報(CVE IDや、一部の重要インフラ事業者に提供された緩和策のアドバイスを含む)が、オンラインで流出していたためです。
Amazon Threat Intelligenceのセキュリティ研究者も、水曜日にセキュリティパッチが公開される4日前から、攻撃者がPHP2Shellの脆弱性を狙い始めていたと明らかにしました。
「実際のペイロードや匿名化インフラの選択はさまざまで、複数の攻撃者によるものとみられます。技術的な分析は現在も続いており、これらの試みが実環境のシステムで成功し得たかどうかは不明です」と、AWSの最高情報セキュリティ責任者(CISO)であるCJ Moses氏は述べています。
同氏は「PHP2Shellは現在、実環境で広範な攻撃の試みを受けています」とも付け加えました。ただし、攻撃が(仮にあったとして)どれだけ成功したかは分かっていません。
Dataminrの脅威調査・サイバーエンジニアリングチーム(TRACE)も、木曜日のレポートで次のように述べています。脆弱性の公開以降に確認された活動は、スキャン、フィンガープリンティング、動作しないエクスプロイトの使用にとどまっており、侵害の事例は確認されていません。一方で、「動作するPoCや、実際に成功する攻撃活動が現れるのは時間の問題にすぎません」とも指摘しています。